04.01.2019

Cyber Security: Der Kampf gegen Lücken

Unternehmen gehen trotz wachsender Gefahren immer noch zu sorglos mit der Sicherheit ihrer Daten um. Dabei gibt es leistbare Lösungen – zumindest für die technische Ebene.
/artikel/cyber-security-der-kampf-gegen-luecken
Cyber Security
(c) fotolia/peshkov

Mitten auf der Autobahn ließ sich das Fahrzeug plötzlich nicht mehr beschleunigen. Die Geschwindigkeit sackte abrupt auf 40 km/h ab. Die Autotüren verriegelten sich von selbst, die Klimaanlage blies mit voller Leistung – schließlich versagten sogar die Bremsen. Der Alptraum war so echt wie inszeniert: Die beiden US-Programmierer Charlie Miller und Chris Valasek hatten sich über eine Sicherheitslücke via WLAN-Schnittstelle in den Bordcomputer eines Jeep Cherokee gehackt und während der Fahrt die vollständige Kontrolle über das Fahrzeug übernommen. Der Hack wurde 2015 für einen Artikel des Wired-Magazin durchgeführt. Das Opfer war ein vorab gebriefter Reporter, der das Fahrzeug lenkte. Die brachiale Offenlegung der Sicherheitslücke zwang Chrysler zum Rückruf und zur Nachrüstung von 1,4 Millionen Fahrzeugen.

Bis 2021 rund sechs Billionen US-Dollar Schaden

Wenn immer mehr Systeme auf intelligente Weise vernetzt werden, dann wachsen auch die Zahl und Möglichkeiten für „Sweet Entry Points“ von Cyberattacken. Bis 2021 wird der geschätzte Schaden durch Cybercrime angeblich auf jährlich sechs Billionen Dollar angewachsen sein, steht im Cybercrime Report des Security Marktführers Herjavec Group. US-Milliardär Warren Buffet glaubt gar, dass Cyberattacken künftig Nuklearwaffen den Rang als größte Bedrohung der Menschheit ablaufen werden.

Seit den 1990ern hat sich die IT-Security in Relation nicht erhöht

Eine Spur weniger drastisch formuliert Joe Pichlmayr: „Cyberkriminalität durchdringt unser gesamtes Ökosystem und macht nicht vor unseren Rechenzentren halt“, sagt der CEO von Ikarus Security, einem Pionier der heimischen Branche. Für den Ikarus-Chef liegt das auch daran, dass man trotz technischer Aufrüstung auf der Stelle trete: „Seit den 1990ern hat sich die IT-Security in Relation nicht erhöht, weil es heute viel mehr Einfallstore und Anwender als früher gibt, und das macht Systeme verwundbarer.“

Für 68 Prozent der CEOs ist IT-Security eine rein technische Angelegenheit

Wie sorglos Unternehmen trotz rasant wachsender Risiken weiterhin mit ihren Daten umgehen, zeigt der aktuelle Global Data Risk Report des US-Securityschmiede Varonis: Bei vier von zehn der weltweit gescannten repräsentativen Firmen waren mehr als 1.000 sensible Datensätze für Außenstehende zugänglich, darunter etwa Kreditkarteninformationen oder Krankenakten.

In einer aktuellen Studie der Wirtschaftsprüfers KPMG besprechen zwar 74 % der Unternehmen Cyberrisiken auf Führungsebene. Gleichzeitig betrachten aber 68 % der CEOs das Thema als rein technische Angelegenheit. Für Ikarus-Chef Pichlmayr ist das Problem ein systemisches: „Jede Maßnahme die wir ergreifen, führt dazu, dass der Angreifer noch höher springt oder tiefer gräbt. Da muss man sich eingestehen, dass dieser Wettkampf eine Komplexität angenommen hat, die viele Unternehmen überfordert.“

Klassisches IT-Security-Toolset reicht oft nicht aus

Ein klassisches Toolset aus Firewall, Anti-Virus-Programm und so genannten Penetration Tests durch externe Anbieter ist laut Pichlmayr dann auch zu wenig: „Mir muss als Unternehmen bewusst sein, dass wir stärker interagieren müssen. Ich kann den operativen IT-Bereich und dessen Sicherheit an einen hochspezialisierten Anbieter outsourcen. Dann brauche ich kein Sicherheitsexperte meines eigenen Systems zu werden, das wäre auch weit weniger effizient.“

Offensity von A1 als „Chief Ethical Hackers“

Einer dieser hochspezialisierten heimischen Anbieter ist das Startup Offensity. Wobei Offensity eigentlich kein echtes Startup ist, weil es aus einem „Intrapreneurship“-Bewerb bei A1 Digital als eines von drei Siegerprojekten hervorging. „Auch in unserem Unternehmen hat man erkannt, dass wir im Security-Bereich einen höheren Reifegrad brauchen“, sagt Aron Molnar. Ziel von Offensity sei es, sowohl internen Nutzen als auch ein Produkt für den Markt zu generieren.

+++ Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben” +++ 

Die Funktion von Molnar ist in etwa die eines „Chief Ethical Hackers“. Bis zum erfolgreichen Pitch hatte sich Molnar als Auftragstäter in Systeme gehackt, um Schwachstellen offen zu legen. Das tut der prämierte Systemknacker – 2015 errang er bei der „European Cyber Security Challenge“ in Luzern den ersten Platz –, immer noch, aber ganzheitlicher: „Wir haben das Problem erkannt, dass Sicherheitsberichte für Unternehmen oft einen Tag nach dem Security Audit schon wieder hinfällig sind, weil täglich 40 neue Sicherheitslücken veröffentlicht werden.“

Automatisierung der Cyber Security

Offensity scannt Systeme und insbesondere Schwachstellen wie Exchange-Sever kontinuierlich nach dokumentierten Lücken und liefert automatisierte Risikoeinschätzungen mit Empfehlungen und technischen Details. „Wir sind der erste Anbieter, der leistbare, vollautomatisierte Security-Services anbietet“, sagt Molnar. Mit der Vollautomatisierung versucht Offensity eine Nische zu besetzen, die so noch nicht serviciert wird und sich vor allem an KMU richtet. Für Startups biete der gesamte Sektor Cyber Security lukrative Chancen: „Auch dort gibt’s zwar wenig, was es noch nicht gibt. Aber wie in jeder Branche können sich gute Ideen durchsetzen.“

Ungleichgewicht zwischen Angreifer und Verteidiger

Eines kann aber auch die Spezialisierung nicht ändern: das Ungleichgewicht zwischen Angreifer und Verteidiger. Letzterer muss alle Systemlücken permanent abdichten, während die Cyberattacke nur eine einzige Schwachstelle benötigt. „100-prozentige Sicherheit wird es nie geben. Wenn man Systeme nicht knacken kann, dann knackt man eben Menschen“, sagt Molnar.

Tatsächlich ist der Mensch vor allem als Anwender das größte Sicherheitsrisiko. Und dafür gibt es einen simplen Grund: Die Schwächen von Mitarbeitern auszunutzen, dafür braucht es eben keine Rocket Science. „Ein Angreifer kommt mit so genannten Social-Engineering-Attacken viel einfacher weiter als mit ausgefeilten technischen Methoden“, sagt Markus Klemen, CEO des Forschungsclusters SBA-Research. „Das Einbringen von Schadsoftware mit USB-Sticks, die als Werbemittel verteilt werden, oder das Einsammeln heikler Daten mit gefälschten Gewinnspiel-Mails, haben enorm hohe Erfolgsraten.“

Für den Ernstfall vorbereiten

Welches Ausmaß künftige Cybercrime-Attacken annehmen können, ist Zukunftsmusik. Ikarus-Chef Pichlmayr empfiehlt schlicht, auch mit dem Schlimmsten zu rechnen: „In Zeiten des Kalten Kriegs hat es eine hohe Awareness für die Selbstversorgung mit Notrationen gegeben. Die Bevorratung sollte künftig wieder stärker thematisiert werden, weil die größer werdenden Abhängigkeiten dazu führen, dass das System nicht sicherer wird. Anders gesagt: Es ist nicht Gottgegeben, dass der Strom immer aus der Steckdose kommt und mein Handy immer ein Netz hat.“


=> zur Page von Ikarus Security 

=> zur Page von Offensity

Videoarchiv: Live vom roundtable Cyber Security mit der brutkasten und A1

Live vom .roundtable Cyber Security mit der brutkasten und A1

Live vom .roundtable Cyber Security mit Markus Grausam, CEO und CTO von A1, Aron Molnar, Hacker und Ideengeber zu “Offensity”, Markus Klemen, CEO von SBA Research und Joe Pichlmayr, Geschäftsführer von IKARUS Security Software.

Gepostet von DerBrutkasten am Donnerstag, 4. Oktober 2018

Redaktionstipps
Deine ungelesenen Artikel:
09.11.2026

Vergaberecht: Experte Martin Schiefer fordert höhere EU-Schwellenwerte für „Made in Europe“

Die EU-Kommission will das Vergaberecht zu einer Verordnung zusammenführen, wirksam wird das nach Einschätzung von Vergaberechtsexperte Martin Schiefer frühestens 2030. Er fordert deutlich höhere Schwellenwerte für europaweite Ausschreibungen: 15 Millionen Euro im Bau statt bisher 5,4 Millionen. Bei einem Hintergrundgespräch von CEOs for Future ging es auch um das Ende des Billigstbieterprinzips und die Spielräume, die Österreich schon heute hat.
/artikel/vergaberecht-eu-schwellenwerte-made-in-europe
09.11.2026

Vergaberecht: Experte Martin Schiefer fordert höhere EU-Schwellenwerte für „Made in Europe“

Die EU-Kommission will das Vergaberecht zu einer Verordnung zusammenführen, wirksam wird das nach Einschätzung von Vergaberechtsexperte Martin Schiefer frühestens 2030. Er fordert deutlich höhere Schwellenwerte für europaweite Ausschreibungen: 15 Millionen Euro im Bau statt bisher 5,4 Millionen. Bei einem Hintergrundgespräch von CEOs for Future ging es auch um das Ende des Billigstbieterprinzips und die Spielräume, die Österreich schon heute hat.
/artikel/vergaberecht-eu-schwellenwerte-made-in-europe
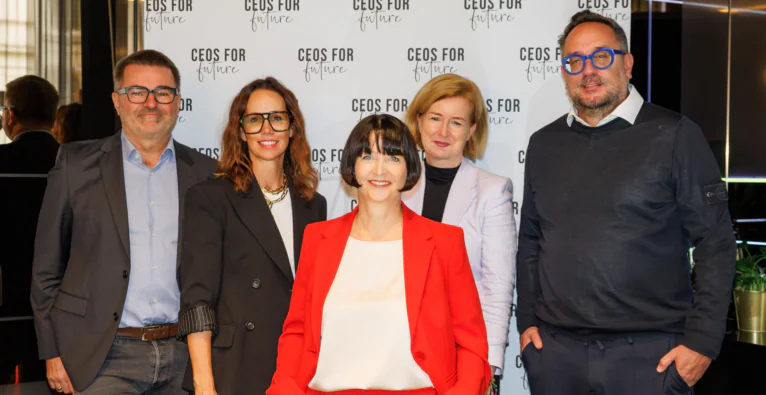
(v.l.n.r.): Klaus Petraschka, geschäftsführender Gesellschafter von KPPK Ziviltechniker | Caroline Palfy, Baumeisterin und Geschäftsführerin von Loud4Planet Development | Renate Meßner, CEO von SynerGIS | Birgit Kraft-Kinz, stellvertretende Obfrau von CEOs FOR FUTURE GmbH | Martin Schiefer, Gründer und Partner von Schiefer Rechtsanwälte Fotocredit: CEOs FOR FUTURE / Martin Hron

Rund 67 Milliarden Euro gibt die öffentliche Hand in Österreich laut einer Analyse des Supply Chain Intelligence Institute Austria (ASCII) jährlich für Produkte und Dienstleistungen aus. Seit die Bundesregierung am 14. Oktober gemeinsam mit staatsnahen Unternehmen wie ÖBB, APG, Post und Verbund die „Made in Europe“-Deklaration unterzeichnet hat, sollen bei der Vergabe europäische Wertschöpfung, Versorgungssicherheit, Qualität und Lebenszykluskosten stärker zählen. Bis Jahresende soll ein Aktionsplan für strategische Beschaffung vorliegen.

Parallel dazu läuft in Brüssel die größte Reform des Vergaberechts seit Jahrzehnten. Wie beides zusammenpasst, war Thema eines Hintergrundgesprächs der Plattform CEOs for Future mit Schiefer Rechtsanwälte, KPPK Ziviltechniker, SynerGIS und Loud4Planet Development am 22. Oktober.

Aus drei Richtlinien wird eine Verordnung

Am 9. September 2026 hat die Europäische Kommission ihren Vorschlag für einen „Public Procurement Act“ vorgelegt. Die drei bestehenden Vergaberichtlinien sollen durch eine unmittelbar geltende Verordnung ersetzt werden, mit einfacheren Verfahren, einem gemeinsamen digitalen Vergabe-Ökosystem, dem Bestangebotsprinzip als Standard und einer stärkeren Ausrichtung auf Innovation, Nachhaltigkeit und Resilienz. Die Verordnung soll zwei Jahre nach ihrem Inkrafttreten gelten.

Martin Schiefer, Gründer und Partner von Schiefer Rechtsanwälte, hält die inhaltliche Richtung des Vorschlags für richtig, beim Zeitplan ist er skeptisch. Die Kommission wolle das Verfahren bis Ende 2027 abschließen, das sei sehr optimistisch gedacht. Mit der zweijährigen Übergangsfrist rechnet er frühestens 2030 mit neuen europäischen Regeln, und selbst das hält er für unsicher: Der Vorschlag sehe einen europäischen Datenraum für Beschaffung und einen zentralen elektronischen Eignungsnachweis vor, bei dem offen sei, wer die Verantwortung für die Aktualität der Daten trage. Das sei in dieser Zeit kaum umsetzbar.

Schwellenwerte seit 1995 nicht angepasst

Der zentrale Streitpunkt aus Schiefers Sicht sind die Schwellenwerte, ab denen europaweit ausgeschrieben werden muss. Sie liegen seit 1. Jänner 2026 EU-weit bei 5.404.000 Euro für Bauaufträge und 216.000 Euro für Liefer- und Dienstleistungsaufträge von Ländern, Gemeinden und den meisten anderen öffentlichen Auftraggebern, für Bundesstellen sind es 140.000 Euro. Zwar werden die Werte alle zwei Jahre an Wechselkurse angepasst, eine Anpassung an die Inflation gab es aber nie. Faktisch seien sie seit 1995 nicht indexiert worden, so Schiefer. Die Folge sei Aufwand ohne Nutzen: Bauprojekte im einstelligen Millionenbereich würden mit großem Aufwand europaweit ausgeschrieben, am Ende böten fast nur österreichische Unternehmen an.

Schiefer fordert deshalb eine Anhebung auf 15 Millionen Euro im Bau und mindestens vier bis fünf Millionen Euro bei Liefer- und Dienstleistungen. Die Kommission lehne das bisher ab und verweise auf das Government Procurement Agreement (GPA) der Welthandelsorganisation, in dem die Schwellenwerte festgelegt sind. Schiefer will das Thema trotzdem in die Verhandlungen bringen und sieht darin eine Tauschmasse: Die Mitgliedstaaten könnten der Verordnung zustimmen und im Gegenzug höhere Schwellenwerte erhalten.

Nicht auf Brüssel warten

Regionale Wertschöpfung lasse sich schon heute über nationale Spielräume steuern, auf die europäische Initiative müsse niemand warten, ist Schiefer überzeugt. „Als Pioniere der Buy-European-Bewegung arbeiten wir seit Jahren auf diesen Moment hin. Vergaberecht ist Zukunftsrecht. Schon heute erleichtern Losvergaben KMU den Zugang, das Bestbieterprinzip berücksichtigt Qualität und Wertschöpfung vor Ort“, sagt Schiefer. Als Beispiele nennt er den 2026 mit seiner Kanzlei erarbeiteten Vergabeleitfaden der WKO Steiermark und den Leitfaden „Rot-Weiß-Rote Vergaben“ der Gewerkschaft BAU-HOLZ (GBH).

Zugleich warnt Schiefer vor Überdehnung: „Made in Europe“ dürfe nicht die Wettbewerbsfähigkeit kosten. Bei Rohstoffen, seltenen Erden und KI spiele Europa derzeit keine relevante Rolle, und Photovoltaik aus China brauche man für die Klimawandelanpassung. Es gelte, eine Balance zwischen Wettbewerbsfähigkeit und Resilienz zu halten.

Das Ende des Billigstbieters

Einig war sich die Runde, dass der reine Preisfokus der öffentlichen Hand teuer kommt. Gebäude müssten über ihre Lebensdauer von mehreren Jahrzehnten gerechnet werden, nicht über eine Legislaturperiode, so Schiefer. Viele Beschaffer hätten Angst vor dem Rechnungshof, weil sich ein Preis leichter rechtfertigen lasse als ein Preis plus Qualität.

Caroline Palfy, Baumeisterin und Geschäftsführerin von Loud4Planet Development, sieht das ähnlich: „Das muss sich lohnen: Bei öffentlichen Vergaben soll der Bestbieter zum Zug kommen, nicht der Billigstbieter. Dafür braucht es bundesweit einheitliche, transparente und verbindliche Maßstäbe.“

Wie hoch der Aufwand für kleine Anbieter ist, zeigt die Planungsbranche: Bei offenen Verfahren investieren oft 30 bis 40 Architektur- und Ingenieurteams mehrere tausend Stunden. „Gezielte Direktvergaben entlasten Planungsbüros spürbar“, erklärt Klaus Petraschka, geschäftsführender Gesellschafter von KPPK Ziviltechniker. Renate Messner, CEO von SynerGIS, sieht in Daten den Schlüssel, um Herkunft und Lebenszykluskosten bewertbar zu machen: „Auch im Vergabeverfahren wird Datenqualität zunehmend zum echten Wettbewerbsfaktor.“

Für CEOs for Future ist der angekündigte Aktionsplan die Gelegenheit, das Bekenntnis der Deklaration in konkrete Vergaben zu übersetzen. „Rund 67 Milliarden Euro an öffentlichen Aufträgen sind ein starker Hebel für den Neubau. Als starke Stimme aus der Wirtschaft wollen wir ihn nutzen – für einen fossilfreien, ressourcenschonenden und erfolgreichen Standort. Unser Credo: Gemeinsam ins Tun kommen!“, sagt Birgit Kraft-Kinz, stellvertretende Obfrau der Plattform.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken