15.03.2020

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

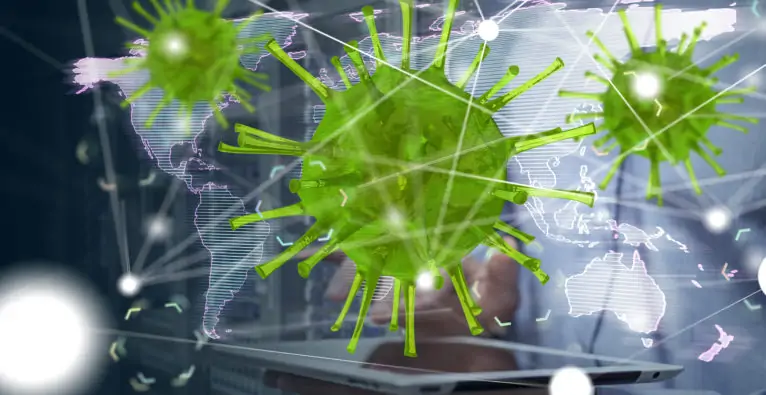
Manche Cyberkriminelle nutzen die Panik rund um den Coronavirus aus, um Phishing-Emails zu verschicken. In anderen Fällen werden Fake-Spendenaufrufe auf Social Media gestartet oder angebliche Heilmittel gegen Vorabzahlung verkauft.
/artikel/coronavirus-phishing-email
Coronavirus phishing email
(c) Adobe Stock / vegefox.com

Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen. Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.

Wie Cyberkriminelle den Coronavirus nutzen

Unter anderem werden Nutzer dabei in Emails zum Beispiel aufgefordert, eine Datei mit dem Namen „Corona-virus-Map.com.exe“ herunterzuladen. Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen. Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen. Dabei werden zum Beispiel die Kreditkartendaten des Opfers abgegriffen oder Keylogger installiert, welche die Login-Daten des Users zu bestimmten Websites und Online-Diensten mitschneiden und an die Cyberkriminellen übertragen.

+++Gratis-Hilfe von Teleworking bis Kinderbetreung in der Corona-Krise+++

Die Cyberkriminellen setzen dabei auf menschliche Fehler – „Social Engineering“ – und nutzen im Kontext des Coronavirus die Angst der Menschen, sowie deren Bedürfnis nach mehr Informationen aus. Oft geben sie sich dabei auch als Institutionen anderer Staaten oder als Repräsentanten der Weltgesundheitsorganisation (WHO) aus. Für die WHO war dies ein Anlass, eine Warnmeldung zu veröffentlichen, die sich auf diese Thematik bezieht. Darin heißt es unter anderem, dass die WHO niemals unaufgefordert Email-Anhänge verschicke.

FBI warnt vor weiteren Betrugsmaschen mit Coronavirus-Panik

Auch das US-amerikanische FBI warnt vor entsprechenden Internetbetrügern. Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen. Eine dritte Vorgehensweise bezieht sich schließlich auf das Anbieten vermeintlicher medizinischer Hilfe. In diesem Fall behaupten die Cyberkriminellen, ein Heilmittel gegen den Coronavirus zu verkaufen. Dafür verlangen sie vorab eine Bezahlung.

Unter anderem bezieht sich außerdem der TV-Sender NBC auf einen Bericht des IT-Sicherheitsunternehmens FireEye, laut dem unter anderem China Social Engineering rund um die Corona-Krise verwendete, um Daten aus Vietnam abzusaugen. Das System wird also nicht nur in Phishing-Versuchen gegenüber Privatpersonen, sondern auch bei staatlicher Spionage angewandt.

Vorsicht vor Hackern bei Teleworking

Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren. „Besondere Vorsicht ist deshalb geboten, da diese Systeme nunmehr unter hohem Druck erweitert oder neu implementiert werden“, heißt es hierzu zum Beispiel in einer Mitteilung von SEC Consult, ein Beratungsunternehmen für Cyber- und Applikationssicherheit. Deshalb sei es ratsam, diese Systeme einem Sicherheitscheck zu unterziehen.
Redaktionstipps
Deine ungelesenen Artikel:
14.10.2026

ESA-Phi-Lab Austria: Förderungen mit 9,6 Millionen Euro bis 2031 gesichert

Das Land Niederösterreich und die ESA (über den Bund) stellen weitere Förderungen bis 2031 sicher. Raumfahrtechnologie soll künftig schneller in die industrielle Produktion kommen. Für Landeshauptfrau Johanna Mikl-Leitner stehen dabei die Unabhängigkeit von den USA und Asien und die Wertschöpfung des Standorts im Fokus.
/artikel/esa-phi-lab-austria-foerderungen-mit-96-millionen-euro-bis-2031-gesichert
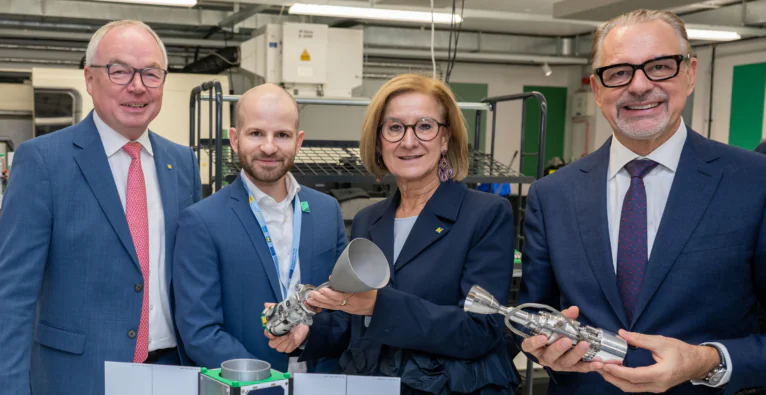
V.l.n.r. LH Stv. Stephan Pernkopf, COO Gate Space Johannes Pammer, Landeshauptfrau Johanna Mikl-Leitner, ESA-Generaldirektor Josef Aschbacher | © NLK Filzwieser

Die Zukunft des ESA-Phi-Lab Austria ist bis 2031 sicher. Das Land Niederösterreich und die ESA (über den Bund) finanzieren den Space Hub in Schwechat mit 4,4 bzw. 5,2 Millionen Euro, wie bei den Austrian Space Days bekanntgegeben wurde. Somit können weitere Unternehmen gefördert werden. Ziel für die Förderperiode ab 2028 ist, neuartige Raumfahrttechnologien schneller vom Prototyp in die industrielle Produktion zu bringen.

Unabhängigkeit und Wertschöpfung

Aufgrund der geopolitischen Lage sei es zentral, mit der „Konkurrenz aus den USA und Asien mithalten zu können“, sagt Landeshauptfrau Johanna Mikl-Leitner. Sie präzisiert: „Wenn wir die Schlüsseltechnologien nicht in der Hand haben, dann steigt unsere Abhängigkeit sowohl politisch, aber vor allem auch wirtschaftlich. Was das heißt, haben wir in den letzten Jahren hautnah zu spüren bekommen.“

Außerdem sieht sie eine Chance für den Wirtschaftsstandort Österreich: „Wir erwarten uns neue Jobs, neue Unternehmen und dadurch auch neue Wertschöpfung, aber vor allem auch Wohlstand in der Zukunft.“ Während andere Branchen laut Mikl-Leitner wegen der wirtschaftlichen Lage verloren gingen, habe die Raumfahrt Potential. „Es gibt in der Raumfahrt ein Wachstum von zehn Prozent pro Jahr. Raumfahrttechnologie und auch Bahntechnologie sind die am schnellsten wachsenden Bereiche weltweit und da wollen wir natürlich auch mit dabei sein.“

LH-Stellvertreter Stephan Pernkopf betont: „Die Verlängerung des ESA-Phi-Lab ist wichtig, um zu zeigen, dass wir auch in angespannten Budgetzeiten in Zukunftstechnologien investieren.“

Vier Ausschreibungen, mehr als 150 Einreichungen

Seit seiner Einführung im Jahr 2024 gab es vier Ausschreibungsrunden, in denen insgesamt über 150 Projekte eingereicht wurden. Einreichungen seien weiterhin laufend möglich. Die Förderung betrage zwischen 200.000 und 500.000 Euro die Projekte würden 12 bis 24 Monate begleitet werden. Der Schwerpunkt liege auf Upstream-Technologien, also der Hard- und Software für Satelliten und Raumfahrzeuge und ihren Betrieb. Das Programm verbindet die Finanzierung mit Unterstützung u. a. bei Geschäftsmodellen, Marktanalyse und Skalierung.

Im ESA Phi-Lab Austria werden aktuell 13 Projekte umgesetzt. Dabei sind Firmen wie Peak Technology, R-Space oder auch Gate Space beteiligt. Letztere designte einen Satelliten, der im Februar nächsten Jahres von SpaceX in den Orbit geschossen werden soll. Der Beaconsat ist Österreichs erster Militärsatellit und soll Angriffe auf Navigationssignale sichtbar machen.

Der Beatconsat (Bildmitte) wurde von Gate Space im Auftrag des Verteidigungsministeriums entwickelt. | © brutkasten

Auf Space Factory folgt Ausbau von Space Hub

Im Sommer dieses Jahres wurde die Space Factory, eine Infrastruktur für Prototyping und Tests, gegründet (brutkasten berichtete). Nun folgt der Ausbau des Space Hubs, um Platz für mehr Firmen zu schaffen. Aktuell sind dort zehn Unternehmen tätig. „Als österreichischer Generaldirektor bin ich wirklich sehr beeindruckt, wie dynamisch die Szene hier ist, wie schnell sich das aufbaut und wie vorwärtsschauend die Region Niederösterreich, aber Österreich insgesamt ist. Die Industrie ist aufgewacht und sehr aktiv. Das rennt jetzt“, sagt ESA-Generaldirektor Josef Aschbacher.

Space Region Lower Austria

In Niederösterreich möchte man „Raumfahrt weiterdenken“ und arbeitet daher an der Initiative „Space Region Lower Austria“. Von Seibersdorf über Wiener Neustadt bis zum Flughafen Wien-Schwechat sollen Forschungseinrichtungen und Unternehmen besser vernetzt werden und unter einer Dachmarke auftreten. „Wir stehen für Raumfahrttechnologie, wir wollen im internationalen Wettbewerb auch mitspielen können. Wir wollen uns von den USA und letztendlich auch von Asien abheben können“, sagt Mikl-Leitner.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.