05.09.2019

Zwei-Faktor-Authentifizierung für Online-Shopping: Welche Varianten sind sinnvoll?

Wegen der EU-Zahlungsdiensterichtlinie PSD2 müssen Online-Händler künftig bei Einkäufen über 30 Euro eine Zwei-Faktor-Authentifizierung durchführen. Diese kann via SMS, WhatsApp oder Authenticator-App erfolgen. Experte Omar Javaid erläutert die Details.
/artikel/zwei-faktor-authentifizierung-online-shopping-varianten
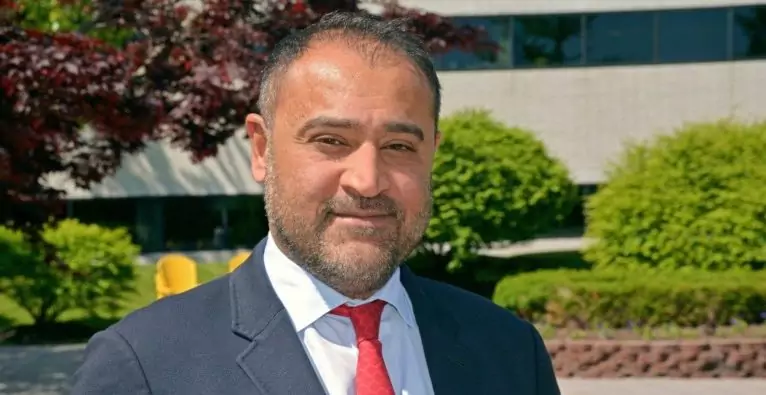
(c) Vonage

Am 14. September 2019 ist es soweit: Die EU-Zahlungsdiensterichtlinie PSD2 (Payment Services Directive 2) tritt in Kraft. Für Akteure im e-commerce wurde diese Frist seitens der FMA zwar verschoben – kommen wird die Regelung aber auf jeden Fall.

Unternehmen müssen fortan sicherstellen, dass sie für sämtliche Zahlungsprozesse im Web, die eine Grenze von über 30 Euro überstiegen, eine sogenannte Zwei-Faktor-Authentifizierung (2FA) einsetzen. Diese soll für mehr Sicherheit bei Online-Zahlungsverkehr sorgen, indem sie die Identitäten von Kunden mehrfach authentifiziert und die Hürden für Hackerangriffe deutlich erhöht.

+++Mehr zum Thema im „FinTech“-Channel des brutkasten+++

Obwohl die 2FA bereits in einigen Organisationen angewendet wird, fallen die Akzeptanzraten noch recht niedrig aus: Sie bedeutet für Nutzer, einen Extra-Schritt zu gehen und gestaltet die Customer Experience etwas schwerfälliger. Komfortable „One-Click“-Zahlungsmethoden sind nicht mehr möglich, denn eine 2FA fordert mehr als nur einen Klick. Dabei ist sie eine der nützlichsten Maßnahmen gegen die allgegenwärtige Bedrohung des Identitätsmissbrauchs und -diebstahls und macht es Hackern beinah unmöglich, digitale Angriffe durchzuführen.

Doch wie funktioniert die Zwei-Faktor-Authentifizierung? Und was macht sie so sicher?

Was ist Zwei-Faktor-Authentifizierung?

Ein Passwort zu stehlen ist für einen Hacker oder Bot relativ einfach. Sehr viel schwieriger ist es, ein Passwort zu stehlen und auf ein Mobilgerät zuzugreifen – wie bei einer Haustüre, die mit mehreren unterschiedlichen Schlössern gesichert ist. 2FA-Dienste bescheren unbefugten Personen erheblich mehr Aufwand, um „einzubrechen“.

+++So nutzt man Google Pay schon jetzt in Österreich+++

Dadurch bietet die Zwei-Faktor-Authentifizierung nicht nur ein Mehr an Sicherheit – sie kann auch verwendet werden, um einen Nutzer zu überprüfen, der sich bei einem Dienst oder einer App neu anmeldet. So lässt sich eine Identität anhand einer Kombination aus zwei unterschiedlichen und unabhängigen Komponenten einwandfrei nachweisen. Neben etwas, das dem Nutzer bekannt ist (wie einem Kennwort), wird zudem etwas, das der Nutzer besitzt (wie ein Mobiltelefon) mit einbezogen. Meist wird ein Sicherheits-Code erstellt, der per SMS auf das Mobiltelefon geschickt wird und einmalig benutzt werden kann. Selbst am Bankautomaten findet eine zweischichtige Authentifizierung statt: Neben der Karte (etwas, das der Nutzer besitzt) wird auch eine PIN-Nummer (etwas, das dem Nutzer bekannt ist) benötigt.

Warum ist Zwei-Faktor-Authentifizierung sinnvoll?

Die traurige Wahrheit ist, dass unsere Daten heutzutage ständig Angriffen ausgesetzt sind. Passwörter können mithilfe von Methoden wie Phishing, Keylogging und Brute-Force-Attacken geknackt werden. Für viele Nutzer bedeutet dies: Gestohlene Bankdaten und Identitäten oder gefälschte, oftmals peinliche Social-Media-Posts. Für Unternehmen kann sich ein Datendiebstahl geschäftsschädigend auswirken. Spammer, Betrüger und Hacker sind eine todsichere Methode, um Kunden zur Konkurrenz zu treiben.

Ein prominentes Beispiel ist der gehackte offizielle Twitter-Account der Nachrichten- und Presseagentur Associated Press. Von diesem Account aus wurden in 2013 Tweets mit der Nachricht verschickt, dass das Weiße Haus angegriffen und der Präsident verletzt wurde. Ein recht drastisches Beispiel, aber es veranschaulicht, warum sich so viele Unternehmen um den Schutz ihrer Daten sorgen. Und warum sie auf die Zwei-Faktor-Authentifizierung setzen, um einfach, schnell und kosteneffizient Nutzeridentitäten zu überprüfen und das Betrugsrisiko zu senken.

Zwei-Faktor-Authentifizierung via SMS

Mittlerweile ist fast jeder Mensch auf der Erde in der Lage, eine SMS zu empfangen – rund fünf Milliarden Menschen besitzen ein Mobiltelefon, die Hälfte davon sind Smartphones. Aufgrund dieser flächendeckenden Verbreitung des Mobiltelefons nutzen viele Internet-Giganten SMS als Tool zur 2FA. Manch ein Nutzer öffnet einen Brief, manch einer öffnet eine E-Mail – doch nichts reicht an die 95-prozentige Leserate von SMS-Nachrichten heran.

+++Hintergründe: Klarnas Weg zum wertvollsten FinTech Europas+++

Die Implementierung einer Zwei-Faktor-Authentifizierung via SMS auf globaler Ebene kann sich jedoch als äußerst kompliziert erweisen: Jedes Land hat unterschiedliche Vorschriften und Einschränkungen – das macht es Unternehmen aller Größen schwer, das Know-how und das komplexe Geflecht an Beziehungen zu den Netzbetreibern zu handhaben, welche zur Implementierung einer effizienten Lösung notwendig sind. Kunden in Indien können zum Beispiel bestimmte Arten von SMS-Nachrichten (A2P-SMS) nur zwischen neun Uhr morgens und 21 Uhr abends empfangen. Wenn Sie diese Einschränkung nicht kennen, werden Ihre Nachrichten zurückgewiesen, was die Akquise und Kundenbindung negativ beeinflussen kann.

Zwei-Faktor-Authentifizierung via WhatsApp

Inzwischen lassen sich Zwei-Faktor-Authentifizierungen auch via WhatsApp vornehmen. WhatsApp ist mit über 1,5 Milliarden Nutzern die beliebteste Messaging-App weltweit und wird sowohl für die private als auch für die geschäftliche Kommunikation genutzt. WhatsApp ist Ende-zu-Ende verschlüsselt, womit sich Benutzer besonders sicher fühlen können. 2FA wird an vielen Orten genutzt, um Zugang zu Dienstleistungen zu erhalten, von Finanzinstituten, Gesundheitssystemen bis hin zu Regierungs-Websites. Sicherheit und Identitätsschutz haben hier höchste Priorität und eine Ende-zu-Ende-Verschlüsselung, bei der lediglich die Kommunikationspartner die Nachricht entschlüsseln können, bietet ein Zusatz an Schutz.

+++N26 will in Wien 300 Jobs schaffen+++

Im Wesentlichen arbeitet 2FA mit WhatsApp auf die gleiche Weise wie mit SMS: Der Benutzer erhält anstelle einer SMS einfach eine WhatsApp-Nachricht. Das ist besonders in Situationen vorteilhaft, in denen die Abdeckung durch Mobilfunkbetreiber unregelmäßig ist. WhatsApp-Nachrichten können über Mobilfunkdaten oder WLAN-Netzwerke übermittelt werden. Reisende, die keine globale Datenabdeckung haben, und Menschen, die in Gebieten ohne Abdeckung leben, können ihre 2FA-Registrierungen trotzdem abschließen. Darüber hinaus muss sich das Unternehmen, das die 2FA-Benachrichtigung sendet, nicht mit unterschiedlichen Netzbetreibern herumschlagen oder dafür sorgen, dass ihre Nachrichten in allen anwendbaren Mobilfunknetzen empfangen werden können – WhatsApp ist global und universell.

Zwei-Faktor-Authentifizierung via Authenticator-App

Manche Plattformen bieten ihren Kunden inzwischen eine Wahlmöglichkeit zur 2FA an. So ist es Nutzern möglich, sich sowohl per SMS als auch per Mail oder über eine Verifizierungs-App zu authentifizieren. Bei der Authentifizierung via App werden Geheimcodes auf der Grundlage eines Schlüssels (meist ein QR-Code, der gescannt werden muss) und der aktuellen Zeit auf einem persönlichen Gerät des Nutzers erstellt.

Der Schlüssel ist nur dem Nutzer bekannt, der Code generiert sich abhängig von der Zeit immer wieder neu. Das Prinzip dahinter wird OATH TOTP (Time-based One-Time Password) genannt. Der Vorteil: Authenticator-Apps funktionieren selbst dann, wenn das Smartphone offline ist.

Fazit

Nichts ist zu hundert Prozent sicher, auch Zwei-Faktor-Authentifizierungen nicht. Dennoch stellt eine 2FA für Kriminelle eine weitere Hürde dar und bietet dem Nutzer zusätzlichen Schutz. Besonders im Online-Zahlungsverkehr ist jedes bisschen an Extra-Sicherheit wichtig. Ob per SMS, WhatsApp oder Authenticator-App – in einer Gesellschaft, in der die meisten mindestens ein mobiles Endgerät in der Tasche haben, sollte es keine allzu große Unannehmlichkeit sein, einen Sicherheits-Code abzurufen, der im Kampf gegen Hacker und Identitätsraub hilft.


Über den Autor

Omar Javaid wechselte im Juli 2015 zu Vonage und verantwortete als Chief Product Officer zunächst die allgemeine Produktstrategie des Unternehmens. 2019 wurde er auf den Posten des Präsidenten der API Platform Group berufen. Omar Javaid ist damit nicht nur für alle produktstrategischen Aspekte zuständig, sondern auch für die Bereiche Sales, Operations und Developer Relations von Nexmo, der Vonage-Plattform für Kommunikations-APIs.

Omar Javaid kann auf mehr als 20 Jahre Erfahrung in der Entwicklung mehrfach ausgezeichneter Produkte für den Technologiesektor zurückblicken. Sein Schwerpunkt lag dabei auf den Bereichen Telekommunikation, Medien und Web. Bevor er zu Vonage wechselte, war er Senior Vice President und General Manager of Discovery and Cloud Platforms für Rovi Corporation, einem cloud-basierten Anbieter von Such- und Empfehlungsdiensten für Unterhaltungsangebote.

Als Entrepreneur gründete und leitete Javaid zwei erfolgreiche Technologie-Start-ups. Omar Javaid studierte an der Universität Michigan und hat einen Bachelor of Science in Chemie sowie einen Bachelor in Zell- und Molekularbiologie.
Redaktionstipps
Deine ungelesenen Artikel:
05.11.2026

„Wir töten Drohnen, nicht Menschen“: Wie der weltbekannte Virenjäger Mikko Hyppönen jetzt Drohnen jagt

70 bis 80 Prozent der Verluste im Ukraine-Krieg gehen auf Drohnen zurück, in die Abwehr fließt aber nur rund ein Prozent der Verteidigungsausgaben, sagt Cybersecurity-Veteran Mikko Hyppönen. Im brutkasten-Interview erklärt er, warum Panzer keinen Sinn mehr ergeben, wo Russland bei autonomen Waffen schon steht und warum er Europäern ausgerechnet chinesische KI-Modelle empfiehlt.
/artikel/mikko-hypponen-interview-drohnen
05.11.2026

„Wir töten Drohnen, nicht Menschen“: Wie der weltbekannte Virenjäger Mikko Hyppönen jetzt Drohnen jagt

70 bis 80 Prozent der Verluste im Ukraine-Krieg gehen auf Drohnen zurück, in die Abwehr fließt aber nur rund ein Prozent der Verteidigungsausgaben, sagt Cybersecurity-Veteran Mikko Hyppönen. Im brutkasten-Interview erklärt er, warum Panzer keinen Sinn mehr ergeben, wo Russland bei autonomen Waffen schon steht und warum er Europäern ausgerechnet chinesische KI-Modelle empfiehlt.
/artikel/mikko-hypponen-interview-drohnen
Mikko Hyppönen im Rahmen der TEDAI Vienna 2026. | © TEDAI Vienna / Robert Leslie

Mikko Hyppönen zählt seit drei Jahrzehnten zu den bekanntesten Stimmen der Cybersecurity-Szene. Seit Kurzem gilt sein Arbeitsalltag aber nicht mehr Viren und Hackern, sondern Drohnen: Der Finne ist Chief Research Officer beim Helsinkier Counter-Drone-Unternehmen Sensofusion, das militärische Drohnen aufspürt und abwehrt, unter anderem in der Ukraine und im Nahen Osten. Brutkasten hat Hyppönen am Rande der TEDAI Vienna 2026 in der Hofburg getroffen. Ein Gespräch über die Parallelen zwischen Malware und Kampfdrohnen, autonome Waffen, den „Black October“ der KI-Sicherheitslücken und die Frage, warum chinesische Open-Source-Modelle für Europa derzeit die privatere Wahl sind.


brutkasten: Sie gelten als einer der angesehensten Cybersecurity-Experten weltweit. Warum sind Sie in die Drohnenabwehr gewechselt?

Mikko Hyppönen: Die Antwort ist sehr einfach: Es herrscht Krieg in Europa. Ich habe mein ganzes Leben auf Cyber geschaut. Cyber hat sich von Teenagern, die zum Spaß Viren schreiben, zu organisierter Kriminalität, Cyberkrieg, Spionage und staatlichen Operationen entwickelt. Cyber spielt natürlich auch im Krieg eine Rolle, Russland hat der Ukraine schon dreimal mit Cyberangriffen den Strom abgedreht. Aber wenn man fragt, was den Ukraine-Krieg wirklich auszeichnet, dann ist es nicht Cyber, sondern es sind Drohnen. Ich habe es als meine Pflicht gesehen, die Fähigkeiten, die ich über drei Jahrzehnte im Cyber-Bereich gesammelt habe, in die Drohnenabwehr einzubringen.

Was lässt sich von der Cyberabwehr auf die Drohnenabwehr übertragen?

Es gibt viele Ähnlichkeiten, aber auch viele Unterschiede. In beiden Fällen versucht man, etwas zu entdecken, das nicht entdeckt werden will. Bei Cyberangriffen sammelt man ein Sample, analysiert es, baut eine Signatur, erstellt eine Datenbank und schickt die Updates an alle Nutzer weltweit. So funktionieren Antivirenprogramme. Bei Drohnen ist es dasselbe: Wir zeichnen den Funkverkehr militärischer Drohnen auf, dekodieren die Protokolle, bauen Erkennungssignaturen und schicken die Updates an alle Kunden, die unsere Hardware einsetzen.

Wir kaufen Panzer, was keinen Sinn ergibt, wenn künftige Kriege so aussehen wie in der Ukraine oder im Nahen Osten.

Bei Drohnen ohne Funkverbindung, etwa Glasfaserdrohnen mit einem Kabel zwischen Pilot und Drohne oder Drohnen, die autonom Koordinaten abfliegen und wie eine Rakete einschlagen, nutzen wir andere Sensoren: Kameras, Radar, Akustik. Und in beiden Welten gilt: Sobald der Gegner merkt, dass er erkannt wird, verändert er sich, und man steht wieder am Anfang. Es ist ein Katz-und-Maus-Spiel. Ich musste viel lernen, aber es gefällt mir. Übrigens gibt es noch eine Gemeinsamkeit zwischen altem und neuem Job: In beiden Fällen waren die meisten Gegner, gegen die ich gekämpft habe, Russen.

Wie funktioniert die Abwehr konkret?

Sobald wir wissen, wo die Drohne ist, können wir sie bekämpfen. Bei funkgesteuerten Drohnen stören wir das Signal: Wir kennen die Frequenzen und Protokolle und senden ein stärkeres Signal zwischen Pilot und Drohne. Das machen wir seit Jahren. Ist die Drohne nicht funkgesteuert, braucht es andere Lösungen. Wir forschen intensiv an elektromagnetischen Impulsen, also künstlichen Blitzen, die die Elektronik der Drohnen zerstören. Wir arbeiten an Lasern, an klassischen Geschützen mit unserer Zielerfassung, und wir haben eine eigene Drohnenfabrik in Containergröße, die kleine Abfangdrohnen baut. Die fliegen 380 Kilometer pro Stunde und treffen die großen gegnerischen Drohnen in der Luft.

„Das ist die Grenze, die wir nicht überschreiten sollten. Die Russen haben sie bereits überschritten.“

Gegen Jet-Drohnen funktioniert das nicht. Unsere Abfangdrohnen erreichen heute etwa zwei Kilometer Höhe, das reicht für Drohnen mit Verbrennungsmotor. Jets fliegen auf sieben Kilometern und verhalten sich eher wie Marschflugkörper. Die bekämpft man mit Raketen und Kampfjets. Aber das ist extrem asymmetrisch: Drohnen sind billig, und man kann es sich nicht leisten, sie dauerhaft mit teuren Raketen abzuschießen. Wir brauchen neue Lösungen, und daran denken wir gerade.

Es heißt oft, die Ukraine sei zu Innovation gezwungen und die NATO-Staaten könnten von ihr lernen. Stimmt das?

Absolut. Wir haben ein Büro in Kiew, unsere Leute aus Helsinki sind ständig vor Ort und testen mit verschiedenen Teilen der ukrainischen Streitkräfte. Dieser Krieg ist anders als alles, was wir bisher gesehen haben. 70 bis 80 Prozent der Verluste gehen auf Drohnen zurück. Wenn das stimmt, müsste man meinen, dass auch 80 Prozent der Verteidigungsausgaben in die Drohnenabwehr fließen. Tatsächlich ist es wohl eher ein Prozent. Weltweit denken wir noch in den Kategorien des alten Krieges. Wir kaufen Panzer, was keinen Sinn ergibt, wenn künftige Kriege so aussehen wie in der Ukraine oder im Nahen Osten.

Welche Szenarien kommen auf uns zu?

Wir können vor allem bei den Russen erwarten, dass sie immer stärker auf vollständig autonome Waffen setzen, die die Entscheidung zu töten selbst treffen. Das ist die Grenze, die wir nicht überschreiten sollten. Die ukrainischen Soldaten, mit denen ich spreche, sagen mir, dass sie diese Grenze nicht überschreiten werden, sie wollen immer einen Menschen in der Entscheidung behalten. Die Russen haben sie bereits überschritten. Sie haben Zugang zu westlichen Chips, auch von Nvidia, haben sie in Langstreckendrohnen verbaut und damit Menschen getötet, ohne dass ein Mensch beteiligt war. Die New York Times hat vor zwei Monaten die Hardware auseinandergenommen und den Code dekodiert. Diese Drohnen haben Zivilisten getötet.

Worin liegt der Vorteil einer autonomen Drohne?

Das ist aus Sicht des Angreifers klar. Der Schwachpunkt jeder Drohne ist die Verbindung zwischen Pilot und Drohne. Funk kann man stören, ein Glasfaserkabel kann man durchtrennen. Also nimmt man die Verbindung weg, und damit den Piloten. Dann gibt es nichts mehr, das man unterbrechen kann. Logisch betrachtet ergibt der Schritt zu autonomen Waffen Sinn. Aber ich glaube, alle Menschen würden zustimmen, dass es eine schlechte Idee ist, Killerroboter zu bauen. Genau das sind sie: Maschinen, deren Zweck es ist, Menschen zu töten, und die diese Entscheidung selbst treffen.

Bisher haben wir das nur bei Flugdrohnen gesehen. Stellen Sie sich tausend Bodendrohnen vor, die über die Grenze kommen und nach Menschen suchen. Das wäre das Albtraumszenario, und die Technologie dafür existiert heute. Es will sie nur niemand bauen, und wir hoffen, dass das so lange wie möglich so bleibt. Ich muss betonen: Wir bauen ausschließlich Systeme zur Abwehr. Wir haben keine Drohnen, die Menschen töten. Wir töten Drohnen, nicht Menschen. Wir schützen Menschen, das ist unsere Mission.

Auf der TEDAI-Bühne sprechen Sie über KI und Cybersecurity. Was ist Ihre Botschaft?

Das erste Mal habe ich 1983 über künstliche Intelligenz gelesen, da war ich 13. Ich habe mein ganzes Leben auf die Systeme gewartet, die wir heute haben. Wie bei jeder technologischen Revolution bekommen wir große Vorteile und große Probleme. In der Cybersecurity ist die Lage gerade richtig schlecht. Wir nennen diesen Monat den „Black October“, weil die Zahl der entdeckten Sicherheitslücken in den letzten 30 Tagen explodiert ist. Gefunden werden sie von den Frontier-AI-Labs, Menschen kommen da nicht mehr mit. Und es sind nicht nur Kriminelle, die KI für Angriffe nutzen. Es gibt Dutzende Fälle, in denen KI-Systeme selbst ausgebrochen sind, viel mehr, als öffentlich bekannt ist.

„China ist im Moment überraschenderweise privater als die amerikanischen Optionen.“

Meine Botschaft ist: Programmieren verändert sich. Der Grund, warum Ihr Windows oder Mac gehackt werden kann, ist, dass ein Mensch den Code geschrieben hat. Menschen machen Fehler, Fehler im Code werden zu Bugs, Bugs in vernetzten Systemen zu Sicherheitslücken. Die Lösung ist offensichtlich: Man nimmt den Menschen raus. Genau das passiert gerade. Künftig wird aller Code von Maschinen geschrieben, und Maschinen werden viel schneller besser als menschliche Programmierer. Irgendwann haben wir fehlerfreien Code, und es gibt keine Schwachstellen mehr, die Angreifer ausnutzen können. Bis dahin wird es aber eine sehr holprige Fahrt.

Wie hat sich das Verhältnis zwischen Angreifern und Verteidigern im KI-Zeitalter verschoben?

Die Reaktionszeit ist verschwunden. Früher hatte der Verteidiger Zeit: Eine Schwachstelle wurde gemeldet, man konnte einen Fix entwickeln und die Systeme patchen. Dieses Fenster ist inzwischen so klein, dass es keine Rolle mehr spielt.

Europa hat keinen Zugang zu den besten Modellen. Was bedeutet das geopolitisch?

Als Europäer ist die Lage ziemlich traurig. Es wird diskutiert, ob man die KI-Forschung wegen der Risiken bremsen sollte. Die USA bremsen, China überlegt. Europa muss nicht bremsen, weil wir gar keine Frontier-Labs haben. Der einzige echte Lichtblick sind Open-Source-Frontier-Modelle. Die können wir lokal betreiben, ohne Erlaubnis von irgendjemandem, auf unseren eigenen Systemen. Kritische Daten müssen wir nicht nach Kalifornien schicken. Ironischerweise bekommen wir mehr Privatsphäre und Sicherheit von offenen Systemen, und alle offenen Systeme sind chinesisch. Modelle wie GLM oder Kimi kann man vom Internet trennen und den Code prüfen. Selbst wenn irgendwo eine Hintertür versteckt wäre, könnte sie keine Daten abziehen. Mit Claude, Gemini, GPT oder Grok geht das nicht, die müssen online sein, und die Daten gehen in die USA. China ist im Moment überraschenderweise privater als die amerikanischen Optionen.

Hat Europa das KI-Rennen verloren?

Wir können hoffen, aber ich sehe wenige Anzeichen dafür. Interessant ist allerdings, dass ein großer Teil des Trainings und der Inferenz in Europa stattfindet, weil hier so viele Rechenzentren gebaut werden, vor allem in Nordeuropa mit billigem Strom und kaltem Klima. Google baut riesige Rechenzentren in Finnland, Nebius hat sein größtes Rechenzentrum in Mäntsälä. Ein Teil der KI-Revolution passiert also in Europa. Leider ist es der Billiglohn-Teil der Wertschöpfungskette. Aber immerhin etwas.

Haben Sie als 13-Jähriger eine Zukunft wie diese erwartet?

Ich habe darauf gehofft. Es hat viel länger gedauert, als ich dachte, alle haben schon vor 20 Jahren auf solche Systeme gewartet. Diese Revolution baut auf der Internet-Revolution auf: Vor dem Internet war alles Wissen auf Papier. Heute ist alles Daten, und wir haben auch das alte Wissen digitalisiert, Bücher, Filme, Radio, mit dem die Modelle jetzt lernen. Wir leben in aufregenden Zeiten. Aufregend und beängstigend zugleich, genau so, wie ich es mag.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Zwei-Faktor-Authentifizierung für Online-Shopping: Welche Varianten sind sinnvoll?

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Zwei-Faktor-Authentifizierung für Online-Shopping: Welche Varianten sind sinnvoll?

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Zwei-Faktor-Authentifizierung für Online-Shopping: Welche Varianten sind sinnvoll?

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Zwei-Faktor-Authentifizierung für Online-Shopping: Welche Varianten sind sinnvoll?

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Zwei-Faktor-Authentifizierung für Online-Shopping: Welche Varianten sind sinnvoll?

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Zwei-Faktor-Authentifizierung für Online-Shopping: Welche Varianten sind sinnvoll?

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Zwei-Faktor-Authentifizierung für Online-Shopping: Welche Varianten sind sinnvoll?

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Zwei-Faktor-Authentifizierung für Online-Shopping: Welche Varianten sind sinnvoll?

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Zwei-Faktor-Authentifizierung für Online-Shopping: Welche Varianten sind sinnvoll?