Am 14. September 2019 ist es soweit: Die EU-Zahlungsdiensterichtlinie PSD2 (Payment Services Directive 2) tritt in Kraft. Für Akteure im e-commerce wurde diese Frist seitens der FMA zwar verschoben – kommen wird die Regelung aber auf jeden Fall.
Unternehmen müssen fortan sicherstellen, dass sie für sämtliche Zahlungsprozesse im Web, die eine Grenze von über 30 Euro überstiegen, eine sogenannte Zwei-Faktor-Authentifizierung (2FA) einsetzen. Diese soll für mehr Sicherheit bei Online-Zahlungsverkehr sorgen, indem sie die Identitäten von Kunden mehrfach authentifiziert und die Hürden für Hackerangriffe deutlich erhöht.
+++Mehr zum Thema im „FinTech“-Channel des brutkasten+++
Obwohl die 2FA bereits in einigen Organisationen angewendet wird, fallen die Akzeptanzraten noch recht niedrig aus: Sie bedeutet für Nutzer, einen Extra-Schritt zu gehen und gestaltet die Customer Experience etwas schwerfälliger. Komfortable „One-Click“-Zahlungsmethoden sind nicht mehr möglich, denn eine 2FA fordert mehr als nur einen Klick. Dabei ist sie eine der nützlichsten Maßnahmen gegen die allgegenwärtige Bedrohung des Identitätsmissbrauchs und -diebstahls und macht es Hackern beinah unmöglich, digitale Angriffe durchzuführen.
Doch wie funktioniert die Zwei-Faktor-Authentifizierung? Und was macht sie so sicher?
Was ist Zwei-Faktor-Authentifizierung?
Ein Passwort zu stehlen ist für einen Hacker oder Bot relativ einfach. Sehr viel schwieriger ist es, ein Passwort zu stehlen und auf ein Mobilgerät zuzugreifen – wie bei einer Haustüre, die mit mehreren unterschiedlichen Schlössern gesichert ist. 2FA-Dienste bescheren unbefugten Personen erheblich mehr Aufwand, um „einzubrechen“.
+++So nutzt man Google Pay schon jetzt in Österreich+++
Dadurch bietet die Zwei-Faktor-Authentifizierung nicht nur ein Mehr an Sicherheit – sie kann auch verwendet werden, um einen Nutzer zu überprüfen, der sich bei einem Dienst oder einer App neu anmeldet. So lässt sich eine Identität anhand einer Kombination aus zwei unterschiedlichen und unabhängigen Komponenten einwandfrei nachweisen. Neben etwas, das dem Nutzer bekannt ist (wie einem Kennwort), wird zudem etwas, das der Nutzer besitzt (wie ein Mobiltelefon) mit einbezogen. Meist wird ein Sicherheits-Code erstellt, der per SMS auf das Mobiltelefon geschickt wird und einmalig benutzt werden kann. Selbst am Bankautomaten findet eine zweischichtige Authentifizierung statt: Neben der Karte (etwas, das der Nutzer besitzt) wird auch eine PIN-Nummer (etwas, das dem Nutzer bekannt ist) benötigt.
Warum ist Zwei-Faktor-Authentifizierung sinnvoll?
Die traurige Wahrheit ist, dass unsere Daten heutzutage ständig Angriffen ausgesetzt sind. Passwörter können mithilfe von Methoden wie Phishing, Keylogging und Brute-Force-Attacken geknackt werden. Für viele Nutzer bedeutet dies: Gestohlene Bankdaten und Identitäten oder gefälschte, oftmals peinliche Social-Media-Posts. Für Unternehmen kann sich ein Datendiebstahl geschäftsschädigend auswirken. Spammer, Betrüger und Hacker sind eine todsichere Methode, um Kunden zur Konkurrenz zu treiben.
Ein prominentes Beispiel ist der gehackte offizielle Twitter-Account der Nachrichten- und Presseagentur Associated Press. Von diesem Account aus wurden in 2013 Tweets mit der Nachricht verschickt, dass das Weiße Haus angegriffen und der Präsident verletzt wurde. Ein recht drastisches Beispiel, aber es veranschaulicht, warum sich so viele Unternehmen um den Schutz ihrer Daten sorgen. Und warum sie auf die Zwei-Faktor-Authentifizierung setzen, um einfach, schnell und kosteneffizient Nutzeridentitäten zu überprüfen und das Betrugsrisiko zu senken.
Zwei-Faktor-Authentifizierung via SMS
Mittlerweile ist fast jeder Mensch auf der Erde in der Lage, eine SMS zu empfangen – rund fünf Milliarden Menschen besitzen ein Mobiltelefon, die Hälfte davon sind Smartphones. Aufgrund dieser flächendeckenden Verbreitung des Mobiltelefons nutzen viele Internet-Giganten SMS als Tool zur 2FA. Manch ein Nutzer öffnet einen Brief, manch einer öffnet eine E-Mail – doch nichts reicht an die 95-prozentige Leserate von SMS-Nachrichten heran.
+++Hintergründe: Klarnas Weg zum wertvollsten FinTech Europas+++
Die Implementierung einer Zwei-Faktor-Authentifizierung via SMS auf globaler Ebene kann sich jedoch als äußerst kompliziert erweisen: Jedes Land hat unterschiedliche Vorschriften und Einschränkungen – das macht es Unternehmen aller Größen schwer, das Know-how und das komplexe Geflecht an Beziehungen zu den Netzbetreibern zu handhaben, welche zur Implementierung einer effizienten Lösung notwendig sind. Kunden in Indien können zum Beispiel bestimmte Arten von SMS-Nachrichten (A2P-SMS) nur zwischen neun Uhr morgens und 21 Uhr abends empfangen. Wenn Sie diese Einschränkung nicht kennen, werden Ihre Nachrichten zurückgewiesen, was die Akquise und Kundenbindung negativ beeinflussen kann.
Zwei-Faktor-Authentifizierung via WhatsApp
Inzwischen lassen sich Zwei-Faktor-Authentifizierungen auch via WhatsApp vornehmen. WhatsApp ist mit über 1,5 Milliarden Nutzern die beliebteste Messaging-App weltweit und wird sowohl für die private als auch für die geschäftliche Kommunikation genutzt. WhatsApp ist Ende-zu-Ende verschlüsselt, womit sich Benutzer besonders sicher fühlen können. 2FA wird an vielen Orten genutzt, um Zugang zu Dienstleistungen zu erhalten, von Finanzinstituten, Gesundheitssystemen bis hin zu Regierungs-Websites. Sicherheit und Identitätsschutz haben hier höchste Priorität und eine Ende-zu-Ende-Verschlüsselung, bei der lediglich die Kommunikationspartner die Nachricht entschlüsseln können, bietet ein Zusatz an Schutz.
+++N26 will in Wien 300 Jobs schaffen+++
Im Wesentlichen arbeitet 2FA mit WhatsApp auf die gleiche Weise wie mit SMS: Der Benutzer erhält anstelle einer SMS einfach eine WhatsApp-Nachricht. Das ist besonders in Situationen vorteilhaft, in denen die Abdeckung durch Mobilfunkbetreiber unregelmäßig ist. WhatsApp-Nachrichten können über Mobilfunkdaten oder WLAN-Netzwerke übermittelt werden. Reisende, die keine globale Datenabdeckung haben, und Menschen, die in Gebieten ohne Abdeckung leben, können ihre 2FA-Registrierungen trotzdem abschließen. Darüber hinaus muss sich das Unternehmen, das die 2FA-Benachrichtigung sendet, nicht mit unterschiedlichen Netzbetreibern herumschlagen oder dafür sorgen, dass ihre Nachrichten in allen anwendbaren Mobilfunknetzen empfangen werden können – WhatsApp ist global und universell.
Zwei-Faktor-Authentifizierung via Authenticator-App
Manche Plattformen bieten ihren Kunden inzwischen eine Wahlmöglichkeit zur 2FA an. So ist es Nutzern möglich, sich sowohl per SMS als auch per Mail oder über eine Verifizierungs-App zu authentifizieren. Bei der Authentifizierung via App werden Geheimcodes auf der Grundlage eines Schlüssels (meist ein QR-Code, der gescannt werden muss) und der aktuellen Zeit auf einem persönlichen Gerät des Nutzers erstellt.
Der Schlüssel ist nur dem Nutzer bekannt, der Code generiert sich abhängig von der Zeit immer wieder neu. Das Prinzip dahinter wird OATH TOTP (Time-based One-Time Password) genannt. Der Vorteil: Authenticator-Apps funktionieren selbst dann, wenn das Smartphone offline ist.
Fazit
Nichts ist zu hundert Prozent sicher, auch Zwei-Faktor-Authentifizierungen nicht. Dennoch stellt eine 2FA für Kriminelle eine weitere Hürde dar und bietet dem Nutzer zusätzlichen Schutz. Besonders im Online-Zahlungsverkehr ist jedes bisschen an Extra-Sicherheit wichtig. Ob per SMS, WhatsApp oder Authenticator-App – in einer Gesellschaft, in der die meisten mindestens ein mobiles Endgerät in der Tasche haben, sollte es keine allzu große Unannehmlichkeit sein, einen Sicherheits-Code abzurufen, der im Kampf gegen Hacker und Identitätsraub hilft.
Über den Autor
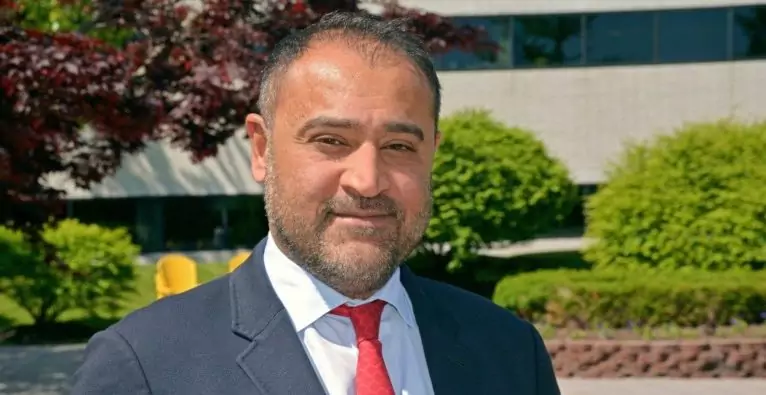
Omar Javaid wechselte im Juli 2015 zu Vonage und verantwortete als Chief Product Officer zunächst die allgemeine Produktstrategie des Unternehmens. 2019 wurde er auf den Posten des Präsidenten der API Platform Group berufen. Omar Javaid ist damit nicht nur für alle produktstrategischen Aspekte zuständig, sondern auch für die Bereiche Sales, Operations und Developer Relations von Nexmo, der Vonage-Plattform für Kommunikations-APIs.
Omar Javaid kann auf mehr als 20 Jahre Erfahrung in der Entwicklung mehrfach ausgezeichneter Produkte für den Technologiesektor zurückblicken. Sein Schwerpunkt lag dabei auf den Bereichen Telekommunikation, Medien und Web. Bevor er zu Vonage wechselte, war er Senior Vice President und General Manager of Discovery and Cloud Platforms für Rovi Corporation, einem cloud-basierten Anbieter von Such- und Empfehlungsdiensten für Unterhaltungsangebote.
Als Entrepreneur gründete und leitete Javaid zwei erfolgreiche Technologie-Start-ups. Omar Javaid studierte an der Universität Michigan und hat einen Bachelor of Science in Chemie sowie einen Bachelor in Zell- und Molekularbiologie.