11.03.2019

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

Wir haben mit Damian Izdebski, Gründer von techbold, über die Probleme von KMU in Sachen IT-Sicherheit gesprochen und welche Lösung sein Unternehmen dahingehend mit einem eigenen "IT-Gütesiegel" anbieten möchte. Zudem gab uns Izdebski Einblicke in die weiteren Pläne von techbold und seine Probleme mit dem Fachkräftemangel.
/artikel/techbold-interview-it-sicherheit-kmu
techbold
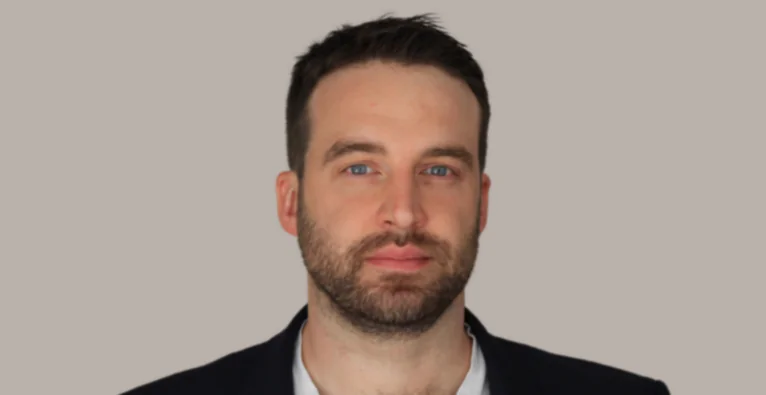
(c) der brutkasten / Martin Pacher: Damian Izdebski gründete techbold im Jahr 2015

Die Wiener IT-Firma techbold hat Anfang des Jahres ein IT-Gütesiegel auf den Markt gebracht, damit Außenstehende erkennen können, ob Unternehmen über geprüfte und sichere IT-Systeme verfügen. Im Rahmen der Überprüfung durch techbold sollen den Unternehmen Schwachstellen aufgezeigt werden. Anschließend wird ein Maßnahmenkatalog erarbeitet, um potenzielle Sicherheitslücken auszubügeln. Wir sprachen mit techbold Gründer Damian Izdebski über den Nutzen des IT-Gütesiegels und die Gründe, warum Unternehmen – insbesondere KMU – oftmals große Schwierigkeiten haben, ihre IT-Sicherheit eigenständig in den Griff zu bekommen.

Was ist der Sinn hinter dem “IT-Gütesiegel” und warum braucht es ein derartiges Siegel?

Das neu geschaffene Gütesiegel von techbold soll die Sicherheit und Qualität von IT-Systemen von Unternehmen für Ausstehende sichtbar machen. In den letzten drei Jahren haben wir beobachtet, dass insbesondere bei KMU die Sicherheit der IT-Systeme deutlich zurückgegangen ist. Meist handelt es sich dabei um Unternehmen in der Größe von zehn bis 70 Mitarbeitern, welche aufgrund von knappen Ressourcen keine eigenen IT-Mitarbeiter beschäftigen. Meist wird das IT-System durch externe Mitarbeiter betreut, die erst dann zum Einsatz kommen, wenn der Hut schon brennt.

Um welche konkreten Schwachstellen handelt es sich dabei?

Seit unserer Gründung haben wir bei Unternehmen hunderte von IT-Checks durchgeführt. Unsere Techniker überprüfen dabei den Zustand der EDV-Anlagen auf etwaige Schwachstellen. Dabei haben wir so einiges gesehen. Das reicht von falsch konfigurierten Firewalls bis hin zum Fehlen von Backup-Systemen.

Viele Unternehmen wissen zudem gar nicht, welche Personen Zugang zu den IT-Systemen haben. Dies geht soweit, dass Mitarbeiter, die bereits vor mehreren Jahren das Unternehmen verlassen haben, noch immer über aktive Zugangsdaten verfügen. 80 Prozent der Unternehmen haben ihre Zugangsdaten nirgends dokumentiert. Auch das Gäste-Wlan ist oftmals ein Einfallstor, das von Unternehmen nicht wirklich überprüft wird.

+++ Umfrage: Österreichs EPU und KMU fehlt Bewusstsein für IT-Sicherheit +++

Woran liegt es, dass insbesondere KMU mit ihrer IT-Security zu kämpfen haben?

Vor zirka zehn Jahren waren bei einem Betrieb mit rund 20 Mitarbeitern die IT-Anlagen und die erforderliche IT-Sicherheit noch überschaubar. Damals hat ein Techniker ausgereicht, um Firewall, den Server, die Backups zu überblicken und diese auf einem halbwegs brauchbaren Level zu halten.

In den letzten Jahren haben die Anforderungen an die IT-Sicherheit stark zugenommen. Mittlerweile sind auch IT-Anlagen von KMU extrem komplex geworden. Es gibt sehr wenige Leute, die den Komplexitätsgrad einer derartigen Anlage in ihrer Ganzheit überblicken können. Dahingehend bedarf es heutzutage Spezialisten, die sich spezifisch nur um die Firewall, die Datensicherung oder den User-Support kümmern. Unternehmen brauchen heutzutage spezielle Techniker mit unterschiedlichen Skills, um ihr System in seiner Ganzheit zu sichern.

„Wir sehen uns nicht als Feuerwehr, die gerufen wird, um Brände zu löschen. Wir sehen uns vielmehr als einen Brandschutzunternehmen.“

KMU werden in Österreich traditionell immer noch von kleinen IT-Dienstleistern betreut. Meistens kommen sie auf Zuruf, um ein bestehendes Problem zu beheben. Das Problem ist, dass sich Unternehmen nicht proaktiv um die Sicherheit kümmern, sondern nur dann reagieren, wenn das System bereits ausgefallen ist. Das Problem ist, dass niemand ganzheitlich die Verantwortung über die Anlage übernimmt. Das hängt natürlich damit zusammen, dass kleinere Betriebe keine eigenen Mitarbeiter abstellen können, die sich alleinig um die IT-Security kümmern.

Wir sehen uns nicht als Feuerwehr, die gerufen wird, um Brände zu löschen. Wir sehen uns vielmehr als einen Brandschutzunternehmen. Unser Konzept ist es, zu reagieren, bevor es zu einem Problem kommt. Wir versuchen, zu überwachen und ein Monitoring zu betreiben.

Wie sieht so eine Überprüfung durch techbold aus?

Die Überprüfung sieht so aus, dass zwei unserer Techniker einen halben Tag vor Ort beim Kunden sind. Dabei erstellen sie einen Momentaufnahme des IT-Systems und führen eine Art Inventur durch. Das heißt, dass alle Geräte, Notebooks, Monitore, aber auch Lizenzen aufgenommen werden. Ziel ist es, dass genau dokumentiert wird, welche Geräte im Einsatz sind, wie alt sie sind und ob sie noch über eine Garantie verfügen.

Zudem wird überprüft, wer über Zugangsberechtigungen verfügt und wie das Backup konzipiert ist. Mit dem Gutachten erhält man eine Dokumentation der IT-Anlage, eine Schwachstellenanalyse, sowie einen Vorschlag für Maßnahmen. Meist ist dies auch der Start für eine längere Zusammenarbeit mit den Kunden, da es nicht nur ausreicht, akute Probleme zu beheben, sondern das IT-System laufend gewartet werden muss.

Was kostet ein derartiges Gütesiegel?

Ein Gütesiegel kostet gar nichts. Die Frage ist eher, was es kostet, die Anlage des Kunden so weit zu bringen, dass wir das Gütesiegel vergeben können. Mit einem Zeitaufwand von ungefähr 20 bis 30 Stunden wird die bestehende IT-Anlage dokumentiert und die Stärken und Schwächen ausgearbeitet und präsentiert.

Bei einem Unternehmen mit rund 20 Mitarbeitern kostet das ungefähr tausend Euro. Je nach Anzahl der Server oder der Komplexität des Systems beläuft sich dies auf bis zu 2000 Euro.

Was muss in der Regel gemacht werden, damit IT-Systeme wieder sicher sind?

Oftmals ist es so, dass IT-Systeme sieben bis neun Jahre alt sind. Einige Sicherheitsthemen können daher nur so gelöst werden, indem man ein ganz neues System aufgesetzt. In der Regel reicht es aber auch aus, Updates durchzuführen und die Konfigurationen anzupassen

Es geht nicht darum, einem Betrieb mit 20 Mitarbeitern eine 100.000 Euro teure Firewall anzubieten. Das wäre auch viel zu übertrieben und gar nicht notwendig. Die Kosten müssen natürlich zwischen Größe und Nutzen des Unternehmens ausbalanciert sein.

Techbold hat im Herbst vergangenen Jahres ein Investment von über 1,3 Millionen Euro an Land ziehen können. Wie wird es 2019 weitergehen?

Es ist jetzt aktuell eine sehr spannende und intensive Zeit für uns. Wir sind seit Sommer letzten Jahres in unserem operativen Geschäft profitabel. Dementsprechend haben wir unsere erste Startup-Phase bereits überstanden. Mittlerweile entwickeln wir uns zu einem mittelständischen Dienstleistungsunternehmen. Inzwischen sind wir 40 Mitarbeiter und machen monatlich aktuell zwischen 500.000 bis 600.000 Euro Umsatz.

Welche aktuellen Herausforderungen hat techbold derzeit zu bewältigen?

Womit wir derzeit wirklich zu kämpfen haben, ist sicherlich der Fachkräftemangel. Ich würde acht bis zehn IT-Techniker sofort einstellen, wenn es diese am Arbeitsmarkt auch gegeben würde. Wir suchen Spezialisten für alle IT-Bereiche – Administration von Servern, Firewalls oder auch für den  Kunden-Support.

Derzeit schlagen wir die etwas andere Strategie ein, um an Fachkräfte zu kommen. Dahingehend versuchen wir kleinere IT-Dienstleister am Wiener Markt zu übernehmen und sind aktuell im Gespräch mit einer Handvoll von Firmen. Dadurch wollen wir nicht nur an neue Kunden kommen, sondern auch an die dringend benötigten Techniker.

+++Auf Jobsuche? Bei der Job-Plattform des brutkasten wirst Du fündig.+++


=> zum Gütesiegel

Videoarchiv: Damian Izdebski, der CEO von techbold, im Live Gespräch

Damian Izdebski, der CEO von techbold, im Live Gespräch über den heurigen Crowdinvesting Rekord auf CONDA, seine Erfahrungen damit und Tipps an die Gründer.

Gepostet von DerBrutkasten am Donnerstag, 6. April 2017
Redaktionstipps
Deine ungelesenen Artikel:
11.09.2026

Warum digitale Souveränität bei der Innovation beginnt

Österreichs Verwaltung und Wirtschaft laufen auf der Infrastruktur dreier US-Konzerne, und das Lagebild des Bundeskanzleramts rückt digitale Souveränität inzwischen in den Fokus der nationalen Sicherheit. Mathias Lipp-Rosenthal, Gründer der KI Schmiede, schreibt in seinem Gastbeitrag, warum heimische Anbieter längst bereit wären und was noch fehlt: der Staat als Kunde.
/artikel/warum-digitale-souveraenitaet-bei-der-innovation-beginnt
11.09.2026

Warum digitale Souveränität bei der Innovation beginnt

Österreichs Verwaltung und Wirtschaft laufen auf der Infrastruktur dreier US-Konzerne, und das Lagebild des Bundeskanzleramts rückt digitale Souveränität inzwischen in den Fokus der nationalen Sicherheit. Mathias Lipp-Rosenthal, Gründer der KI Schmiede, schreibt in seinem Gastbeitrag, warum heimische Anbieter längst bereit wären und was noch fehlt: der Staat als Kunde.
/artikel/warum-digitale-souveraenitaet-bei-der-innovation-beginnt
Mathias Lipp-Rosenthal, Gründer der KI Schmiede | Foto: Lipp-Rosenthal

Das im August veröffentlichte Gesamtstaatliche Lagebild 2026 des Krisensicherheitsberaters im Bundeskanzleramt enthält einen Satz, der bislang wenig Beachtung fand: Angesichts der Cyberbedrohung rücke digitale Souveränität weiter in den Fokus der nationalen Sicherheit. Daraus leitet es eine unbequeme Handlungsoption ab, nämlich die Förderung von EU-Anbietern und den Verzicht auf externe Anbieter bei künftigen Beschaffungen. Im (ersten) Lagebild 2025 kam der Begriff nicht vor. Aus einem Standortthema wurde binnen eines Jahres eine Sicherheitsfrage.

Der Ist-Zustand ist bekannt. Verwaltung und Wirtschaft in Österreich laufen weitgehend auf Infrastruktur dreier US-Konzerne. Der CLOUD Act erlaubt US-Behörden den Zugriff auf Daten, die diese Unternehmen verarbeiten, unabhängig vom Standort des Rechenzentrums. Als Microsoft im Frühjahr 2025 plötzlich das Konto des Chefanklägers des Internationalen Strafgerichtshofs sperrte, wurde sichtbar, dass die Verfügbarkeit einer digitalen Grundleistung an einer Entscheidung außerhalb Europas hängen kann. Die Leistungsfähigkeit der Hyperscaler steht außer Streit. Zu klären ist, welche Funktionen ein Staat in fremder Hand belassen kann.

Vorbilder im öffentlichen Sektor

Das Österreichische Bundesheer hat mit der Umstellung auf LibreOffice die Kontrolle über einen zentralen Arbeitsplatzbaustein zurückgeholt, die Schweizer Armee migriert ihr Kommando Cyber auf openDesk.

Am weitesten gehen die Niederlande. Dort stellt die Regierung die gesamte Bundesverwaltung auf digitale Souveränität um. Seit Juli 2026 ist von US-Clouds für E-Mail und Dokumente abzuraten, Daten müssen in Europa bleiben und für jeden Dienst muss ein Ausstiegsplan vorliegen.

Sicherheit als Grundbedürfnis der Wirtschaft

Die Frage stellen sich zunehmend auch heimische Unternehmen. Sie wollen wissen, ob ihre Daten in Europa liegen, wer darauf zugreifen kann und ob der Dienst, auf dem ihr Tagesgeschäft läuft, morgen noch verfügbar ist. Souverän zu arbeiten heißt für sie vor allem, Sicherheit zu haben: dass Daten nicht von Drittstaaten abgegriffen werden können und dass sie sich auf die Infrastruktur, die ihr Geschäft trägt, tatsächlich verlassen können.

Anbieter, die diesen Wechsel möglich machen, gibt es in Österreich und Europa bereits. Sie stellen Rechenleistung, Plattformdienste und KI-Modelle bereit, die europäischem Recht unterliegen und deren Betrieb nachvollziehbar bleibt. Was ihnen fehlt, ist nicht die Kompetenz, sondern die Nachfrage, die sie in jene Größe trägt, in der sie für den Mittelstand zur echten Option werden.

Mehr als ein Hackathon

Im Mai 2026 haben das Bundeskanzleramt und die TU Austria dazu einen Public AI Hackathon veranstaltet. In 48 Stunden entwickelten 25 Talente Prototypen für die öffentliche Verwaltung, präsentiert vor Staatssekretär Alexander Pröll und einer Jury aus Verwaltung, Politik und Forschung. Das Format zeigt, dass der Wille zur Zusammenarbeit zwischen Staat und Nachwuchs vorhanden ist. Es zeigt auch, wo die Grenze liegt. Zwei Tage Hackathon ersetzen keine Strategie, mit der die Startup-Szene dauerhaft in den Aufbau souveräner Infrastruktur eingebunden wird. Auf einen Prototyp sollte eine Beschaffung folgen, auf eine Veranstaltung ein Förderprogramm, auf ein Teilnahmezertifikat ein zahlender Kunde.

Der Hebel heißt öffentliche Nachfrage

Genau hier liegt der Hebel für Österreich. Öffentliche Nachfrage entscheidet, ob heimische Anbieter jene Größe erreichen, die sie brauchen, um für die Wirtschaft eine echte Option zu sein. Wenn Bund, Länder und Förderstellen gezielt bei europäischen und österreichischen Anbietern beschaffen, stärkt das deren Marktposition und signalisiert der gesamten Startup-Branche, dass sich Investitionen in souveräne Technologie lohnen. Souveränität und Innovation stehen dabei nicht im Widerspruch, sie bedingen einander: Wer die Kontrolle über seine Infrastruktur behält, kann auf ihr aufbauen, statt sie nur zu mieten.

Für Österreich heißt das, die Empfehlung des Lagebilds über einzelne Prototypen hinaus zu denken. Jede Ausschreibung, jedes Förderprogramm und jede Anschlussfinanzierung entscheidet mit darüber, ob die österreichische Startup-Branche zu jenem Anbieter heranwächst, von dem Verwaltung, Sicherheitsbehörden und Mittelstand in zehn Jahren abhängen können. Wer Gründerinnen und Gründer heute mit mehr als einem Zertifikat ausstattet, entscheidet mit über die technologische Souveränität von morgen.


Über den Gastautor:

Mathias Lipp-Rosenthal ist Gründer der KI Schmiede, einer im Juni 2026 gestarteten Beratung, die Unternehmen im DACH-Raum bei der Einführung und Schulung von KI begleitet. Zuvor war er stellvertretender Klubdirektor der Neos und Mitgründer von Voter AI; die Gründung der KI Schmiede hat brutkasten hier bereits vorgestellt.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“