23.05.2022

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

Laut Forscher:innen soll die russische Hackergruppe Turla die WKÖ angegriffen haben. Als potentiellen Beweggrund für den Cyber-Angriff nennen die Expert:innen die Beteiligung der WKÖ an Entscheidungs- und Verwaltungsverfahren der österreichischen Regierung.
/artikel/russischer-hackerangriff-auf-wkoe-moegliche-gruende
Das könnte laut Forscher:innen hinter dem russischen Hackerangriff auf die WKÖ stecken. | © fotolia.com - peshkov

Die WKÖ soll laut einer Gruppe von Threat and Detection Researcher (TDR) – Sekoia.io – das Interesse der russischen Hackergruppe Turla geweckt haben. Das geht dem Bericht “Update über Cyber-Aktivitäten in Osteuropa” hervor, der von der Threat Analysis Group (TAG) von Google Anfang Mai veröffentlicht wurde. Dabei sollen neben der WKÖ auch weitere Organisationen, wie das Baltische Verteidigungskolleg (Baltidefcol) und die E-Learning-Plattform der NATO – Joint Advanced Distributed Learning (JDAL) – zu den Opfern des Turla-Angriffs zählen. 

In ihrer Analyse schreiben die Forscher:innen, dass diese Cyber-Angriffe keine bösartigen seien und potentiell nur zur Generierung von Informationen gedient haben. Umso merkwürdiger finden sie es, dass die WKÖ Ziel dieses potentiellen Angriffs war, da sie in ihrer Analyse Österreich als diplomatische Brücke zwischen dem Westen und Russland beschreiben. 

Kampagne der russischen Hacker-Gruppe Turla auf Sicherheitslücken ausgerichtet

Die russischen Hacker sollen die kriminelle Methode “Typosquatting” verwendet haben. So nennt man das Verfahren, das Besucher:innen statt auf die gewünschte Seite – womöglich durch Tippfehler – auf eine falsche, unerwünschte Seite führen. Am Beispiel der WKÖ sei das wkoinfo.webredirect[.]org gewesen, das die offizielle Website der WKÖ mit Typosquats versah. Somit wurden Subdomains erstellt und Besucher:innen auf die falsche Website geführt. Die Phishing-basierte Kampagne von Turla sei darauf ausgerichtet, Sicherheitslücken zu finden. 

Das funktioniert so: Auf den drei entdeckten bösartigen Domains wurde dasselbe Word-Dokument „War Bulletin April 27, 19:00 CET“ gefunden, das auf den ersten Blick legitim erscheint und keine Makros eingebettet hat, jedoch eine PNG-Datei mit der Bezeichnung “logo.png.” enthält. Öffnet eine Besucher:in diese Datei, werde diese von einem externen Server geladen. Turla soll somit versuchen, über Textverarbeitungsprogramme herauszufinden, welche Version die User:in nützt, um somit mit der geeigneten Malware die Sicherheitslücken zu durchdringen. 

Beratende Funktion der WKÖ als mögliche Motivation für russischen Cyber-Angriff

Die Antwort rund um die Frage, warum die russischen Hacker die WKÖ angegriffen haben, können die Forscher:innen der Sekoia.io nicht beantworten, nennen aber die beratende Funktion der Wirtschaftskammer in Österreich als einen potentiellen Beweggrund.  “Die Wirtschaftskammer Österreich hat eine erweiterte Funktion im Vergleich zu anderen Wirtschaftskammern in anderen Ländern”, schreiben die Expert:innen in ihrer Analyse. 

“Die österreichische Regierung ist per Gesetz verpflichtet, die Kammern bei Gesetzesvorhaben und wichtigen Regelungen, einschließlich Wirtschaftssanktionen, zu konsultieren. Diese Beteiligung an Entscheidungs- und Verwaltungsverfahren könnte der Grund für die russischen Spionage-Operationen durch die Phishing-Kampagne von Turla sein, insbesondere in einem europäischen Land, das als diplomatische Brücke zwischen dem Westen und Russland gilt”, erklärt das Sekoia.io-Team weiter. 

Österreichs Neutralität, Überwachung durch Moskau und Co

Obwohl Österreich Sanktionen gegen russisches Öl und Gas sowie die Waffenlieferung an die Ukraine abgelehnt hat, könne der russische Cyber-Angriff durch die unklare Stellung Österreichs motiviert worden sein. Denn obwohl Österreich auf seinen neutralen Status verweist, wird öffentlich kommuniziert, dass das Land der Berge Kiew unterstützt. “Jede Änderung der österreichischen Position könnte sich daher auf die westliche Einigung angesichts der russischen Invasion in der Ukraine auswirken und eine genaue Überwachung durch Moskau veranlassen”, so die Forscher:innen.
Deine ungelesenen Artikel:
08.09.2026

Hivesense: Salzburger Startup legt Stolperdrähte für Angreifer

Das Salzburger Startup Hivesense arbeitet an einer Plattform zur Erkennung von Cyberangriffen innerhalb von Unternehmensnetzwerken. Die beiden Gründer Florian Entleitner und Alexander Moosmann setzen dabei auf sogenannte Deception Technology, bei der digitale Täuschungen eingesetzt werden, um Angreifer frühzeitig zu identifizieren.
/artikel/hivesense-salzburger-startup-legt-stolperdraehte-fuer-angreifer
08.09.2026

Hivesense: Salzburger Startup legt Stolperdrähte für Angreifer

Das Salzburger Startup Hivesense arbeitet an einer Plattform zur Erkennung von Cyberangriffen innerhalb von Unternehmensnetzwerken. Die beiden Gründer Florian Entleitner und Alexander Moosmann setzen dabei auf sogenannte Deception Technology, bei der digitale Täuschungen eingesetzt werden, um Angreifer frühzeitig zu identifizieren.
/artikel/hivesense-salzburger-startup-legt-stolperdraehte-fuer-angreifer
Hivesense
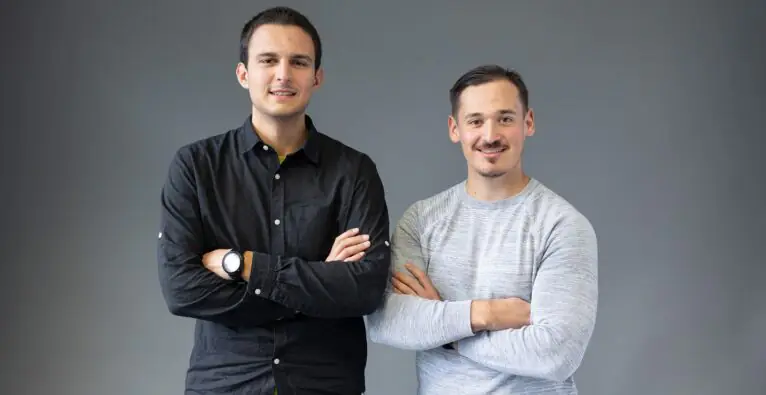
© Innovation Salzburg/Benedikt Schemmer - Alexander Moosmann (l.) und Florian Entleitner von Hivesense.

Die beiden FH-Absolventen Florian Entleitner und Alexander Moosmann teilen eine Leidenschaft namens IT-Security. Daraus ist ein Startup geworden: Mit Hivesense entwickelten beide eine sogenannte Deception-Plattform, die Cyberangriffe frühzeitig erkennt, indem sie Angreifende mit gezielt platzierten digitalen Fallen aufdeckt und dadurch wichtige Informationen für Cyberdefense liefert. Dabei setzen sie bewusst auf europäische Infrastruktur und digitale Souveränität. Die Idee entstand im Studium an der FH Salzburg.

Hivesense mit „Deception Technology“

Konkret haben sich Entleitner und Moosmann im Studium Informationstechnik & System-Management an der FH Salzburg kennengelernt. Die Idee für das Startup entstand schließlich im Rahmen von Entleitners Abschlussarbeit. „Ich habe mich in meiner Masterarbeit intensiv mit sogenannten ‚Honeypots‘ beschäftigt, einem Teilbereich der Täuschungstechnologie. Dabei wurde mir klar, wie viel Potenzial in diesem Ansatz steckt“, erklärt er.

Die Founder pitchten ihre Idee beim FHStartup Center und wurden im Herbst 2025 in die Startup Factory des Netzwerks Startup Salzburg aufgenommen. Im März 2026 gründeten sie schlussendlich ihr Unternehmen.

Hivesense entwickelt – wie erwähnt – eine „Deception Technology“, eine – eigenen Angaben nach – noch wenig verbreitete Form der Cyberabwehr. Das Prinzip: Im Netzwerk eines Unternehmens werden gezielt „Stolperdrähte“ platziert. Angreifer, die sich im System bewegen, sollen dann darauf stoßen und erkannt werden, so der Claim.

„Wir bauen keine klassische Schutzmauer“, sagt Entleitner. „Wir legen bewusst falsche Spuren und warten, bis jemand darüber stolpert – vergleichbar mit einem Stolperdraht, an dem ein Glöckchen platziert wurde.“ Moosmann ergänzt: „Viele Sicherheitslösungen erkennen nur bekannte Bedrohungen. Wir gehen einen Schritt weiter: Wir erkennen Verhalten und interagieren direkt mit Angreifern.“ Dabei setzt Hivesense im Inneren des Netzwerks an, einem der, wie beide Gründer sagen, kritischsten Bereiche.

Erste Pilotkunden

Die Decoy-Plattform von Hivesense befindet sich im Einsatz bei ersten Pilotkunden. Das Team treibt den Markteintritt im DACH-Raum aktiv voran und sucht weiterhin nach Unternehmen, die die Plattform in ihrer Infrastruktur einsetzen und gemeinsam mit Hivesense weiterentwickeln möchten.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken