23.05.2022

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

Laut Forscher:innen soll die russische Hackergruppe Turla die WKÖ angegriffen haben. Als potentiellen Beweggrund für den Cyber-Angriff nennen die Expert:innen die Beteiligung der WKÖ an Entscheidungs- und Verwaltungsverfahren der österreichischen Regierung.
/artikel/russischer-hackerangriff-auf-wkoe-moegliche-gruende
Das könnte laut Forscher:innen hinter dem russischen Hackerangriff auf die WKÖ stecken. | © fotolia.com - peshkov

Die WKÖ soll laut einer Gruppe von Threat and Detection Researcher (TDR) – Sekoia.io – das Interesse der russischen Hackergruppe Turla geweckt haben. Das geht dem Bericht “Update über Cyber-Aktivitäten in Osteuropa” hervor, der von der Threat Analysis Group (TAG) von Google Anfang Mai veröffentlicht wurde. Dabei sollen neben der WKÖ auch weitere Organisationen, wie das Baltische Verteidigungskolleg (Baltidefcol) und die E-Learning-Plattform der NATO – Joint Advanced Distributed Learning (JDAL) – zu den Opfern des Turla-Angriffs zählen. 

In ihrer Analyse schreiben die Forscher:innen, dass diese Cyber-Angriffe keine bösartigen seien und potentiell nur zur Generierung von Informationen gedient haben. Umso merkwürdiger finden sie es, dass die WKÖ Ziel dieses potentiellen Angriffs war, da sie in ihrer Analyse Österreich als diplomatische Brücke zwischen dem Westen und Russland beschreiben. 

Kampagne der russischen Hacker-Gruppe Turla auf Sicherheitslücken ausgerichtet

Die russischen Hacker sollen die kriminelle Methode “Typosquatting” verwendet haben. So nennt man das Verfahren, das Besucher:innen statt auf die gewünschte Seite – womöglich durch Tippfehler – auf eine falsche, unerwünschte Seite führen. Am Beispiel der WKÖ sei das wkoinfo.webredirect[.]org gewesen, das die offizielle Website der WKÖ mit Typosquats versah. Somit wurden Subdomains erstellt und Besucher:innen auf die falsche Website geführt. Die Phishing-basierte Kampagne von Turla sei darauf ausgerichtet, Sicherheitslücken zu finden. 

Das funktioniert so: Auf den drei entdeckten bösartigen Domains wurde dasselbe Word-Dokument „War Bulletin April 27, 19:00 CET“ gefunden, das auf den ersten Blick legitim erscheint und keine Makros eingebettet hat, jedoch eine PNG-Datei mit der Bezeichnung “logo.png.” enthält. Öffnet eine Besucher:in diese Datei, werde diese von einem externen Server geladen. Turla soll somit versuchen, über Textverarbeitungsprogramme herauszufinden, welche Version die User:in nützt, um somit mit der geeigneten Malware die Sicherheitslücken zu durchdringen. 

Beratende Funktion der WKÖ als mögliche Motivation für russischen Cyber-Angriff

Die Antwort rund um die Frage, warum die russischen Hacker die WKÖ angegriffen haben, können die Forscher:innen der Sekoia.io nicht beantworten, nennen aber die beratende Funktion der Wirtschaftskammer in Österreich als einen potentiellen Beweggrund.  “Die Wirtschaftskammer Österreich hat eine erweiterte Funktion im Vergleich zu anderen Wirtschaftskammern in anderen Ländern”, schreiben die Expert:innen in ihrer Analyse. 

“Die österreichische Regierung ist per Gesetz verpflichtet, die Kammern bei Gesetzesvorhaben und wichtigen Regelungen, einschließlich Wirtschaftssanktionen, zu konsultieren. Diese Beteiligung an Entscheidungs- und Verwaltungsverfahren könnte der Grund für die russischen Spionage-Operationen durch die Phishing-Kampagne von Turla sein, insbesondere in einem europäischen Land, das als diplomatische Brücke zwischen dem Westen und Russland gilt”, erklärt das Sekoia.io-Team weiter. 

Österreichs Neutralität, Überwachung durch Moskau und Co

Obwohl Österreich Sanktionen gegen russisches Öl und Gas sowie die Waffenlieferung an die Ukraine abgelehnt hat, könne der russische Cyber-Angriff durch die unklare Stellung Österreichs motiviert worden sein. Denn obwohl Österreich auf seinen neutralen Status verweist, wird öffentlich kommuniziert, dass das Land der Berge Kiew unterstützt. “Jede Änderung der österreichischen Position könnte sich daher auf die westliche Einigung angesichts der russischen Invasion in der Ukraine auswirken und eine genaue Überwachung durch Moskau veranlassen”, so die Forscher:innen.

Deine ungelesenen Artikel:
29.09.2026

froots schließt Finanzierungsrunde über 2,25 Millionen Euro ab

Investoren wie Andreas Treichl, Reinhold Baudisch und Paul Fattinger bringen frisches Geld in das Unternehmen. Mit den neuen finanziellen Mitteln soll die technische Plattform ausgebaut und die Marke gestärkt werden.
/artikel/froots-schliesst-finanzierungsrunde-ueber-225-millionen-euro-ab
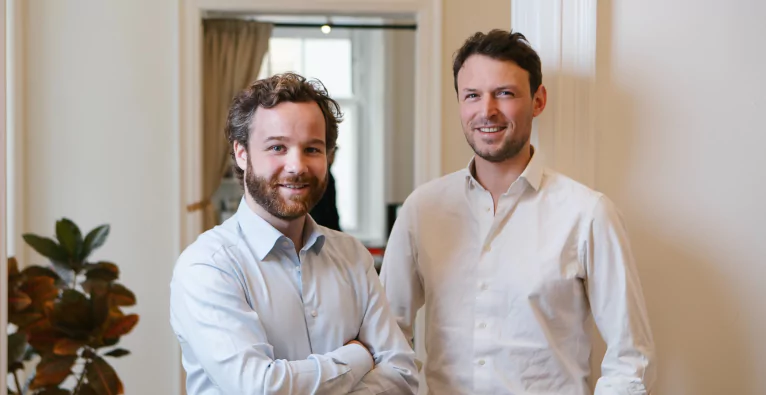
Die beiden Gründer Dirk van Wassenaer und David Mayer-Heinisch | (c) Froots

Ein weiteres Jahr, ein weiteres Investment in Millionenhöhe bei froots. Zuletzt berichtete brutkasten im Juni 2025 von einer Kapitalrunde über 2,9 Millionen Euro, heuer fließen 2,25 Millionen Euro in den Vermögensverwalter. Die Finanzierungsrunde tragen neben bestehenden Kapitalgebern wie Andreas Treichl, Ex-CEO der Erste Group, und durchblicker-Gründer Reinhold Baudisch neue Investoren wie Paul Fattinger, Ex-CEO von woom. Das frische Geld wird laut froots in erster Linie für den weiteren Ausbau der technischen Plattform und die Stärkung der Marke eingesetzt.

Langfristigkeit als Unternehmens-Credo

Bei froots setze man bewusst auf kleinere Schritte mit „maßgeschneiderten Finanzierungsrunden für die Evergreen-Investoren“, wie es vom Unternehmen heißt. Dabei denke das Fintech langfristig. „Wir müssen niemandem in fünf Jahren einen Exit liefern. Das gibt uns die Freiheit, Entscheidungen für die nächsten zwanzig Jahre zu treffen“, sagt CEO und Co-Gründer David Mayer-Heinisch und ergänzt: „Wir haben gegründet, um zu bleiben. Unsere Kundinnen und Kunden investieren bei uns, weil sie sehr gut verstehen, dass wir sie bei ihrem langfristigen Asset Management unterstützen.“ Sowohl bei Kund:innen als auch Investor:innen zielt das Unternehmen auf einen Zeitrahmen von 20 Jahren ab. Derzeit managt froots ein Anlagevermögen von rund 250 Millionen Euro.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Das könnte hinter dem russischen Hackerangriff auf die WKÖ stecken