03.09.2019

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

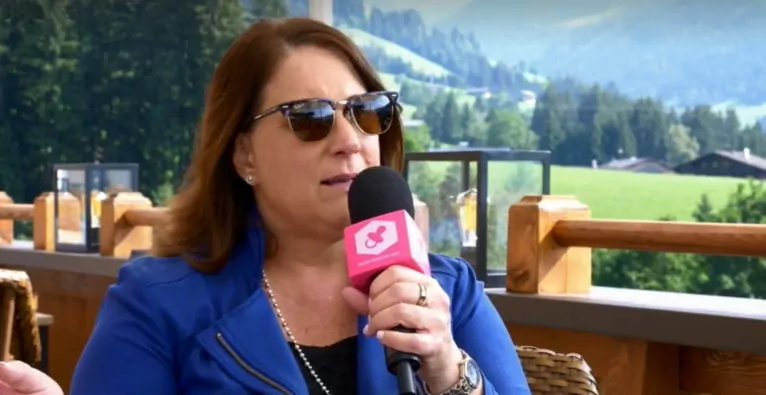
Mary Galligan leitete die Ermittlungen des FBI nach den Anschlägen des 11. September 2001. Heute ist sie Managing Director Risk & Financial Advisory bei Deloitte USA. Wir sprachen mit ihr über Cyber Security und Risiko-Minimierung.
/artikel/fbi-9-11-chefermittlerin-cyber-security
Deloitte-Expertin Mary Galligan im brutkasten-Talk zu Cyber Security

„Es geht in der Cyber Security immer um das Risiko. Man sollte sich dabei nicht auf die Frage konzentrieren, was möglich ist, sondern darauf, was wahrscheinlich ist. Denn möglich ist unglaublich viel – sich darin zu verfangenen ist aber nicht Risiko-Management. Man muss das tatsächliche Risiko analysieren und feststellen, wie man es mit den zu Verfügung stehenden Ressourcen abschwächen kann“, sagt Mary Galligan im Gespräch mit dem brutkasten. Nach dem 11. September 2001 hatte sie für das FBI die Ermittlungen zu den folgenschweren Anschlägen geleitet. Heute beschäftigt sich Galligan als Managing Director Risk & Financial Advisory bei Deloitte USA unter anderem mit Cyber-Anschlägen.

+++ “Sicherheitschere zwischen großen Unternehmen und KMU” +++ 

Eine Frage von Führung und Strategie

Ganz auslöschen könne man die Gefahr niemals, sagt die Expertin. „Die Technologie ist da und wird sich immer weiterentwickeln. Angst bringt uns hier aber nicht weiter. Wenn man jegliches Risiko ausschließen will, muss man den Laptop schließen und aufhören, Technologie zu nutzen“. Doch natürlich gelte: „Wenn man als Unternehmen heute überleben will, muss man innovativ sein und Technologie nutzen. Das kann man aber nicht, wenn man sich von Cyber-Risiko aufhalten lässt“. Bei den dafür notwendigen Ressourcen ginge es weniger um finanzielle Mittel. „Man braucht die entsprechende Führung und Strategie und muss die Maßnahmen dann auch tatsächlich umsetzen“.

Mary Galligan im Video-Talk:

Video-Talk with Mary Galligan from Deloitte U.S

Video-Talk with the former FBI Cyber Security Expert and 9/11 Lead Investigator Mary Galligan, now Managing Director Risk & Financial Advisory at Deloitte U.S., about demistifying cyber security.

Gepostet von DerBrutkasten am Freitag, 30. August 2019

3 „grundsätzliche ToDos“ in der „Cyber-Hygiene“

Auf die Frage, was man konkret tun kann, gibt Galligan mitunter altbekannte Antworten. Generell gelte es, eine „Cyber-Hygiene“ zu wahren. Es gebe dabei sehr grundsätzliche ToDos, die für kleine wie große Unternehmen gleichermaßen gelten würden:

Erstens müsse man den Bereich Access Management im Griff behalten. „Es geht dabei um die Frage: Wer im Unternehmen hat Zugang zu welchen Informationen? Wenn jeder Zugang hat, kann ein Cyber-Angreifer auch in jeden Account hinein. Wenn man weniger Leuten Zugang gibt, kann man einen problematischen Vorfall schneller eingrenzen“, erklärt die Expertin.

Zweitens ginge es in der Cyber-Hygiene um Passwörter. Diese sollten einen hohen Komplexitätsgrad haben und häufig geändert werden.

Drittens gelte besonders für kleinere Unternehmen: Bei ihnen bestünde eine erhöhte Gefahr, dass ihnen bei Cyber-Attacken der Datenzugang gegen eine „Lösegeld-Forderung“ verwehrt wird. Für diesen Fall sollten entsprechende Backups angelegt und laufend aktualisiert werden.

Regulatorik als Fluch und Segen

Es sei insgesamt ein Bereich, der sich laufend fortentwickle und immer neu angegangen werden müsse, sagt Galligan. Dem Gesetzgeber räumt sie dabei nur begrenzte Möglichkeiten ein. „Gesetzliche Regulierung kann dabei hilfreich sein. Wer jedoch glaubt, man könne die Gefahr wegregulieren, der irrt“, sagt die Expertin. Bei vielen Deloitte-Kunden beobachte man sogar einen negativen Effekt durch Regulierung.

„Die Unternehmen sind durch die scharfen Regelungen immer stärker Compliance-getrieben. Sie arbeiten eine Checklist ab, um keine Strafe zahlen zu müssen. Die eigentlich dahinterstehende Frage nach der Cyber Security wird dabei aber vernachlässigt“. Ein gewisses Risiko bliebe, wie erwähnt immer erhalten. „Jeder unserer großen Kunden akzeptiert täglich ein bestimmtes Restrisiko. Diesen Zugang brauchen wir auch von regulatorischer Seite“.

„Cyber Security von Beginn der Produktentwicklung an mitdenken“

Und wie sieht es mit dem Einfluss von Security-Maßnahmen auf die Usability aus? Gute User Experience und Cyber Security würden einander nicht zwingend widersprechen, es gelte aber dennoch oft, eine „Balance“ zu finden, sagt die Expertin. Man müsse jedenfalls darauf achten, Cyber Security bereits von Beginn der Produktentwicklung bzw. am Anfang eines Innovationsprozesses mitzudenken. „Heute wird das häufig im Nachgang gemacht und dann treten die großen ‚Neins‘ auf“, sagt Galligan.

Cyber-Kriminalität „nicht das größte Problem“

Auch für Startups böte das Feld Cyber Security große Chancen. „Bis jetzt hat noch niemand die Lösung gebracht. Das liegt natürlich daran, dass es keine einzelne Lösung dafür gibt. Dazu ist das Feld viel zu komplex“. Dadurch könnten zahlreiche Startups profitieren, in dem sie Lösungen für einzelne große Probleme liefern.

Eines sei aber klar. Wie sich auch in der Arbeit mit den Kunden zeige, sei Cyber-Kriminalität aber nicht das größte Problem: Tatsächlich würden technische Probleme durch Software-Fehler weltweit erheblich größere Kosten verursachen als Cyber-Attacken, sagt Galligan. Zweitere würden jedoch medial weit größere Aufmerksamkeit erfahren.

⇒ Galligan auf der Deloitte-Page
Redaktionstipps
Deine ungelesenen Artikel:
29.09.2026

So will A1 den KI-Boom für sich nutzen

ICT ist für die A1 Group aktuell der Wachstumsmarkt schlechthin. Die große Aufgabe: KI operativ in Unternehmen zu bringen. Welche Strategien man dabei verfolgt, erklärten Group-CEO Alejandro Plater und Group-CTO Alexander Kuchar am Rande des "A1 ICT Summit".
/artikel/so-will-a1-den-ki-boom-fuer-sich-nutzen
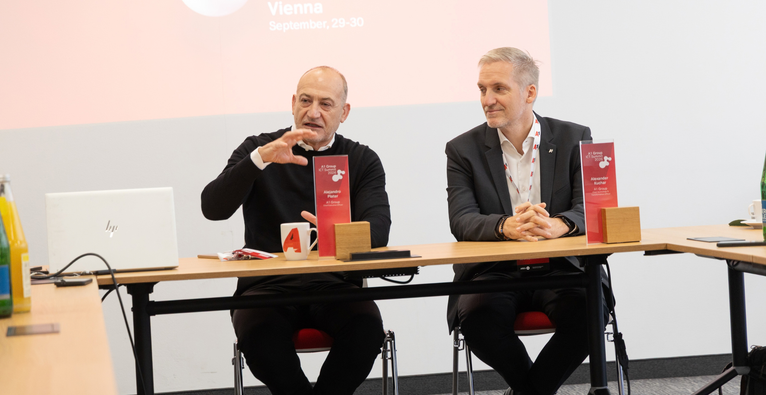
A1 Group CEO Alejandro Plater und A1 Group CTO Alexander Kuchar | (c) A1 Group

„Als sich das Internet durchgesetzt hat, gab es ‚Greenfield-Unternehmen‘ wie Google, die keine Legacy hatten und etablierte Unternehmen wie Microsoft, die sich transformieren mussten. Jetzt sind wir in der gleichen Situation. Während OpenAI, Anthropic und Co. etwas komplett Neues aufbauen, müssen die bestehenden Player, wie etwa auch wir, die Transformation schaffen“, sagt Alejandro Plater, CEO der A1 Group, am Rande des A1 ICT Summit. Und er fügt an: „Microsoft ist diese Transformation damals sehr gut gelungen. Wir wollen wie Microsoft sein.“

ICT als entscheidender Wachstumsmarkt

Mehr noch als um die Herausforderungen, die KI innerhalb des Konzerns mit sich bringt, geht es für die Gruppe dabei darum, dem Markt zu liefern, was gebraucht wird. Das große Schlagwort lautet ICT mit umfassenden Cloud- und KI-basierten Angeboten für Unternehmen. Von 2021 auf 2025 wuchs der Gruppenumsatz in dem Bereich von 285 auf 573 Millionen Euro – eine durchschnittliche jährliche Wachstumsrate von 19 Prozent. Was das mit dem KI-Boom zu tun hat, bringt Plater auf den Punkt: „Wir sind groß und haben die Möglichkeiten, schnell auf alle Entwicklungen zu reagieren. Viele Unternehmen sind klein und haben diese Möglichkeiten nicht. Das ist eine große Chance für uns.“

„Souveränität heißt für uns in erster Linie: Du hast die Wahl.“

Eine Rolle spielt dabei natürlich auch das aktuell große Thema Digitale Souveränität. „Souveränität heißt für uns in erster Linie: Du hast die Wahl. Es gibt mehrere Alternativen und du kannst entscheiden“, erklärt Alexander Kuchar, CTO der A1 Group. Das trifft vor allem auf den Cloud-Bereich zu, wo man mit der Tochter Exoscale ein eigenes Angebot mit Data-Centern an zahlreichen europäischen Standorten hat, gleichzeitig aber auch Angebote der US-Hyperscaler vertreibt. „Es kommt hier immer auf die konkreten Kundenbedürfnisse an, welche Variante die sinnvollste ist“, sagt der CTO.

In Sachen KI setzt A1 dagegen primär auf Open-Source-Modelle, also einen genuin souveränen Ansatz. Dass diese technologisch nicht mit den Frontier-LLMs der US-Giganten mithalten können, sieht Kuchar wenig problematisch. Die Entwicklung verlaufe verschoben, aber parallel. „Was die Frontier-Modelle heute können, werden die Open-Source-Modelle in kurzer Zeit können“, so der CTO. Entscheidend seien die tatsächlichen Bedürfnisse der Unternehmenskunden – und hier spiele etwa auch die Abwägung zwischen Performance und Kosten eine große Rolle. Die Wahl falle daher oft bewusst auf schwächere Modelle, die den spezifischen Zweck aber – günstiger – erfüllen.

Strategie: Leute vor Ort

CEO Plater sieht das Thema aus der Vogelperspektive: „Es geht nicht primär um die Technologie. Es geht um das Leadership in den Unternehmen.“ Entscheidend sei, wie die Technologie operativ ankomme und es gelinge, die ganze Organisation mitzunehmen. A1 setzt dabei auf Präsenz in seinen Märkten. „Es ist überraschend, wie unterschiedlich unsere Märkte sind. Wenn ein US-Player kommt, und den Unternehmen erklären will, wie sie ihr Business zu führen haben, wird das nicht funktionieren“, sagt Alexander Kuchar. Und Plater ergänzt: „Das ist unsere Strategie: Wir haben Leute vor Ort, die die Sprache sprechen. Wir haben Callcenter und Techniker, die zu einem kommen. Bei den Hyperscalern erreichst du niemanden.“

Dass die besagten Callcenter schon in absehbarer Zeit nicht mehr mit Menschen, sondern mit KI-Agenten besetzt sein werden, ist für den CEO gleichzeitig eine Selbstverständlichkeit: „Die KI passt sich sogar an den spezifischen Dialekt der Anrufenden an. Menschen können es damit nicht aufnehmen“, meint er. Und ob aber Kund:innen nicht dennoch mit echten Menschen sprechen wollen? „Man wird nicht erkennen, dass es eine KI ist“, so Plater, „bloß, wenn die Regulatorik vorschreibt, das schon bei Gesprächsbeginn kenntlich zu machen.“

Generell sei die Regulatorik auch etwas, das ihn beschäftige, sagt der CEO, konkret die Unterschiede zwischen den Ländern bzw. den Großregionen: „So viel ist klar: Die weniger regulierten bewegen sich schneller – im Positiven wie im Negativen – und die stärker regulierten bewegen sich langsamer – im Positiven wie im Negativen.“

„Je weniger Systeme, Tools und Prozesse man hat, desto einfacher ist es zu kontrollieren.“

Ein großes damit verbundenes Thema ist die Sicherheit. „Wir arbeiten mit mehreren Strategien daran, die Cyber-Security stetig zu verbessern“, sagt dazu Plater. Erstens versuche man etwa, wo es gehe, zu vereinfachen. „Je weniger Systeme, Tools und Prozesse man hat und je simpler alles ist, desto einfacher ist es zu kontrollieren.“ Zweitens habe man eigene Teams, die ständig die neuesten Entwicklungen im Auge behielten und solche, die konstant Angriffe auf das eigene System simulieren, um Lücken zu finden. Auch hier sieht der CEO eine große Chance für die A1 Group, die CTO Kuchar benennt: „Wir bieten hier maßgeschneiderte Lösungen für KMU.“

Und wie sieht es mit den zuletzt vielfach kolportierten globalen Bedrohungsszenarien durch KI aus, die bis zur befürchteten Auslöschung der Menschheit gehen? „Ich bin nicht sehr fatalistisch bei dem Thema“, sagt Plater. Man müsse solche Szenarien schon in Perspektive setzen. „Was sind die tatsächlichen Möglichkeiten, die so drastisch sein könnten? Das ist für mich eher Science Fiction. Aber wer weiß, vielleicht irre ich mich.“

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“