02.06.2026
GASTBEITRAG

Cybersecurity: Was tun, wenn die KI angreift?

Gastbeitrag: Während große Konzerne aufgrund des regulatorischen Drucks ihr Cybersicherheits-Level hochschrauben, werden kleine Unternehmen für Angreifer immer interessanter. Mithilfe von Künstlicher Intelligenz erreichen Hacker ganz neue Umsatz-Dimensionen.
/artikel/cybersecurity-was-tun-wenn-die-ki-angreift
KI, Cybersecurity
@ Tina Schön/schoenfotografiert Wien/Canva - Carolin Desirée Töpfer.

Carolin Desirée Töpfer ist externe Chief Information Security Officer, Cybersecurity-Strategin und Gründerin von Cyttraction mit Fokus auf kosteneffizientes Risikomanagement, sichere KI-Nutzung und Cybersecurity-Zertifizierungen. Mit praxisnahen Lernformaten und strategischer Expertise unterstützt sie regulierte Unternehmen dabei, Sicherheitsanforderungen effizient umzusetzen und nachhaltige digitale Resilienz aufzubauen. In ihrem Beitrag warnt sie vor KI-Cyberangriffen und rät Startups und kleinen Unternehmen Cybersicherheit frühzeitig strategisch zu verankern.


„Wir konzentrieren uns jetzt erst mal auf Produkt, Teamaufbau und Sales – Cybersicherheit machen wir dann später.“ Ein Satz, den ich so oder ähnlich häufig von Gründer:innen höre – und der einige Unternehmen schon Multi-Millionen gekostet hat.

Identität stehlen

Cyberkriminelle haben seit KI ihr Repertoire erweitert und finden Milliarden von bereits geleakten Datasets, mit denen sie arbeiten können. Das Ergebnis sind nicht nur technische Attacken, die es in die Headlines internationaler Medien schaffen. Viel schmerzhafter ist es für Unternehmen, wenn es Angreifer zwischen Arbeitsprozesse schaffen, E-Mails und Nachrichten zwischen Team-Mitgliedern, Geschäftspartnern und mit Kunden manipulieren. Anweisungen versenden, die zweifellos echt aussehen und dann mit ganzen Sammlungen an sensiblen Daten verschwinden. Die Identität des CxO stehlen oder Entführungen von Führungskräften vortäuschen, um dem Unternehmen zu schaden.

Neben dem Zeitverlust, der Budget-Verschwendung und den Aufräum-Kosten, kommt dann auch noch der Vertrauensverlust am Markt hinzu, gegenüber Kunden und Investoren. Dinge, auf die Gründer:innen oft erst kommen, wenn es bereits zu spät ist.

„Gesunder Menschenverstand“ oder „Hausverstand“ existiert nicht in der Cybersicherheit!

Aufgrund der oft vernachlässigten digitalen Bildung in Schulen und da viele Arbeitgeber immer noch nicht in effektive Trainings investieren, kommen in jedem Unternehmen Menschen mit ganz unterschiedlichen digitalen Fähigkeiten zusammen. Das gilt für Startup-Teams, Kunden und Investoren gleichermaßen. Hinzu kommen volle ToDo-Listen, Stress-Situationen und die eigene Scham.

Angreifer lieben gestresste, beschämte Arbeitstiere!

Ob jemand in so einem Umfeld eine gefälschte KI-Mail erkennt, die im schlimmsten Fall noch aus dem echten Postfach eines gehackten Geschäftspartners kommt, ist nur noch Glücksfall.

Trotzdem gibt es Teams, die tägliche Angriffe auf allen Ebenen erfolgreich abwehren – weil sie eine holistische Cybersicherheits-Strategie implementiert haben. Diese besteht je nach Geschäftsmodell und Branche aus einem präzisen Projektmanagement und zwischen 60 und 90 Einzelmaßnahmen. Zweck ist in erster Linie der umfassende Schutz der eigenen Arbeit. Gleichzeitig erfüllt das Unternehmen damit Anforderungen von Kunden sowie regulatorische Vorgaben, von denen Gründer:innen oft nicht einmal wissen.

Erste Basis-Maßnahmen sind auch für Startups mit kleinem Budget machbar!

Jede/ r hat heutzutage Angst, gehackt zu werden, Geld zu verlieren und seine eigenen sensiblen Informationen öffentlich im Internet zu finden. Das sehe ich nicht nur an den Fragen, die ich über meine „Social Media“-Kanäle bekomme. Dabei können schon 30-Minuten-Team-Meetings einen enormen Unterschied machen. Offen über Angriffsszenarien und Ängste sprechen, gleichzeitig die aktuellen Sicherheits-Maßnahmen ins Gedächtnis rufen, erhöhen die Aufmerksamkeit für Cyber-Themen sofort!

Auch um Ruhe reinzubringen. Denn wer sowieso immer gleich springt, wenn eine neue Aufgabe um die Ecke kommt, wird wahrscheinlich auch die Aufgaben von Hackern erfüllen. Klare Arbeitsprozesse, 4-Augen-Prinzip und die allgemeine Erlaubnis im Team, Dinge kritisch zu durchdenken, noch zweimal nachzufragen, oder einfach mal kurz durchzuatmen, hat schon so einige teure Fehler verhindert.

Verantwortlichkeiten in ruhigen Zeiten klären

Den größten Hebel haben dabei Gründer und Entscheider. „Founder Mode“ bedeutet oft auch, vieles selbst zu machen. IT Systeme und Sicherheits-Lösungen sind mittlerweile aber so komplex, dass sich das Investment in einen seriösen IT-Dienstleister lohnt. Viele bieten auch eine Hotline für Notfälle an.

Wesentlich günstiger ist es allerdings, diese Notfälle zu verhindern. Denn nach meiner Erfahrung brauchen selbst schnelle kleine Unternehmen sechs bis zwölf Monate, um eine funktionierende Cybersicherheits-Strategie mit allen Maßnahmen aufzubauen. Neben den technischen Upgrades, müssen dabei auch die organisatorischen Strukturen sitzen.

Wo klar ist, wer was wann macht und auch, wer sich um die Cybersecurity Maßnahmen kümmert, Aufräum-Aktionen, Updates und Backups organisiert, geht weniger schief. Bei kleinen Unternehmen muss die Person nicht einmal einen IT-Hintergrund mitbringen. Es beginnt mit Interesse am Thema, Projektmanagement-Skills und der Bereitschaft, das Team regelmäßig mit aktuellen Informationen zu versorgen.

Konflikte eingehen, um sichere Lösungen zu finden

Und auch darum, Konfliktsituationen smart zu lösen. Zum Beispiel beim Thema „Zugriff und Zutritt„: Nicht jeder sollte Zugriff auf alles haben. Dabei geht es nicht darum, Team-Mitglieder zu degradieren, sondern eine saubere Segmentierung zu schaffen. Am stärksten trenne ich hier zwischen Marketing und Kern-Business.

Alles, was sowieso für die Öffentlichkeit und mit verschiedenen Partnern produziert wird, findet bei mir selbst sogar in einer anderen Firma statt. Für Kunden richten wir technische Lösungen und Prozesse ein, die kreatives Marketing erlauben, Kunden-Kommunikation klar strukturiert und gleichzeitig das eigentliche Geschäftsmodell und die damit verbundenen Daten auf einem hohen Level schützt. Wer mit besonders sensiblen Informationen arbeitet, seine Patente aus Forschung und Entwicklung schützen will oder an einer einzigartigen Datenbasis für KI-Modelle arbeitet, kann über Segmentierung kosteneffizient Datenintegrität dort gewährleisten, wo sie wirklich notwendig ist.

Solche Konzepte stehen und fallen mit sicheren Login-Lösungen und der Bereitschaft aller Nutzer, diese auch zu nutzen. Die Aktivierung von 2 Faktor- oder Multi-Faktor-Authentifizierung führt dabei immer wieder zu Diskussionen.

Passwörter reichen schon lange nicht mehr aus, um Accounts zu schützen. Häufig bekommen Nutzer nur über die Abfrage des 2. Faktors mit, dass gerade ein Angreifer versucht, in ihren Account zu kommen.

Keine Schatten-IT, keine Schatten-KI

Wesentlich einfacher wird es, wenn alle im Team wirklich nur die Accounts nutzen, die sie wirklich für ihre tägliche Arbeit brauchen – und die sichere Funktion dieser über regelmäßige Tests oder technisches Tracking sicherstellen. So lässt sich auch vermeiden, dass das eigene Unternehmen zehn Tage offline und per E-Mail nicht erreichbar ist. Wie es zuletzt einer Wiener Geschäftsinhaberin passiert ist.

Auch aus wirtschaftlichen Gründen, kaufen Unternehmen kaum noch komplette Enterprise-Lizenzen für alle Mitarbeiter. Und auch bei Startups lohnt es sich, Lizenzen mindestens einmal im Jahr auszumisten und den jeweiligen Support zu bitten, vorhandene Daten EU DSGVO-konform zu löschen. Denn Accounts die ordentlich gelöscht wurden, können auch nicht zu Datenlecks führen.

Das gleiche gilt für alle KI Tools. Wer ein klares Prüfschema verfolgt, sich nicht vom Hype treiben lässt, unkontrolliertes Vibe Coding verhindert und auch hier ungenutzte Accounts wieder ordnungsgemäß löscht, kann von KI Effizienz profitieren, ohne seine eigene Arbeit oder gleich das ganze Unternehmen zu zerstören.
Deine ungelesenen Artikel:
29.09.2026

So will A1 den KI-Boom für sich nutzen

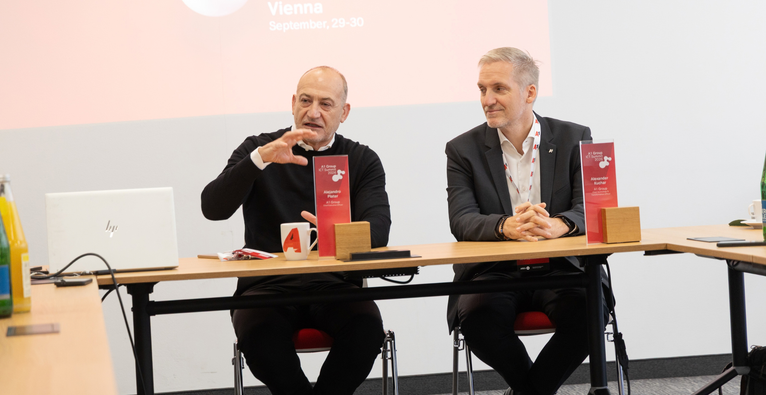
ICT ist für die A1 Group aktuell der Wachstumsmarkt schlechthin. Die große Aufgabe: KI operativ in Unternehmen zu bringen. Welche Strategien man dabei verfolgt, erklärten Group-CEO Alejandro Plater und Group-CTO Alexander Kuchar am Rande des "A1 ICT Summit".
/artikel/so-will-a1-den-ki-boom-fuer-sich-nutzen
A1 Group CEO Alejandro Plater und A1 Group CTO Alexander Kuchar | (c) A1 Group

„Als sich das Internet durchgesetzt hat, gab es ‚Greenfield-Unternehmen‘ wie Google, die keine Legacy hatten und etablierte Unternehmen wie Microsoft, die sich transformieren mussten. Jetzt sind wir in der gleichen Situation. Während OpenAI, Anthropic und Co. etwas komplett Neues aufbauen, müssen die bestehenden Player, wie etwa auch wir, die Transformation schaffen“, sagt Alejandro Plater, CEO der A1 Group, am Rande des A1 ICT Summit. Und er fügt an: „Microsoft ist diese Transformation damals sehr gut gelungen. Wir wollen wie Microsoft sein.“

ICT als entscheidender Wachstumsmarkt

Mehr noch als um die Herausforderungen, die KI innerhalb des Konzerns mit sich bringt, geht es für die Gruppe dabei darum, dem Markt zu liefern, was gebraucht wird. Das große Schlagwort lautet ICT mit umfassenden Cloud- und KI-basierten Angeboten für Unternehmen. Von 2021 auf 2025 wuchs der Gruppenumsatz in dem Bereich von 285 auf 573 Millionen Euro – eine durchschnittliche jährliche Wachstumsrate von 19 Prozent. Was das mit dem KI-Boom zu tun hat, bringt Plater auf den Punkt: „Wir sind groß und haben die Möglichkeiten, schnell auf alle Entwicklungen zu reagieren. Viele Unternehmen sind klein und haben diese Möglichkeiten nicht. Das ist eine große Chance für uns.“

„Souveränität heißt für uns in erster Linie: Du hast die Wahl.“

Eine Rolle spielt dabei natürlich auch das aktuell große Thema Digitale Souveränität. „Souveränität heißt für uns in erster Linie: Du hast die Wahl. Es gibt mehrere Alternativen und du kannst entscheiden“, erklärt Alexander Kuchar, CTO der A1 Group. Das trifft vor allem auf den Cloud-Bereich zu, wo man mit der Tochter Exoscale ein eigenes Angebot mit Data-Centern an zahlreichen europäischen Standorten hat, gleichzeitig aber auch Angebote der US-Hyperscaler vertreibt. „Es kommt hier immer auf die konkreten Kundenbedürfnisse an, welche Variante die sinnvollste ist“, sagt der CTO.

In Sachen KI setzt A1 dagegen primär auf Open-Source-Modelle, also einen genuin souveränen Ansatz. Dass diese technologisch nicht mit den Frontier-LLMs der US-Giganten mithalten können, sieht Kuchar wenig problematisch. Die Entwicklung verlaufe verschoben, aber parallel. „Was die Frontier-Modelle heute können, werden die Open-Source-Modelle in kurzer Zeit können“, so der CTO. Entscheidend seien die tatsächlichen Bedürfnisse der Unternehmenskunden – und hier spiele etwa auch die Abwägung zwischen Performance und Kosten eine große Rolle. Die Wahl falle daher oft bewusst auf schwächere Modelle, die den spezifischen Zweck aber – günstiger – erfüllen.

Strategie: Leute vor Ort

CEO Plater sieht das Thema aus der Vogelperspektive: „Es geht nicht primär um die Technologie. Es geht um das Leadership in den Unternehmen.“ Entscheidend sei, wie die Technologie operativ ankomme und es gelinge, die ganze Organisation mitzunehmen. A1 setzt dabei auf Präsenz in seinen Märkten. „Es ist überraschend, wie unterschiedlich unsere Märkte sind. Wenn ein US-Player kommt, und den Unternehmen erklären will, wie sie ihr Business zu führen haben, wird das nicht funktionieren“, sagt Alexander Kuchar. Und Plater ergänzt: „Das ist unsere Strategie: Wir haben Leute vor Ort, die die Sprache sprechen. Wir haben Callcenter und Techniker, die zu einem kommen. Bei den Hyperscalern erreichst du niemanden.“

Dass die besagten Callcenter schon in absehbarer Zeit nicht mehr mit Menschen, sondern mit KI-Agenten besetzt sein werden, ist für den CEO gleichzeitig eine Selbstverständlichkeit: „Die KI passt sich sogar an den spezifischen Dialekt der Anrufenden an. Menschen können es damit nicht aufnehmen“, meint er. Und ob aber Kund:innen nicht dennoch mit echten Menschen sprechen wollen? „Man wird nicht erkennen, dass es eine KI ist“, so Plater, „bloß, wenn die Regulatorik vorschreibt, das schon bei Gesprächsbeginn kenntlich zu machen.“

Generell sei die Regulatorik auch etwas, das ihn beschäftige, sagt der CEO, konkret die Unterschiede zwischen den Ländern bzw. den Großregionen: „So viel ist klar: Die weniger regulierten bewegen sich schneller – im Positiven wie im Negativen – und die stärker regulierten bewegen sich langsamer – im Positiven wie im Negativen.“

„Je weniger Systeme, Tools und Prozesse man hat, desto einfacher ist es zu kontrollieren.“

Ein großes damit verbundenes Thema ist die Sicherheit. „Wir arbeiten mit mehreren Strategien daran, die Cyber-Security stetig zu verbessern“, sagt dazu Plater. Erstens versuche man etwa, wo es gehe, zu vereinfachen. „Je weniger Systeme, Tools und Prozesse man hat und je simpler alles ist, desto einfacher ist es zu kontrollieren.“ Zweitens habe man eigene Teams, die ständig die neuesten Entwicklungen im Auge behielten und solche, die konstant Angriffe auf das eigene System simulieren, um Lücken zu finden. Auch hier sieht der CEO eine große Chance für die A1 Group, die CTO Kuchar benennt: „Wir bieten hier maßgeschneiderte Lösungen für KMU.“

Und wie sieht es mit den zuletzt vielfach kolportierten globalen Bedrohungsszenarien durch KI aus, die bis zur befürchteten Auslöschung der Menschheit gehen? „Ich bin nicht sehr fatalistisch bei dem Thema“, sagt Plater. Man müsse solche Szenarien schon in Perspektive setzen. „Was sind die tatsächlichen Möglichkeiten, die so drastisch sein könnten? Das ist für mich eher Science Fiction. Aber wer weiß, vielleicht irre ich mich.“

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Cybersecurity: Was tun, wenn die KI angreift?

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cybersecurity: Was tun, wenn die KI angreift?

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cybersecurity: Was tun, wenn die KI angreift?

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cybersecurity: Was tun, wenn die KI angreift?

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cybersecurity: Was tun, wenn die KI angreift?

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cybersecurity: Was tun, wenn die KI angreift?

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cybersecurity: Was tun, wenn die KI angreift?

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cybersecurity: Was tun, wenn die KI angreift?

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cybersecurity: Was tun, wenn die KI angreift?