04.01.2019

Cyber Security: Der Kampf gegen Lücken

Unternehmen gehen trotz wachsender Gefahren immer noch zu sorglos mit der Sicherheit ihrer Daten um. Dabei gibt es leistbare Lösungen – zumindest für die technische Ebene.
/artikel/cyber-security-der-kampf-gegen-luecken
Cyber Security
(c) fotolia/peshkov

Mitten auf der Autobahn ließ sich das Fahrzeug plötzlich nicht mehr beschleunigen. Die Geschwindigkeit sackte abrupt auf 40 km/h ab. Die Autotüren verriegelten sich von selbst, die Klimaanlage blies mit voller Leistung – schließlich versagten sogar die Bremsen. Der Alptraum war so echt wie inszeniert: Die beiden US-Programmierer Charlie Miller und Chris Valasek hatten sich über eine Sicherheitslücke via WLAN-Schnittstelle in den Bordcomputer eines Jeep Cherokee gehackt und während der Fahrt die vollständige Kontrolle über das Fahrzeug übernommen. Der Hack wurde 2015 für einen Artikel des Wired-Magazin durchgeführt. Das Opfer war ein vorab gebriefter Reporter, der das Fahrzeug lenkte. Die brachiale Offenlegung der Sicherheitslücke zwang Chrysler zum Rückruf und zur Nachrüstung von 1,4 Millionen Fahrzeugen.

Bis 2021 rund sechs Billionen US-Dollar Schaden

Wenn immer mehr Systeme auf intelligente Weise vernetzt werden, dann wachsen auch die Zahl und Möglichkeiten für „Sweet Entry Points“ von Cyberattacken. Bis 2021 wird der geschätzte Schaden durch Cybercrime angeblich auf jährlich sechs Billionen Dollar angewachsen sein, steht im Cybercrime Report des Security Marktführers Herjavec Group. US-Milliardär Warren Buffet glaubt gar, dass Cyberattacken künftig Nuklearwaffen den Rang als größte Bedrohung der Menschheit ablaufen werden.

Seit den 1990ern hat sich die IT-Security in Relation nicht erhöht

Eine Spur weniger drastisch formuliert Joe Pichlmayr: „Cyberkriminalität durchdringt unser gesamtes Ökosystem und macht nicht vor unseren Rechenzentren halt“, sagt der CEO von Ikarus Security, einem Pionier der heimischen Branche. Für den Ikarus-Chef liegt das auch daran, dass man trotz technischer Aufrüstung auf der Stelle trete: „Seit den 1990ern hat sich die IT-Security in Relation nicht erhöht, weil es heute viel mehr Einfallstore und Anwender als früher gibt, und das macht Systeme verwundbarer.“

Für 68 Prozent der CEOs ist IT-Security eine rein technische Angelegenheit

Wie sorglos Unternehmen trotz rasant wachsender Risiken weiterhin mit ihren Daten umgehen, zeigt der aktuelle Global Data Risk Report des US-Securityschmiede Varonis: Bei vier von zehn der weltweit gescannten repräsentativen Firmen waren mehr als 1.000 sensible Datensätze für Außenstehende zugänglich, darunter etwa Kreditkarteninformationen oder Krankenakten.

In einer aktuellen Studie der Wirtschaftsprüfers KPMG besprechen zwar 74 % der Unternehmen Cyberrisiken auf Führungsebene. Gleichzeitig betrachten aber 68 % der CEOs das Thema als rein technische Angelegenheit. Für Ikarus-Chef Pichlmayr ist das Problem ein systemisches: „Jede Maßnahme die wir ergreifen, führt dazu, dass der Angreifer noch höher springt oder tiefer gräbt. Da muss man sich eingestehen, dass dieser Wettkampf eine Komplexität angenommen hat, die viele Unternehmen überfordert.“

Klassisches IT-Security-Toolset reicht oft nicht aus

Ein klassisches Toolset aus Firewall, Anti-Virus-Programm und so genannten Penetration Tests durch externe Anbieter ist laut Pichlmayr dann auch zu wenig: „Mir muss als Unternehmen bewusst sein, dass wir stärker interagieren müssen. Ich kann den operativen IT-Bereich und dessen Sicherheit an einen hochspezialisierten Anbieter outsourcen. Dann brauche ich kein Sicherheitsexperte meines eigenen Systems zu werden, das wäre auch weit weniger effizient.“

Offensity von A1 als „Chief Ethical Hackers“

Einer dieser hochspezialisierten heimischen Anbieter ist das Startup Offensity. Wobei Offensity eigentlich kein echtes Startup ist, weil es aus einem „Intrapreneurship“-Bewerb bei A1 Digital als eines von drei Siegerprojekten hervorging. „Auch in unserem Unternehmen hat man erkannt, dass wir im Security-Bereich einen höheren Reifegrad brauchen“, sagt Aron Molnar. Ziel von Offensity sei es, sowohl internen Nutzen als auch ein Produkt für den Markt zu generieren.

+++ Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben” +++ 

Die Funktion von Molnar ist in etwa die eines „Chief Ethical Hackers“. Bis zum erfolgreichen Pitch hatte sich Molnar als Auftragstäter in Systeme gehackt, um Schwachstellen offen zu legen. Das tut der prämierte Systemknacker – 2015 errang er bei der „European Cyber Security Challenge“ in Luzern den ersten Platz –, immer noch, aber ganzheitlicher: „Wir haben das Problem erkannt, dass Sicherheitsberichte für Unternehmen oft einen Tag nach dem Security Audit schon wieder hinfällig sind, weil täglich 40 neue Sicherheitslücken veröffentlicht werden.“

Automatisierung der Cyber Security

Offensity scannt Systeme und insbesondere Schwachstellen wie Exchange-Sever kontinuierlich nach dokumentierten Lücken und liefert automatisierte Risikoeinschätzungen mit Empfehlungen und technischen Details. „Wir sind der erste Anbieter, der leistbare, vollautomatisierte Security-Services anbietet“, sagt Molnar. Mit der Vollautomatisierung versucht Offensity eine Nische zu besetzen, die so noch nicht serviciert wird und sich vor allem an KMU richtet. Für Startups biete der gesamte Sektor Cyber Security lukrative Chancen: „Auch dort gibt’s zwar wenig, was es noch nicht gibt. Aber wie in jeder Branche können sich gute Ideen durchsetzen.“

Ungleichgewicht zwischen Angreifer und Verteidiger

Eines kann aber auch die Spezialisierung nicht ändern: das Ungleichgewicht zwischen Angreifer und Verteidiger. Letzterer muss alle Systemlücken permanent abdichten, während die Cyberattacke nur eine einzige Schwachstelle benötigt. „100-prozentige Sicherheit wird es nie geben. Wenn man Systeme nicht knacken kann, dann knackt man eben Menschen“, sagt Molnar.

Tatsächlich ist der Mensch vor allem als Anwender das größte Sicherheitsrisiko. Und dafür gibt es einen simplen Grund: Die Schwächen von Mitarbeitern auszunutzen, dafür braucht es eben keine Rocket Science. „Ein Angreifer kommt mit so genannten Social-Engineering-Attacken viel einfacher weiter als mit ausgefeilten technischen Methoden“, sagt Markus Klemen, CEO des Forschungsclusters SBA-Research. „Das Einbringen von Schadsoftware mit USB-Sticks, die als Werbemittel verteilt werden, oder das Einsammeln heikler Daten mit gefälschten Gewinnspiel-Mails, haben enorm hohe Erfolgsraten.“

Für den Ernstfall vorbereiten

Welches Ausmaß künftige Cybercrime-Attacken annehmen können, ist Zukunftsmusik. Ikarus-Chef Pichlmayr empfiehlt schlicht, auch mit dem Schlimmsten zu rechnen: „In Zeiten des Kalten Kriegs hat es eine hohe Awareness für die Selbstversorgung mit Notrationen gegeben. Die Bevorratung sollte künftig wieder stärker thematisiert werden, weil die größer werdenden Abhängigkeiten dazu führen, dass das System nicht sicherer wird. Anders gesagt: Es ist nicht Gottgegeben, dass der Strom immer aus der Steckdose kommt und mein Handy immer ein Netz hat.“


=> zur Page von Ikarus Security 

=> zur Page von Offensity

Videoarchiv: Live vom roundtable Cyber Security mit der brutkasten und A1

Live vom .roundtable Cyber Security mit der brutkasten und A1

Live vom .roundtable Cyber Security mit Markus Grausam, CEO und CTO von A1, Aron Molnar, Hacker und Ideengeber zu “Offensity”, Markus Klemen, CEO von SBA Research und Joe Pichlmayr, Geschäftsführer von IKARUS Security Software.

Gepostet von DerBrutkasten am Donnerstag, 4. Oktober 2018

Redaktionstipps
Deine ungelesenen Artikel:
24.09.2026

Apollo: Sprachmodell von ÖAW und Mistral schließt Lücken in 2.000 Jahre alten Texten

"Apollo" ergänzt fehlende Inhalte in fragmentarischen antiken Texten und gilt eigenen Angaben nach als weltweit erstes LLM für Altgriechisch.
/artikel/apollo-sprachmodell-von-oeaw-und-mistral-schliesst-luecken-in-2-000-jahre-alten-texten
Apollo, KI, Altgiechisch, Mistral
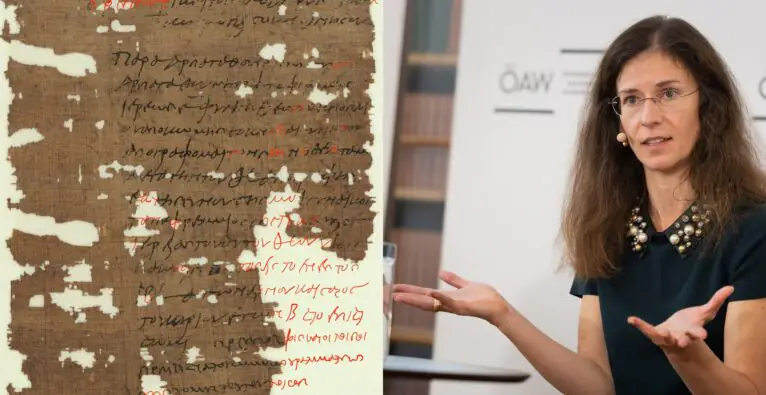
© Österreichische Nationalbibliothek/ÖAW/Daniel Hinterramskogler - Papyrus aus der römischen Kaiserzeit mit einer griechischen Geburtsanzeige, von Apollo rekonstruiert (Römisches Ägypten, 149 n. Chr.) und Anna Dolganov, Forscherin am Österreichischen Archäologischen Institut der ÖAW.

In Museen und Bibliotheken weltweit lagern hunderttausende Inschriften und über eine Million Papyrusfragmente aus der Antike. Der Großteil des Materials ist fragmentarisch und schwer lesbar. „92 Prozent der Papyri warten bis heute auf ihre Entzifferung. Ein gigantischer, unerschlossener Schatz der Geschichte“, heißt es per Aussendung der Österreichischen Akademie der Wissenschaften (ÖAW). Genau hier möchte Apollo ansetzen.

Apollo: „Neues Fenster zu unserem gemeinsamen kulturellen Erbe“

Entwickelt wurde das Large Language Model (LLM) in einer Kooperation zwischen der ÖAW und den europäischen KI-Unternehmen Mistral AI und SAIL Reply. Am gestrigen Mittwoch präsentierten die Forschungspartner die erste Stufe des Apollo-KI-Systems, das ab sofort der Wissenschaft und der Öffentlichkeit zur Verfügung steht.

„Apollo zeigt, was europäische Zusammenarbeit leisten kann, wenn KI, die gezielt an wissenschaftliche Anforderungen angepasst werden kann, auf jahrhundertealtes wissenschaftliches Wissen trifft“, sagt Guillaume Lample, Co-Founder und Chief Scientist von Mistral. „Indem Mistrals Technologie dabei hilft, Texte wiederherzustellen, die seit zweitausend Jahren nur fragmentarisch überliefert sind, eröffnet sie ein neues Fenster zu unserem gemeinsamen kulturellen Erbe – und das ist erst der Anfang.“

600 Millionen Wörter

Die meisten Texte der Antike sind nur unvollständig überliefert und es fehlen einzelne Wörter oder sogar ganze Textpassagen. Das Sprachmodell Apollo könne fehlende Inhalte von Fragmenten eigenständig ergänzen und dabei helfen, das Verständnis und die historische Einordnung eines Schriftstückes zu verbessern.

Obwohl für das Training der KI in Altgriechisch nur 600 Millionen Wörter zur Verfügung standen – mehrere zehn Milliarden Wörter gelten üblicherweise als der Standard für LLMs – sei eigenen Angaben nach Apollo treffsicher.

„Bei einem vorhandenen Originaltext auf Papyrus erreicht das Modell bei maskierten, also bewusst versteckten Passagen eine Trefferquote von rund 80 Prozent“, erklärt Anna Dolganov, Forscherin am Österreichischen Archäologischen Institut der ÖAW und Mastermind hinter dem Projekt. Bei tatsächlich unbekannten Textlücken bewerteten internationale Fachexpert:innen, die das KI-System im Rahmen einer Blindstudie evaluiert haben, Apollos Vorschläge in 77 Prozent der Fälle als mindestens ebenso gut wie durch Menschen vorgenommene Ergänzungen und in 16–20 Prozent der Fälle sogar besser, heißt es.

Apollo erkennt Sprachstufen

Besonders beeindruckend sei zudem, wie präzise Apollo zwischen verschiedenen Sprachstufen des Griechischen unterscheiden kann, betont Dolganov: „Unser LLM kann mit vergleichsweise geringem Wissen über einen Kontext weitreichende Schlüsse ziehen. Anhand von Satzbau und Vokabular erkennt Apollo präzise, ob ein Text zum Beispiel aus Homers ‚Odyssee‘ stammt, und ergänzt ihn im passenden Sprachregister.“

Als Beweis zeigte Dolganov bei der Präsentation von Apollo etwa eine antike Geburtsurkunde, die vollständig rekonstruiert wurde. Zudem wurde eine beim Ausbruch des Vesuvs verkohlte Schriftrolle an entscheidenden Stellen „vollständig lesbar gemacht“. Und mit der Rekonstruktion einer fragmentarischen Inschrift aus dem Schwarzmeerraum hat sich der Forscherin zufolge belegen lassen, dass in einer bestimmten Region bereits römisches Recht galt. Die Aussendung sprach hierbei von einer „weitreichenden Erkenntnis, die durch einen Beleg für die römische Prostitutionssteuer untermauert wird.“

Weitere Stufen geplant

„Mithilfe der KI entsteht ein neues Bild der antiken Sozial- und Wirtschaftsgeschichte, da sich viele Erkenntnisse erst aus der Masse der Dokumente ergeben – etwa bei Steuerquittungen“, präzisiert Dolganov.

Und Heinz Faßmann, Präsident der Österreichischen Akademie der Wissenschaften, ergänzt: „Apollo bringt die Erforschung von historischen Schriftstücken und Dokumenten in ein neues Zeitalter. Der Einsatz des neuen Sprachmodells wird völlig neue Forschungsfragen zulassen und unser historisches Wissen erweitern. Wir sind stolz, dass die ÖAW gemeinsam mit dem europäischen KI-Unternehmen Mistral diese wegweisende Technologie entwickelt hat. Für die Zukunft streben wir eine vertiefte Zusammenarbeit mit Mistral an.“

© ÖAW/Daniel Hinterramskogler – Heinz Faßmann, Präsident der Österreichischen Akademie der Wissenschaften, bei der öffentlichen Vorstellung von Apollo.

Der ersten Stufe des Modells sollen bald noch weitere folgen. „Das Ziel ist ambitioniert, aber machbar“, wie Dolganov betont: Die KI soll künftig unerschlossene Papyri sowohl entziffern als auch rekonstruieren können. Geplant ist außerdem eine Erweiterung, mit der das Modell thematische und semantische Suchen in der gesamten griechischen Textüberlieferung durchführen sowie Parallelstellen suchen soll und so die passende Evidenz für Ergänzungsvorschläge gleich mitliefert.

Dolganov, die ÖAW und Mistral wollen jedoch bei Altgriechisch nicht aufhören. Aufbauend auf den Erfahrungen soll die KI künftig auch mit einem lateinischen Textkorpus trainiert werden. Dafür stehen dann rund zwölf Milliarden Wörter zur Verfügung. Was für das Projekt noch fehlt, sei ein passender Name.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Cyber Security: Der Kampf gegen Lücken