Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool
Manche Cyberkriminelle nutzen die Panik rund um den Coronavirus aus, um Phishing-Emails zu verschicken. In anderen Fällen werden Fake-Spendenaufrufe auf Social Media gestartet oder angebliche Heilmittel gegen Vorabzahlung verkauft.
Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen. Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
Wie Cyberkriminelle den Coronavirus nutzen
Unter anderem werden Nutzer dabei in Emails zum Beispiel aufgefordert, eine Datei mit dem Namen „Corona-virus-Map.com.exe“ herunterzuladen. Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen. Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen. Dabei werden zum Beispiel die Kreditkartendaten des Opfers abgegriffen oder Keylogger installiert, welche die Login-Daten des Users zu bestimmten Websites und Online-Diensten mitschneiden und an die Cyberkriminellen übertragen.
Die Cyberkriminellen setzen dabei auf menschliche Fehler – „Social Engineering“ – und nutzen im Kontext des Coronavirus die Angst der Menschen, sowie deren Bedürfnis nach mehr Informationen aus. Oft geben sie sich dabei auch als Institutionen anderer Staaten oder als Repräsentanten der Weltgesundheitsorganisation (WHO) aus. Für die WHO war dies ein Anlass, eine Warnmeldung zu veröffentlichen, die sich auf diese Thematik bezieht. Darin heißt es unter anderem, dass die WHO niemals unaufgefordert Email-Anhänge verschicke.
FBI warnt vor weiteren Betrugsmaschen mit Coronavirus-Panik
Auch das US-amerikanische FBI warnt vor entsprechenden Internetbetrügern. Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen. Eine dritte Vorgehensweise bezieht sich schließlich auf das Anbieten vermeintlicher medizinischer Hilfe. In diesem Fall behaupten die Cyberkriminellen, ein Heilmittel gegen den Coronavirus zu verkaufen. Dafür verlangen sie vorab eine Bezahlung.
Unter anderem bezieht sich außerdem der TV-Sender NBC auf einen Bericht des IT-Sicherheitsunternehmens FireEye, laut dem unter anderem China Social Engineering rund um die Corona-Krise verwendete, um Daten aus Vietnam abzusaugen. Das System wird also nicht nur in Phishing-Versuchen gegenüber Privatpersonen, sondern auch bei staatlicher Spionage angewandt.
Vorsicht vor Hackern bei Teleworking
Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren. „Besondere Vorsicht ist deshalb geboten, da diese Systeme nunmehr unter hohem Druck erweitert oder neu implementiert werden“, heißt es hierzu zum Beispiel in einer Mitteilung von SEC Consult, ein Beratungsunternehmen für Cyber- und Applikationssicherheit. Deshalb sei es ratsam, diese Systeme einem Sicherheitscheck zu unterziehen.
Wie La French Tech Vienna die Innovations-Ökosysteme von Frankreich und Österreich verbinden will
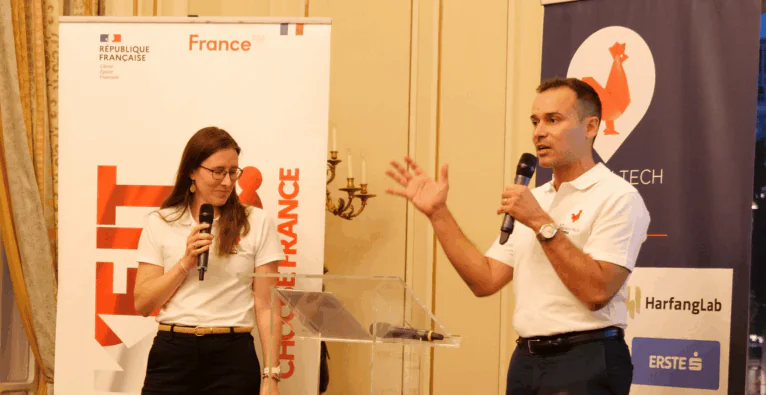
Die französische Startup-Bewegung La French Tech ist nun auch in Wien vertreten. brutkasten war letzte Woche beim Launch-Event in der französischen Botschaft vor Ort. Dort ging es um technologische Souveränität und um die Frage, wie Startups und Investor:innen beider Länder leichter zueinanderfinden.
Cécile Deterre (Co-Founderin von Blue Planet Ecosystems) und Renaud Viot (CEO und Co-Founder des Startups Lynxia) führen La French Tech Vienna als Co-Präsident:innen | (c) Emma Brycove/Französische Botschaft in Österreich
Im Foyer der französischen Botschaft in Wien läuft an diesem Abend ein Gast auf vier Beinen über den Marmorboden. Auf seinem Rücken sitzt ein Kamerakopf, daneben ragt eine Funkantenne hervor. Im Hintergrund stehen drei Flaggen: die französische, die europäische und die österreichische.
Der Hausherr hält es an diesem Abend betont analog. „Ich muss sagen, meine Rede wurde nicht von ChatGPT geschrieben, sondern von Menschen“, sagt Botschafter Matthieu Peyraud zur Begrüßung. Dann wird er grundsätzlich: Technologische Souveränität lasse sich nur auf europäischer Ebene erreichen, kein Mitgliedstaat schaffe das allein.
Der Anlass für Roboter und Rede am 8. Oktober: der offizielle Start von La French Tech Vienna, laut Peyraud der ersten French-Tech-Community in Österreich. Sie ist Teil von La French Tech, einem Netzwerk mit nach eigenen Angaben mehr als 100 Communities in Frankreich und weltweit, das großteils von Freiwilligen getragen wird.
Zwei Jahre Pilotphase
Neu ist die Initiative nicht. Sie lief zuvor unter dem Namen French Startups Vienna. Peyraud bezeichnet diese Phase in seiner Rede als „eine Art Pilotprojekt“. Seit rund zwei Jahren bringt sie französische und österreichische Gründer:innen, Forschende und Investor:innen zusammen.
Der französische Botschafter Matthieu Peyraud eröffnete am 8. Oktober den offiziellen Start von La French Tech Vienna in der Botschaft in Wien. Seine Botschaft: Technologische Souveränität gelingt nur auf europäischer Ebene. | (c) Emma Brycove/Französische Botschaft in Österreich
„Wir haben sehr klein angefangen, nur mit französischsprachigen Leuten, die mehr über Tech sehen und hören wollten“, sagt Renaud Viot im Gespräch mit brutkasten. Er ist Co-Präsident von La French Tech Vienna und CEO des Startups Lynxia. Er versteht die Initiative als Community: Die Mitgliedschaft ist kostenlos und steht österreichischen wie französischen Startups offen. „Wir verlangen nur, dass die Leute entweder neugierig auf Tech sind oder bereit, ihr Wissen über Tech zu teilen“, sagt er. Das Kernformat sind regelmäßige Events.
Souveränität als Leitthema
Inhaltlich steht der Abend im Zeichen technologischer Souveränität. Künstliche Intelligenz, Cloud Computing, Cybersicherheit, Halbleiter und Dateninfrastrukturen seien zu strategischen Gütern geworden, sagt Peyraud. Frankreich und Österreich hätten starke Forschungseinrichtungen wie das französische CNRS und das AIT Austrian Institute of Technology. Die gemeinsame Herausforderung sei, wissenschaftliche Exzellenz in globale Technologieführerschaft zu übersetzen. Zu oft gelinge es europäischen Innovationen nicht, im Tempo und in der Größe der internationalen Konkurrenz zu skalieren.
Als Beleg dafür, dass es anders geht, nennt der Botschafter Mistral AI. Die Übernahme des Linzer Startups Emmi AI durch Mistral AI zeige, wie Unternehmen aus verschiedenen europäischen Ländern ihre Expertise bündeln. Sie unterstreiche zudem die technologische Stärke Österreichs.
„Noch nicht so sehr am Radar“
Wo es konkret hakt, schildert Arnaud Béasse. Der Managing Director von 1764 Advisory kümmert sich in der Community um die Investorenbeziehungen. „An erster Stelle möchte ich Investoren mit Startups verbinden“, sagt er im Gespräch mit brutkasten. Das gelte in beide Richtungen. Österreicher:innen nach Frankreich zu bringen, habe bisher sehr gut funktioniert. Die größere Aufgabe sei nun der umgekehrte Weg: französische Investor:innen auf das aufmerksam zu machen, was in Österreich entsteht. Das sei bei ihnen „noch nicht so sehr am Radar“.
Das österreichische Deep-Tech-Startup iono Robotics aus Linz hat mit dem WORKMATE den ersten humanoiden Arbeitsroboter „Made in Austria“ entwickelt. | (c) Emma Brycove/Französische Botschaft in Österreich
Béasse nennt dafür mehrere Gründe. Größere Fonds würden oft mit Teams aus Deutschland auf Österreich schauen. „Das genügt nicht“, sagt er. Dazu komme bei manchen Venture-Capital-Fonds die Angst vor der Sprachbarriere. Bei Business Angels sei diese Hürde noch höher.
Seine Rolle sieht Béasse deshalb nicht nur im Vermitteln von Kontakten. Es gehe darum, Investor:innen auch beim Ökosystem und bei der Kultur zu begleiten. Aus französischer Sicht sehe man in Europa zuerst Spanien, Italien, Deutschland und die Benelux-Länder. Österreich müsse man erst aus dem Schatten von Deutschland und der Schweiz holen.
Acht Startups aus Frankreich und Österreich pitchten vor dem Publikum in der französischen Botschaft, abgestimmt wurde per Smartphone. | (c) Emma Brycove/Französische Botschaft in Österreich
Chancen sieht er bei Corporate Venture Capital. Französische Konzerne seien in Österreich vertreten. Hier gebe es derzeit viele Innovationen in den Bereichen Defense und Dual Use, die für solche Gruppen interessant seien.
ABA will Brücke zwischen den Ökosystemen schlagen
Auf österreichischer Seite ist die Austrian Business Agency (ABA) eingebunden. Verena Gruber, Director Western Europe, ist außerordentliches Mitglied im Board der Community. Als Standortagentur der Republik sei die ABA dafür da, französische Startups dabei zu unterstützen, die Chancen in Österreich zu entdecken, sagt sie im Gespräch mit brutkasten. Mit La French Tech Vienna habe man nun „ein tolles Tool“, um Verbindungen herzustellen, bei Investments ebenso wie bei Kooperationen mit Corporates. Am Tag nach dem Launch standen laut Programm Besuche bei der ABA, der Wirtschaftsagentur Wien und ecoplus sowie eine Führung durch die AI Factory Austria (AI:AT) auf dem Plan.
Die Initiative ist noch sehr jung. Als Beispiel dafür, was möglich ist, nennt auch Gruber den Emmi-AI-Deal. Er zeige die Kompetenz Österreichs bei Industrial AI. „Das ist eine Nische, worauf wir uns auch sehr stark konzentrieren können“, sagt Gruber. Damit könne Österreich auch einen Beitrag zur europäischen Souveränität bei Technologie leisten.
Acht Startups auf der Bühne
Nach den Reden pitchen acht Startups, das Publikum stimmt per Smartphone ab. Aus Frankreich kommen Proxima, VirtualBrowser, PleIAs und Manabou, aus Österreich Cyberaci, Eustella, Prop Corn und Ablatic. Sechs der acht ordnet die Event-Website dem Thema Souveränität zu, von europäischen Sprachmodellen bis Cybersecurity.
Manche der französischen Startups sehen laut Renaud Viot einen Market Fit mit Österreich, andere suchen einen Partner vor Ort, wieder andere haben hier bereits Kund:innen. Die beiden Ökosysteme seien einander ähnlich, beide seien stark bei Spinoffs und in der Forschung. Gemeinsam könne man einander „zu Partnern statt zu Konkurrenten“ machen, sagt Viot.
Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.
Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool
Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.
AI Kontextualisierung
Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool
Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.
AI Kontextualisierung
Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool
Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.
AI Kontextualisierung
Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool
Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.
AI Kontextualisierung
Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool
Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.
AI Kontextualisierung
Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool
Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.
AI Kontextualisierung
Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool
Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.
AI Kontextualisierung
Wer sind die relevantesten Personen in diesem Artikel?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool
Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.
AI Kontextualisierung
Wer sind die relevantesten Organisationen in diesem Artikel?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool
Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.