15.03.2020

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

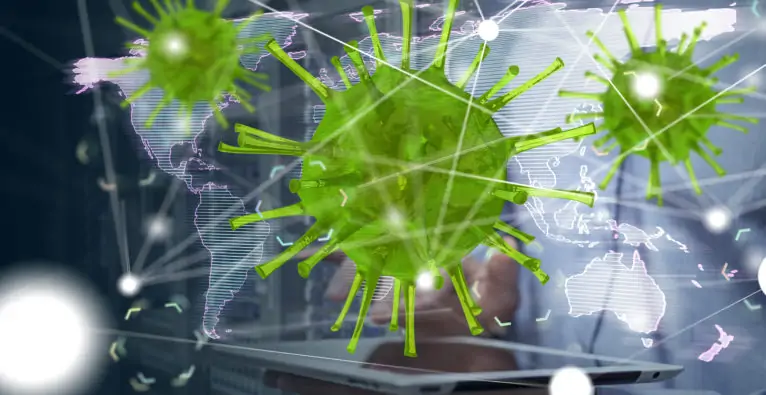
Manche Cyberkriminelle nutzen die Panik rund um den Coronavirus aus, um Phishing-Emails zu verschicken. In anderen Fällen werden Fake-Spendenaufrufe auf Social Media gestartet oder angebliche Heilmittel gegen Vorabzahlung verkauft.
/artikel/coronavirus-phishing-email
Coronavirus phishing email
(c) Adobe Stock / vegefox.com

Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen. Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.

Wie Cyberkriminelle den Coronavirus nutzen

Unter anderem werden Nutzer dabei in Emails zum Beispiel aufgefordert, eine Datei mit dem Namen „Corona-virus-Map.com.exe“ herunterzuladen. Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen. Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen. Dabei werden zum Beispiel die Kreditkartendaten des Opfers abgegriffen oder Keylogger installiert, welche die Login-Daten des Users zu bestimmten Websites und Online-Diensten mitschneiden und an die Cyberkriminellen übertragen.

+++Gratis-Hilfe von Teleworking bis Kinderbetreung in der Corona-Krise+++

Die Cyberkriminellen setzen dabei auf menschliche Fehler – „Social Engineering“ – und nutzen im Kontext des Coronavirus die Angst der Menschen, sowie deren Bedürfnis nach mehr Informationen aus. Oft geben sie sich dabei auch als Institutionen anderer Staaten oder als Repräsentanten der Weltgesundheitsorganisation (WHO) aus. Für die WHO war dies ein Anlass, eine Warnmeldung zu veröffentlichen, die sich auf diese Thematik bezieht. Darin heißt es unter anderem, dass die WHO niemals unaufgefordert Email-Anhänge verschicke.

FBI warnt vor weiteren Betrugsmaschen mit Coronavirus-Panik

Auch das US-amerikanische FBI warnt vor entsprechenden Internetbetrügern. Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen. Eine dritte Vorgehensweise bezieht sich schließlich auf das Anbieten vermeintlicher medizinischer Hilfe. In diesem Fall behaupten die Cyberkriminellen, ein Heilmittel gegen den Coronavirus zu verkaufen. Dafür verlangen sie vorab eine Bezahlung.

Unter anderem bezieht sich außerdem der TV-Sender NBC auf einen Bericht des IT-Sicherheitsunternehmens FireEye, laut dem unter anderem China Social Engineering rund um die Corona-Krise verwendete, um Daten aus Vietnam abzusaugen. Das System wird also nicht nur in Phishing-Versuchen gegenüber Privatpersonen, sondern auch bei staatlicher Spionage angewandt.

Vorsicht vor Hackern bei Teleworking

Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren. „Besondere Vorsicht ist deshalb geboten, da diese Systeme nunmehr unter hohem Druck erweitert oder neu implementiert werden“, heißt es hierzu zum Beispiel in einer Mitteilung von SEC Consult, ein Beratungsunternehmen für Cyber- und Applikationssicherheit. Deshalb sei es ratsam, diese Systeme einem Sicherheitscheck zu unterziehen.
Redaktionstipps
Deine ungelesenen Artikel:
15.10.2026

B&C-Gruppe erweitert Geschäftsführung um Alexander Zwickl

Alexander Zwickl wurde mit 1. Oktober 2026 zum Geschäftsführer der B&C Holding Österreich GmbH bestellt. Der Manager soll in dieser Funktion den weiteren Ausbau der Beteiligungsaktivitäten der B&C-Gruppe vorantreiben.
/artikel/bc-gruppe-erweitert-geschaeftsfuehrung-um-alexander-zwickl
B&C-Gruppe
© Georg Wilke - Alexander Zwickl.

Die B&C Holding Österreich GmbH ist die oberste Holdinggesellschaft unter dem Dach der B&C Privatstiftung und bündelt die Beteiligungs- und Investmentaktivitäten der B&C-Gruppe. Diese investiert in etablierte börsennotierte und außerbörsliche Unternehmen sowie in Technologie-Wachstumsunternehmen.

B&C-Gruppe: Ausbau des Portfolios

Alexander Zwickl wird mit seiner Bestellung zum Geschäftsführer künftig für den Ausbau des Beteiligungsportfolios reifer Unternehmen zuständig sein. Dabei setzt die Gruppe auf längerfristig und partnerschaftlich ausgerichtete sowie flexibel strukturierte Minderheitsbeteiligungen an etablierten Industrie- und industrienahen Unternehmen. Darüber hinaus übernimmt Zwickl innerhalb der Geschäftsführung leitende Aufgaben im bestehenden Kernbeteiligungsmanagement.

Mit seiner Bestellung wird zudem die Geschäftsführung der B&C Holding Österreich GmbH von zwei auf drei Mitglieder erweitert. Gemeinsam mit Patrick Lackenbucher und Thomas Zimpfer bildet Zwickl nun das dreiköpfige Führungsgremium.

Der Manager verfügt über Erfahrung in der Führung und strategischen Weiterentwicklung von Industrieunternehmen sowie in den Bereichen M&A und Private Equity. Zuletzt war er Chief Financial Officer und Chief Commercial Officer bei Alu Menziken, einem europäischen Hersteller von Aluminiumkomponenten für Automobil-, Luftfahrt- und Industrieanwendungen. Dort trug er operative Verantwortung und begleitete unter anderem Wachstums- und Transformationsprogramme. Zuvor war Zwickl in der Strategieberatung, im Beteiligungsgeschäft und in leitenden Funktionen im industriellen Umfeld tätig. Der gebürtige Wiener studierte Betriebswirtschaft an der Wirtschaftsuniversität Wien.

Zwickl möchte neue Investitionsmöglichkeiten erschließen

„Als wesentliche Aktionärin begleiten wir die Transformation unserer bestehenden Beteiligungen und bauen zugleich unsere Investmentaktivitäten aus. Wir erleben eine neue wirtschaftliche Realität, die diese Aufgaben noch anspruchsvoller macht. Deshalb stellen wir die Geschäftsführung breiter auf“, sagt Wolfgang Hofer, Aufsichtsratsvorsitzender der B&C-Gruppe.

Und Zwickl ergänzt: „Die B&C verbindet als österreichische Industrieholding langjährige Erfahrung im klassischen Industriebereich mit Investments in innovative Technologieunternehmen. Für mich steht sie für österreichisches Unternehmertum, Unabhängigkeit und Flexibilität. Ich freue mich darauf, gemeinsam mit einem starken Team die Entwicklung der B&C-Gruppe mitzugestalten und neue Investitionsmöglichkeiten zu erschließen.“

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.