15.03.2020

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

Manche Cyberkriminelle nutzen die Panik rund um den Coronavirus aus, um Phishing-Emails zu verschicken. In anderen Fällen werden Fake-Spendenaufrufe auf Social Media gestartet oder angebliche Heilmittel gegen Vorabzahlung verkauft.
/artikel/coronavirus-phishing-email
Coronavirus phishing email
(c) Adobe Stock / vegefox.com

Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen. Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.

Wie Cyberkriminelle den Coronavirus nutzen

Unter anderem werden Nutzer dabei in Emails zum Beispiel aufgefordert, eine Datei mit dem Namen „Corona-virus-Map.com.exe“ herunterzuladen. Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen. Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen. Dabei werden zum Beispiel die Kreditkartendaten des Opfers abgegriffen oder Keylogger installiert, welche die Login-Daten des Users zu bestimmten Websites und Online-Diensten mitschneiden und an die Cyberkriminellen übertragen.

+++Gratis-Hilfe von Teleworking bis Kinderbetreung in der Corona-Krise+++

Die Cyberkriminellen setzen dabei auf menschliche Fehler – „Social Engineering“ – und nutzen im Kontext des Coronavirus die Angst der Menschen, sowie deren Bedürfnis nach mehr Informationen aus. Oft geben sie sich dabei auch als Institutionen anderer Staaten oder als Repräsentanten der Weltgesundheitsorganisation (WHO) aus. Für die WHO war dies ein Anlass, eine Warnmeldung zu veröffentlichen, die sich auf diese Thematik bezieht. Darin heißt es unter anderem, dass die WHO niemals unaufgefordert Email-Anhänge verschicke.

FBI warnt vor weiteren Betrugsmaschen mit Coronavirus-Panik

Auch das US-amerikanische FBI warnt vor entsprechenden Internetbetrügern. Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen. Eine dritte Vorgehensweise bezieht sich schließlich auf das Anbieten vermeintlicher medizinischer Hilfe. In diesem Fall behaupten die Cyberkriminellen, ein Heilmittel gegen den Coronavirus zu verkaufen. Dafür verlangen sie vorab eine Bezahlung.

Unter anderem bezieht sich außerdem der TV-Sender NBC auf einen Bericht des IT-Sicherheitsunternehmens FireEye, laut dem unter anderem China Social Engineering rund um die Corona-Krise verwendete, um Daten aus Vietnam abzusaugen. Das System wird also nicht nur in Phishing-Versuchen gegenüber Privatpersonen, sondern auch bei staatlicher Spionage angewandt.

Vorsicht vor Hackern bei Teleworking

Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren. „Besondere Vorsicht ist deshalb geboten, da diese Systeme nunmehr unter hohem Druck erweitert oder neu implementiert werden“, heißt es hierzu zum Beispiel in einer Mitteilung von SEC Consult, ein Beratungsunternehmen für Cyber- und Applikationssicherheit. Deshalb sei es ratsam, diese Systeme einem Sicherheitscheck zu unterziehen.
Redaktionstipps
Deine ungelesenen Artikel:
25.09.2026

Generali SME EnterPRIZE 2026: Bekannte Startups unter den Preisträger:innen

Die Generali Österreich hat den SME EnterPRIZE 2026 vergeben. Unter den Preisträgern finden sich mit 2nd Cycle, Sonnenschmiede und lixtec mehrere in der Szene bekannte Startups. brutkasten war bei der Verleihung vor Ort.
/artikel/generali-sme-enterprize-2026
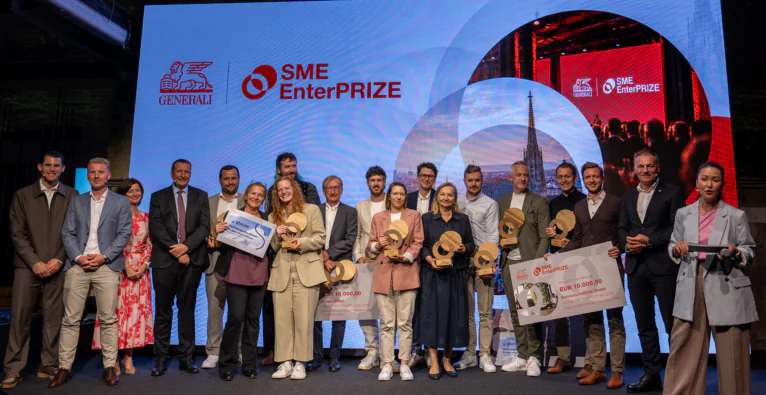
Die Gewinner:innen des SME EnterPRIZE 2026 der Generali Österreich | (c) Niko Cami

Die Generali Österreich hat auch heuer wieder kleine und mittlere Unternehmen (KMU) mit dem SME EnterPRIZE ausgezeichnet. Der Preis würdigt laut dem Versicherer Betriebe, die ökologische und soziale Aspekte mit wirtschaftlicher Entwicklung verbinden und nachhaltige Lösungen in ihrem Wirkungsbereich umsetzen.

Vergeben wurde der Award in drei Hauptkategorien: Nachhaltiges Geschäftsmodell, Nachhaltige Produkte und Dienstleistungen sowie Nachhaltige Startups. Die Erstplatzierten erhalten jeweils 10.000 Euro Preisgeld, eine einjährige Mitgliedschaft bei der Climate Academy des Startups Glacier sowie die Chance, am internationalen SME EnterPRIZE Event in Brüssel teilzunehmen. Zusätzlich vergab die Generali einen Sonderpreis für nachhaltige Familienunternehmen, dotiert mit je 3.000 Euro.

„KMU sind ein zentraler Bestandteil der österreichischen Wirtschaft. Hinter jedem Unternehmen stehen Menschen, die den Mut haben, Verantwortung zu übernehmen und neue Wege zu gehen. Mit dem SME EnterPRIZE machen wir jene sichtbar, die nachhaltige Aspekte in ihr wirtschaftliches Handeln einfließen lassen und damit Impulse für ihre Branche setzen“, sagt Gregor Pilgram, CEO der Generali Österreich.

2nd Cycle gewinnt Startup-Kategorie

In der Kategorie Startups setzte sich die 2nd Cycle FlexCo aus Niederösterreich durch. Das Startup entwickelt Lösungen für die Wiederverwendung und das Recycling von Photovoltaikmodulen und will damit die Kreislaufwirtschaft in der Solarbranche stärken. Das Amstettener Unternehmen ist in der heimischen Startup-Szene kein Unbekannter: Bereits bei der Gründung Anfang 2024 stiegen Business Angel Michael Altrichter und die Müller-Guttenbrunn Gruppe ein, im Oktober 2025 folgte eine Finanzierungsrunde über rund eine Million Euro, unter anderem mit eQventure und Angels United.

Den Preis in der Kategorie Nachhaltiges Geschäftsmodell erhielt die Sonnenschmiede GmbH aus der Steiermark. Das Unternehmen ermöglicht gemeinschaftlichen Sonnenstrom in Mehrparteienhäusern und macht die Energiewende damit für Mieter:innen und Wohnungseigentümer:innen leichter zugänglich. Die Gründer Thomas Auer und Alexander Hojas haben ihr Modell im Mai 2025 im brutkasten-Talk „Climate Business“ erläutert. Das gebootstrappte Unternehmen hatte damals nach eigenen Angaben bereits mehr als 200 PV-Anlagen in ganz Österreich realisiert.

In der Kategorie Nachhaltige Produkte und Dienstleistungen ging der Preis ebenfalls in die Steiermark: Die lixtec GmbH entwickelt intelligente Sensorsysteme für bedarfsgerechte Außenbeleuchtung und verbindet damit Energieeffizienz mit dem Schutz von Mensch und Umwelt. brutkasten hat die Grazer Firma bereits 2022 vorgestellt, damals im Kontext der Energiekrise: Die radarbasierte Sensorik soll laut lixtec Energieeinsparungen von bis zu 85 Prozent bei der Straßenbeleuchtung ermöglichen.

Sonderpreis geht ex aequo an Luftburg und Rabmer

Der Sonderpreis für nachhaltige Familienunternehmen wurde ex aequo vergeben. Die Kolarik im Prater GmbH mit dem Restaurant Luftburg in Wien wurde für ihre familiengeführte Gastronomie mit Fokus auf biologische Lebensmittel, Regionalität und Ressourcenschonung ausgezeichnet. Die Rabmer Gruppe GmbH aus Oberösterreich überzeugte mit Lösungen in den Bereichen Wasser-, Energie- und Ressourceneffizienz sowie regionaler Wertschöpfung.

Über die Auszeichnungen entschied eine Expertenjury aus Wirtschaft, Nachhaltigkeit und Wissenschaft. Bewertet wurden unter anderem die gesellschaftliche Wirkung der umgesetzten Maßnahmen, der Innovationsgrad, nachhaltigkeitsbezogene Strategien im Unternehmen, die Einbindung relevanter Stakeholder sowie das Potenzial für die weitere Entwicklung.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.