6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie heise online berichtet hatte A1 Telekom Austria mit einer massiven mehrmonatigen Cyber-Attacke zu kämpfen, die nun in einer koordinierten Aktion abgewehrt wurde. Kundendaten sind laut Unternehmen nicht betroffen.
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht. Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen. Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Hacker-Angriff vor Weihnachten erkannt – Corona kam bei Abwehr dazwischen
Schuld an der langen Dauer des Angriffs sei der Coronavirus-Lockdown. Die Bedrohung, die seit November bestehen dürfte, sei nämlich eigentlich bereits kurz vor Weihnachten vom „Computer Emergency Response Team“ des Telekom-Konzerns erkannt worden, die nun umgesetzte Aktion schon Ende März geplant gewesen. Home Office und Co hätten aber eine „derartig komplexe Koordination zunächst unmöglich“ gemacht, heißt es bei heise online. Nun mussten etwa sämtliche Mitarbeiter ihre Kennwörter ändern. Im Hintergrund passierte freilich noch viel mehr – alles exakt gleichzeitig, um kein „Schlupfloch“ für die Angreifer zu lassen.
A1 Telekom Austria von Geheimdienst-naher Gruppe gehackt?
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“. Im Beitrag heißt es: „Das komplette Windows-Netz gehörte den Angreifern“. Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt. Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“. Allerdings habe man den Angriff keiner bekannten APT-Gruppe zuordnen können, da seitens der Hacker nur allgemein zugängliche Software benutzt wurde.
Keine Kundendaten betroffen
Nun habe man im Bereich Security deutlich nachgebessert, sagt A1 Telekom Austria Security-Chef Wolfgang Schwabl gegenüber heise online. Seitens A1 heiße es zudem, man können ausschließen, dass vom Angriff Kundendaten betroffen sind. Dies könne man durch „umfangreiches Monitoring und Analyse der Tätigkeiten des Angreifers“ versichern.
„Software ist nicht tot“: Amodei, Benioff und Huang stellen neuestes Salesforce-Produkt „AIforce“ vor
Bei seiner Dreamforce-Eröffnungskeynote stellte Salesforce-CEO Marc Benioff AIforce vor und holte die CEOs von Anthropic und Nvidia auf die Bühne – inklusive Debatte über KI-Sicherheit und Europas Rückstand. Der brutkasten vor Ort.
„Software ist nicht tot“: Amodei, Benioff und Huang stellen neuestes Salesforce-Produkt „AIforce“ vor
Bei seiner Dreamforce-Eröffnungskeynote stellte Salesforce-CEO Marc Benioff AIforce vor und holte die CEOs von Anthropic und Nvidia auf die Bühne – inklusive Debatte über KI-Sicherheit und Europas Rückstand. Der brutkasten vor Ort.
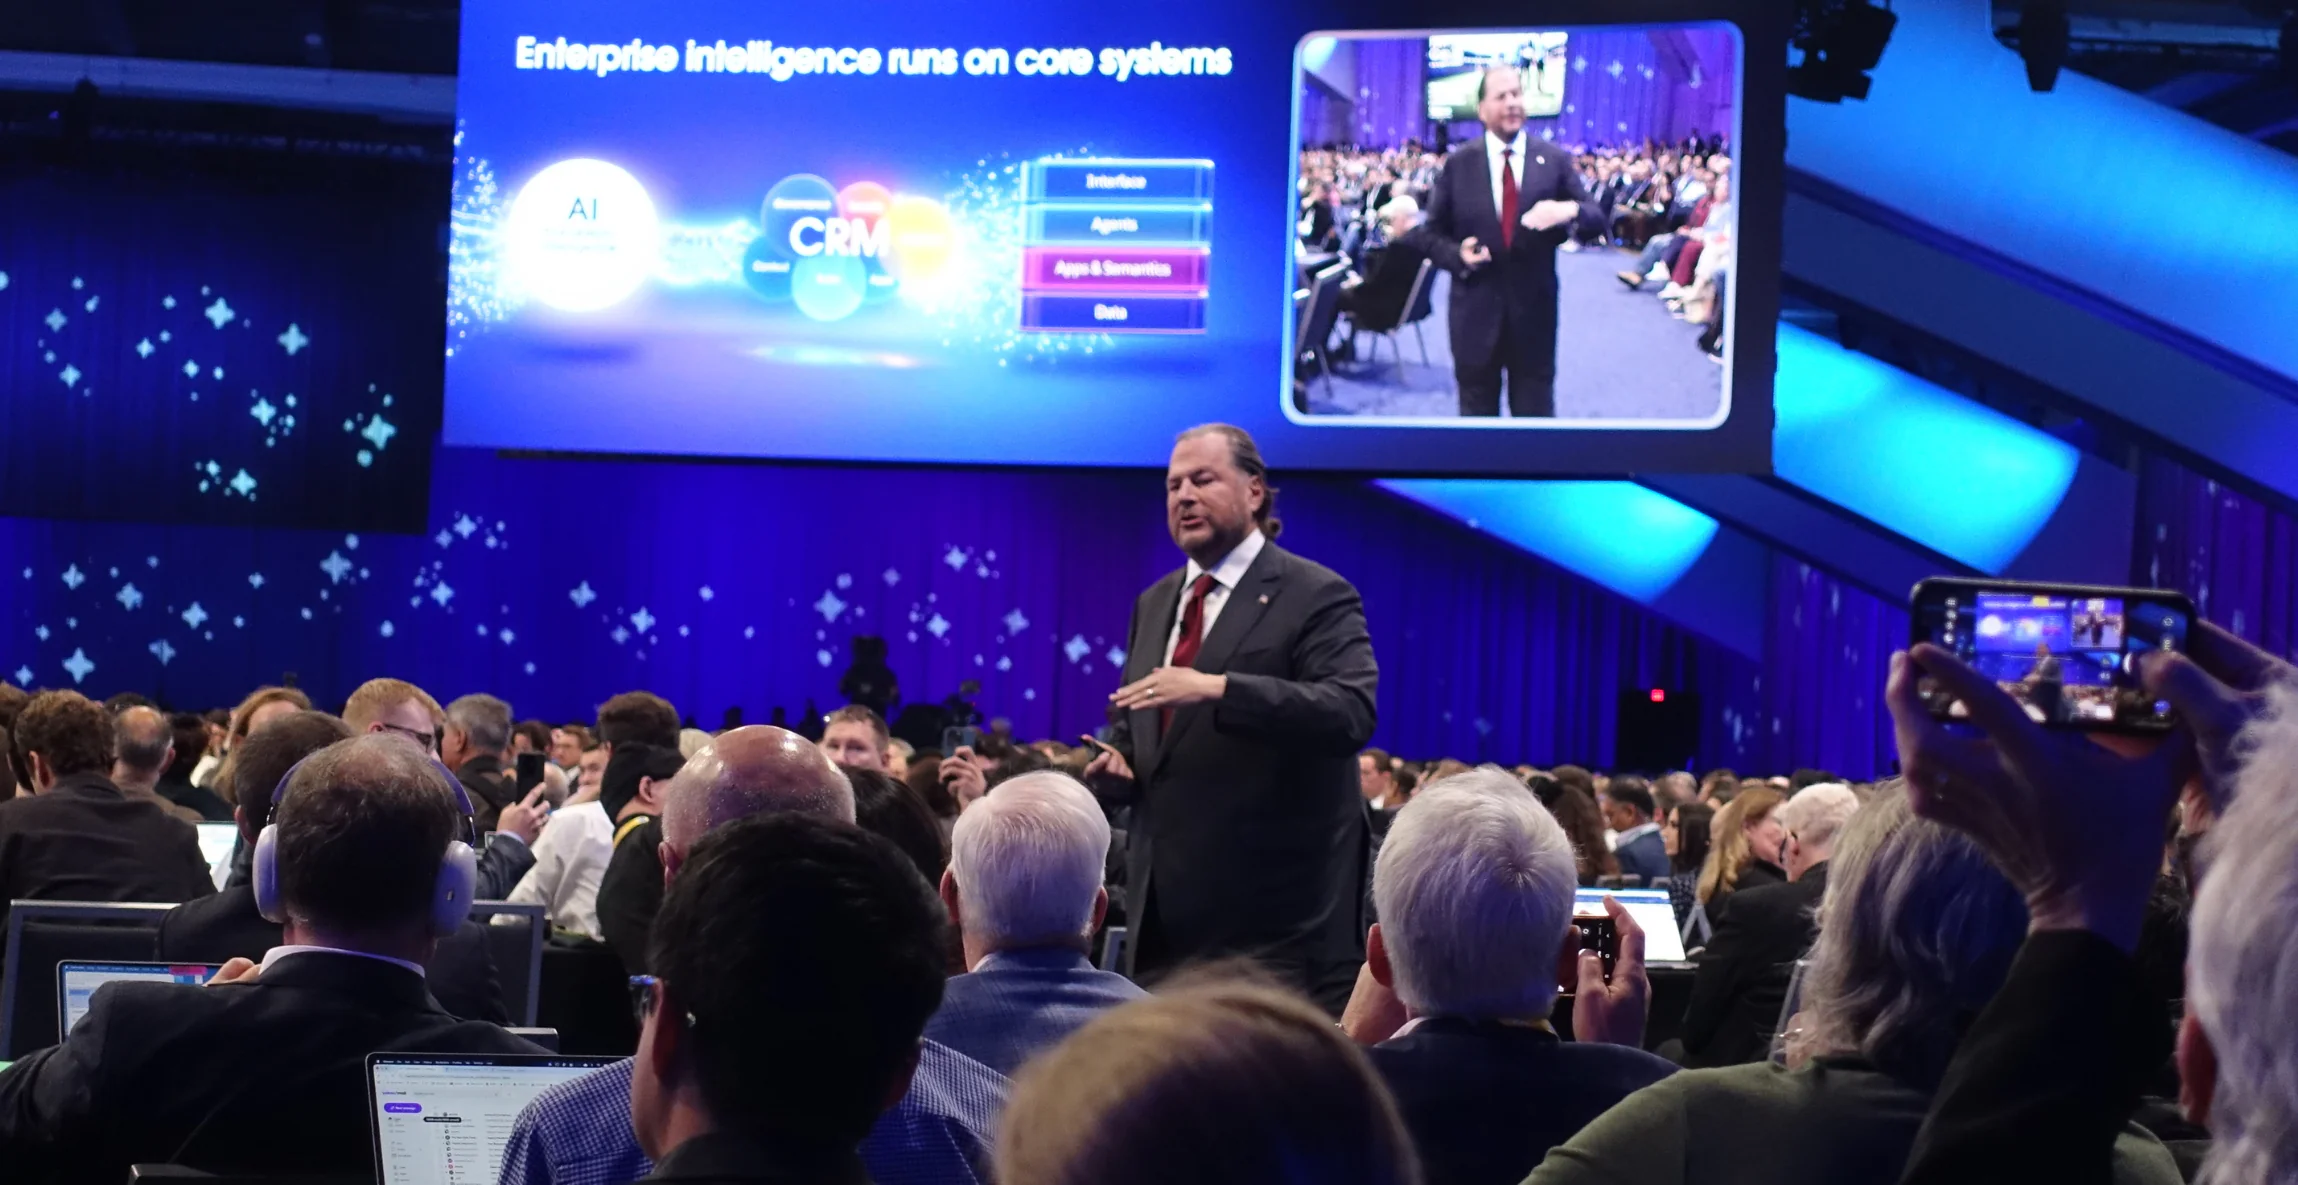
Rund 45.000 Besucher:innen versammeln sich beim jährlichen Flaggschiff-Event des CRM-Riesen Salesforce rund um das Moscone Center in San Francisco. Höhepunkt ist die Eröffnungskeynote von CEO Marc Benioff: Wer einen Platz im größten Saal des Dreamforce-Areals ergattern will, muss bereits Stunden zuvor vor Ort sein.
Hawaiianische Rituale und ein Kurzauftritt von Grammy-Preisträgerin Gwen Stefani überbrücken die Wartezeit, ehe der Salesforce-Mitgründer eindrucksvoll inszeniert die Bühne betritt, um sich dem Leitthema der diesjährigen Konferenz zu widmen: der Transformation von Unternehmen durch autonome KI-Agenten.
Der Dreamforce-Haupteingang in San Francisco.
Anthropic- und Nvidia-CEO mit auf der Bühne
Den Auftakt zum dreitägigen Programm bestreitet Benioff nicht allein. An seiner Seite: Dario Amodei, Co-Founder und CEO von Anthropic, Jensen Huang, CEO von Nvidia, Siemens-CEO Roland Busch sowie mehrere Vertreter:innen aus dem eigenen Haus.
Die Auswahl ist alles andere als Zufall. Mit Claudeforce holt Salesforce seine Applikationen direkt in die Anthropic-Umgebung. Parallel dazu entsteht mit Nvidia das hauseigene Modell „Koa“, das auf Nvidias Nemotron-Architektur aufbaut und mit synthetischen Daten, die auf 27 Jahren Salesforce-CRM-Wissen basieren, trainiert wurde.
„Ich habe kein einziges autonomes Fahrzeug in Europa gesehen“
Geografisch spielt sich Dreamforce zwar in den Vereinigten Staaten ab, dennoch nimmt Europas Position im globalen KI-Wettlauf breiten Raum in Benioffs Eröffnungskeynote ein. Das Bild, das der Salesforce-Mitgründer zeichnet, fällt ernüchternd aus: „Ich war einige Monate in Europa und habe kein einziges autonomes Fahrzeug gesehen“, berichtet der CEO, als Sinnbild für die ungleiche globale Verteilung und die zögerliche Nutzung von KI-Technologien.
„Die Tür ist offen, aber noch nicht jeder ist hindurchgegangen“, führt Benioff aus. Kund:innen, so seine Einschätzung, seien teilweise noch in einer alten Welt verhaftet und hätten die unternehmerische Transformation durch KI noch nicht vollzogen. Genau hier will Salesforce ansetzen, um die Adoption zu beschleunigen.
AIforce vorgestellt
AIforce soll die Arbeitsweise von Unternehmen transformieren.
Konkret wird dieser Anspruch bei der zentralen Produktankündigung, die Benioff im Rahmen seiner Keynote als „die aufregendste in der Geschichte von Salesforce“ bezeichnet: Mit AIforce möchte das Unternehmen Daten, Workflows, Geschäftslogik und Governance direkt in Arbeitsumgebungen wie Slack, Claude oder Salesforce Lightning bringen, ohne dass Nutzer:innen Salesforce selbst öffnen müssen. „KI führt zu einer Revolution der Benutzeroberflächen“, so Benioff laut offizieller Ankündigung. Dabei betont Salesforce von Beginn an, dass das System auf Zero Data Retention setzt. „Deine Daten sind deine Daten“, versichert der CEO mehrfach.
Technisch stützt sich AIforce auf drei bestehende Bausteine: Data 360 liefert den einheitlichen Datenkontext, Customer 360 die Anwendungs- und semantische Intelligenz, Agentforce die digitale Belegschaft aus KI-Agenten. Zum Start zählen dazu Claudeforce, Slackforce und Agentforce Coworker.
Amodei plädiert für Industriestandards
Die Partnerschaftsmarke Claudeforce ist seit August 2026 bekannt; Amodeis Anwesenheit unterstreicht dennoch das Gewicht der Partnerschaft. Auf Benioffs Frage, was ihn zuletzt am meisten überrascht habe, antwortet Amodei: „Das Tempo, nicht nur auf technologischer, sondern auch auf wirtschaftlicher Seite. Ich war schlicht überrascht, dass eine solche Geschwindigkeit in der Geschäftswelt überhaupt möglich ist.“
Auf Benioffs Frage, wie er die „Pacing“-Debatte und den aktuellen Stand der Sicherheit einschätze, antwortet Amodei mit einem Drei-Stufen-Plan, den er wenige Tage zuvor in seinem Essay „We Must Pace the Frontier“ veröffentlicht hatte: zunächst die eigenen Praktiken prüfen und in Transparenz investieren, dann gemeinsame Industriestandards erarbeiten, schließlich eine internationale Abstimmung anstoßen. Umgesetzt sei bislang erst der erste Schritt. Begleitet von drei Sicherheitskräften verlässt Amodei den Saal umgehend nach seinem kurzen Auftritt.
Huang sieht Verantwortung bei den Entwickler:innen
Salesforce-CEO Marc Benioff und Nvidia-CEO Jensen Huang bei der Eröffnungs-Keynote.
Während Amodei bei Sicherheitsfragen einen bedachten, koordinierten Kurs einfordert, vertritt Nvidia-CEO Jensen Huang eine andere Linie: „Sicherheit hat oberste Priorität, in vielerlei Hinsicht ist sie die wichtigste Aufgabe. Allerdings ist Sicherheit zugleich ein Ingenieursproblem“, ein komplexes Rechensystem wie jedes andere, das sich technisch beherrschen lasse. Sein Rezept: zunächst sichere Testumgebungen schaffen, in denen sich Systeme prüfen lassen, und Produkte erst freigeben, wenn man von deren Sicherheit überzeugt ist. Regulatorische Eingriffe des Staates lehnt er ab.
Die Devise laute stattdessen, Innovationen so rasch wie möglich voranzutreiben, ohne Sicherheit zu opfern: „Laufen Sie so schnell Sie können, doch sobald Sie das Gefühl haben, […] das Produkt werde nicht sicher sein, legen Sie eine Pause ein“, so der Nvidia-Chef. Tempo und Sicherheit seien für ihn kein Widerspruch, sondern gleichzeitig erreichbar. Ob sich Unternehmen im permanenten Wettlauf um Marktanteile tatsächlich so diszipliniert selbst bremsen, wie Huang es beschreibt, bleibt allerdings offen.
Das Mantra: „Software ist nicht tot“
Wie ein roter Faden zog sich zudem das Gegennarrativ zur „SaaSpocalypse“ durch den Vormittag. Huang bezeichnete die These vom Ende der Software als „kompletten Unsinn“, Benioff präzisierte: „Software ist nicht tot. Es ist das Ende jener Software, die Menschen die ganze Arbeit machen lässt.“ Ob sich diese Neuerfindung tatsächlich so reibungslos vollzieht, wie auf der Bühne suggeriert, wird sich außerhalb des Moscone Centers erst noch zeigen müssen.
Transparenzhinweis: Die Reise- und Aufenthaltskosten zur Dreamforce wurden von Salesforce übernommen. Auswahl und Bewertung der Themen erfolgten unabhängig davon.
Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Wer sind die relevantesten Personen in diesem Artikel?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Wer sind die relevantesten Organisationen in diesem Artikel?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.