08.06.2020

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

Wie heise online berichtet hatte A1 Telekom Austria mit einer massiven mehrmonatigen Cyber-Attacke zu kämpfen, die nun in einer koordinierten Aktion abgewehrt wurde. Kundendaten sind laut Unternehmen nicht betroffen.
/artikel/a1-telekom-austria-hacker-sechs-monate
Cybercrime Cyber Security A1 Telekom Austria - cybertrap DAO-Hack
(c) Adobe Stock / smolaw11

Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht. Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen. Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.

+++ Cyber Security: Ö-Unternehmen haben kaum Sorgen, aber wenig Ahnung +++

Hacker-Angriff vor Weihnachten erkannt – Corona kam bei Abwehr dazwischen

Schuld an der langen Dauer des Angriffs sei der Coronavirus-Lockdown. Die Bedrohung, die seit November bestehen dürfte, sei nämlich eigentlich bereits kurz vor Weihnachten vom „Computer Emergency Response Team“ des Telekom-Konzerns erkannt worden, die nun umgesetzte Aktion schon Ende März geplant gewesen. Home Office und Co hätten aber eine „derartig komplexe Koordination zunächst unmöglich“ gemacht, heißt es bei heise online. Nun mussten etwa sämtliche Mitarbeiter ihre Kennwörter ändern. Im Hintergrund passierte freilich noch viel mehr – alles exakt gleichzeitig, um kein „Schlupfloch“ für die Angreifer zu lassen.

A1 Telekom Austria von Geheimdienst-naher Gruppe gehackt?

Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“. Im Beitrag heißt es: „Das komplette Windows-Netz gehörte den Angreifern“. Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt. Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“. Allerdings habe man den Angriff keiner bekannten APT-Gruppe zuordnen können, da seitens der Hacker nur allgemein zugängliche Software benutzt wurde.

Keine Kundendaten betroffen

Nun habe man im Bereich Security deutlich nachgebessert, sagt A1 Telekom Austria Security-Chef Wolfgang Schwabl gegenüber heise online. Seitens A1 heiße es zudem, man können ausschließen, dass vom Angriff Kundendaten betroffen sind. Dies könne man durch „umfangreiches Monitoring und Analyse der Tätigkeiten des Angreifers“ versichern.

Redaktionstipps
Deine ungelesenen Artikel:
23.10.2026

Wiener Fintech fiskaly expandiert nach Tschechien

Das Wiener Fintech fiskaly erschließt mit Tschechien seinen neunten europäischen Markt. Anlass ist die Wiedereinführung der elektronischen Registrierkassenpflicht ab 2027. Eine entsprechende Softwarelösung kann bereits getestet werden.
/artikel/wiener-fintech-fiskaly-expandiert-nach-tschechien
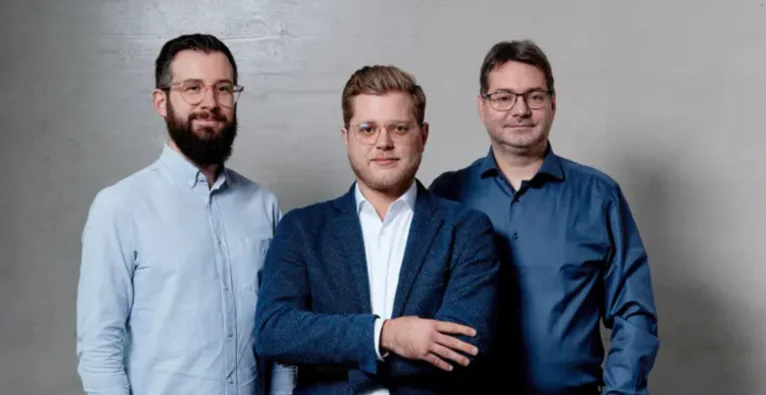
Gründer von Fiskaly: Patrick Gaubatz, Johannes Ferner, Simon Tragatschnig (v. l.) | (c) Fiskaly

Das Wiener Fintech fiskaly expandiert nach Tschechien. Mit seiner neuen Softwarelösung Sign CZ will das Unternehmen Händler und Kassensystemanbieter bei der Umsetzung der neuen gesetzlichen Vorgaben unterstützen. Ab 1. Jänner 2027 führt Tschechien die verpflichtende elektronische Umsatzerfassung, kurz EET 2.0, wieder ein. Diese betrifft insbesondere Unternehmen im Handel, in der Gastronomie und im Dienstleistungssektor.

Software kann bereits getestet werden

Mit Sign CZ bietet fiskaly eine cloudbasierte Schnittstelle, über die Kassensysteme Umsätze elektronisch an die tschechische Finanzverwaltung übermitteln können. Die Lösung kommt ohne zusätzliche Hardware aus und soll Unternehmen die Einhaltung der neuen gesetzlichen Vorgaben erleichtern. Die Softwarelösung kann bereits vor der Einführung der neuen Registrierkassenpflicht integriert und getestet werden. Diese tritt am 1. Jänner 2027 in Kraft.

Für kleinere Unternehmen bietet die tschechische Finanzverwaltung ab Dezember zudem eine kostenlose Webanwendung namens Moje eet an. Diese ist allerdings auf Betriebe mit maximal zwei Erfassungseinheiten beschränkt. Fiskaly richtet sich mit seiner Lösung hingegen insbesondere an Kassensystemanbieter und Unternehmen, die die elektronische Umsatzerfassung in bestehende Systeme integrieren wollen.

Tschechien führt Registrierkassenpflicht erneut ein

Mit EET 2.0 führt Tschechien die elektronische Registrierkassenpflicht wieder ein. Die ursprüngliche Regelung wurde zunächst während der Corona-Pandemie ausgesetzt und Anfang 2023 schließlich abgeschafft. Die neue Version soll einfacher und weniger bürokratisch sein. So entfällt etwa die Pflicht, gedruckte Kassenbelege auszustellen.

Erfasst werden künftig grundsätzlich Zahlungen vor Ort, unabhängig davon, ob Kunden bar, mit Karte oder per QR-Code bezahlen. Reine Online-Zahlungen sind von der Regelung ausgenommen.

Mit der Wiedereinführung will die tschechische Regierung Steuerhinterziehung und Schattenwirtschaft eindämmen sowie für fairere Wettbewerbsbedingungen sorgen. Das Finanzministerium rechnet durch die Maßnahme mit zusätzlichen Staatseinnahmen von rund 560 Millionen Euro jährlich.

Fiskaly mittlerweile in neun europäischen Märkten aktiv

Mit dem Markteintritt in Tschechien setzt fiskaly seine europäische Expansion fort. Zu den bisherigen Expansionsschritten zählen unter anderem der Markteintritt in Spanien 2023 sowie die Übernahme des schwedischen Anbieters InfraSec im Dezember 2025. „Wir begrüßen Tschechiens Schritt hin zu einer modernen, digitalen Umsatzerfassung und einem faireren steuerlichen Umfeld“, sagt Johannes Ferner, Co-Founder und Co-CEO von fiskaly.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.