22.02.2018

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

Ab 25.Mai ersetzt die von der EU 2016 beschlossene Datenschutz-Grundverordnung alte Rechtsgrundlagen und bringt Neuerungen. Für Unternehmen heißt das Endspurt in internen Projekten. Es drohen ihnen hohe Strafen, gefordert wird viel.
/artikel/3-monate-zur-dsgvo-ein-lagebericht-mit-schreckgespenstern
DSGVO
(c) fotolia.com - sonne_fleckl

„Maximal 40 Prozent der Unternehmen beschäftigen sich ernsthaft mit dem Thema“, sagt Rechtsanwalt Philipp Summereder. Summereder betreut mit seiner Kanzlei Unternehmen, Städte und Gemeinden in der praktischen Umsetzung der EU-Datenschutz-Grundverordnung DSGVO. Er ist Vorstand im Verein DAVITS aus Linz, der es sich auf die Fahnen geschrieben hat, eine „Instanz und Clearingstelle für angewandte Web- und Netzwerksicherheit“ zu sein.

+++ EU-Datenschutzverordnung: Das müssen Startups beachten +++

Neue Rechte für den privaten Nutzer

Für den Nutzer am heimischen Laptop ändert sich auf den ersten Blick wenig. Dabei werden der Person und ihren personenbezogenen Daten von der DSGVO wichtige, neue Rechte eingeräumt. Neben Betroffenenrechten und Schadensersatzbestimmungen sind das die Rechte zur Datenportabilität oder ein erweitertes Recht auf „Vergessen werden“.

In der Theorie darf in Zukunft jeder Kunde auf ein Unternehmen zugehen und einen lückenlosen Datenauszug über seine Person verlangen, um damit direkt zur Konkurrenz zu wechseln. Das Thema Profiling wird geregelt, die Rechte zur Datenlöschung für den Betroffenen verbessert.

„Wer seine Pflichten bislang erledigt hat, hat damit auch jetzt nicht mehr viel Arbeit. Wer bislang nichts getan hat, wird bis Mai ein wenig schwitzen“

Unternehmenspflichten in der DSGVO-Praxis

Geändert hat sich auch, dass die Verantwortung für Datensicherung in die Hände der Unternehmen gelegt wird. Die Meldepflicht und das Registrierungsverfahren bei der Datenschutzbehörde werden abgeschafft. „Wer seine Pflichten bislang erledigt hat, hat damit auch jetzt nicht mehr viel Arbeit. Wer bislang nichts getan hat, wird bis Mai ein wenig schwitzen“, sagt Summereder dazu.

In der Praxis sind die Anwendungsbereiche vielfältig und betreffen auch die Personalabteilung. Jeder Bereich ist betroffen, in dem personenbezogene Daten verarbeitet werden. Unternehmen müssen einen lückenlosen Gesamtüberblick über ihre verschiedenen Datenquellen und Zwecke der Datenverarbeitung abliefern, ansonsten drohen ihnen Strafen in Millionenhöhe.

Ausnahmeregelungen für kleinere Unternehmen

Da stellt sich die Frage, warum sich laut Summereder maximal 40 Prozent der Unternehmen damit beschäftigen. Erst recht, wenn das Thema seit April 2016 am Tisch liegt und das in einer Zeit, wo Datenschutz viele Menschen beschäftigt. Es mag an Unsicherheit liegen, ob und wie stark auch der kleine Unternehmer oder die kleine Unternehmerin von nebenan betroffen ist?

Die DSGVO sieht eine Ausnahmeregelung für Unternehmen mit weniger als 250 Mitarbeitern vor, „es sei denn die von ihnen vorgenommene Verarbeitung birgt ein Risiko für die Rechte und Freiheiten der betroffenen Personen, die Verarbeitung erfolgt nicht nur gelegentlich oder es erfolgt eine Verarbeitung besonderer Datenkategorien.“

Der Umfang dieser Ausnahme und die Anwendung ist aber umstritten. In der Zeitschrift „Aufsichtsrat aktuell“ empfiehlt EY-Rechtsanwalt Johannes Peter Gruber Unternehmen ab 20 Mitarbeitern eine oder einen Datenschutzbeauftragten.

Das DSG 2018 und Öffnungsklauseln

Im Zuge der Einführung der DSGVO werden den nationalen Gesetzgebern Öffnungsklauseln eingeräumt. Sie gewähren Spielraum in der Umsetzung der DSGVO, u.a.:

  • Ausnahmen von der Löschungsverpflichtung von Betroffenendaten
  • Beschränkungsmöglichkeiten der Betroffenenrechte
  • Ausnahmen von der Verpflichtung zur Durchführung einer Datenschutz-Folgenabschätzung, wenn die Verarbeitung auf einer gesetzlichen Grundlage beruht

Hierfür wurde in Österreich das Datenschutz-Anpassungsgesetz (DSG 2018) entwickelt, eine Novelle des DSG 2000.

  • Es präzisiert die Regelungen für Datenschutzbeauftragte im Unternehmen oder zum Datengeheimnis in Personalabteilungen
  • Für Minderjährige legt es das Mindestalter zur Einwilligung in datenverarbeitende Angebote auf 14 fest
  • Es erleichtert Unternehmen die Löschung oder Berichtigung von Daten, wenn das aus wirtschaftlichen oder technischen Gründen nur zu bestimmten Zeitpunkten erfolgen kann.

Der Goldrausch und die Angst vor Klagen

Gegründet wurde der Verein DAVITS im September 2016 und ist nicht der einzige seiner Art. Andere Projekte wie das DatenCockpit vom Zentrum für Verwaltungsforschung oder das Bundesrechenzentrum mit seinem Web-Tool „DataReg“ entwickeln IT-Lösungen und beraten zur Erfüllung der Dokumentationspflichten aus der DSGVO.

Philipp Summereder warnt in diesem Kontext vor „vermeintlichen Experten, die auf Kosten von Unternehmen in einer Art Goldrausch schnelles Geld machen wollen“. Es stehen Schreckgespenster im Raum wie „Klagevereine, um durch zweckwidrige Nutzung von Betroffenenrechten Geld zu lukrieren.“

Privacy by design & default.

Klar ist, das jedes Unternehmen langfristig von der DSGVO betroffen ist. Wird die viele Arbeit die Neuerungen der DSGVO also wert sein und zum Schutz von persönlichen Daten beitragen? Es geht um „eingestaubte Prozesse im Unternehmen“, führt Summereder aus.

Automatisierte Systeme der Datenverarbeitung sollen in Zukunft Privacy by Design und Privacy by Default garantieren:

  • Einerseits sollen sie by design so entwickelt sein, dass personenbezogene Daten zuverlässig geschützt sind
  • Andrerseits sollen in Standardeinstellungen by default vom Nutzer keine Daten übertragen werden. Was das für Tracking-Tools oder Suchmaschinen im Detail bedeutet, bleibt unklar
  • In der Informationssicherheit werden internationale Standards wie die ISO/IEC 27000-Normenreihe empfohlen

Quo vadis, Datenschutz?

Die Baustellen sind vielfältig und die Diskussionen reichen vom Reizthema Cookies über Online Tools zum Tracking & Remarketing bis hin zu öffentlich verfügbaren Daten, wie man sie im Telefonbuch oder Handelsregister findet.

Wer seine Daten wirklich schützen möchte, wird wohl auch in Zukunft nicht umhin kommen selbst aktiv zu werden und zu Lösungen wie dem Tor-Browser, VPNs oder Proxyservern zu greifen.

Unternehmen müssen sich mit der Frage auseinandersetzen, auf welche Dienstleister sie zurückgreifen und sich vertraglich absichern lassen. Mögliche Hackerangriffe und Systemfehler verpflichten sie eine „Data Breach Notification“ vorzubereiten, um in 72 Stunden zu reagieren, wenn personenbezogene Daten verletzt werden. Philipp Summereder meint, der Grundtenor in drei Monaten zur Einführung der DSGVO wird positiv sein.

Es geht um Data Due Dilligence – die notwendige Sorgfalt im Umgang mit Daten. 84 Prozent der Österreicher und Österreicherinnen meinen in einer Studie von Integral, es ist wichtig für sie, dass der Staat sich aktiv um Datenschutz kümmert. 47 Prozent sind der Ansicht, sie sind selbst für diesen Schutz verantwortlich.

Es wird sich zeigen, wie viele Menschen ihre neuen Rechte ab 25. Mai tatsächlich nutzen und wie Unternehmen in der Lage sind, mit einem Verfahrensverzeichnis Auskunft über ihre Datenverarbeitungstätigkeiten zu erteilen.

+++ Internet Security made in Austria +++

Deine ungelesenen Artikel:
03.09.2026

Wie Fullstacks von Wien aus in 5 Jahren auf achtstellige Umsätze kam

2021 in Wien gestartet, hat Fullstacks Standorte in Deutschland und der Schweiz, fast 60 Mitarbeiter:innen und große Namen als Kunden. Wir sprachen mit Co-Founder Sebastian Mangelkramer über die Erfolgsgeheimnisse des IT-Dienstleisters.
/artikel/wie-fullstacks-von-wien-aus-in-5-jahren-auf-achtstellige-umsaetze-kam
03.09.2026

Wie Fullstacks von Wien aus in 5 Jahren auf achtstellige Umsätze kam

2021 in Wien gestartet, hat Fullstacks Standorte in Deutschland und der Schweiz, fast 60 Mitarbeiter:innen und große Namen als Kunden. Wir sprachen mit Co-Founder Sebastian Mangelkramer über die Erfolgsgeheimnisse des IT-Dienstleisters.
/artikel/wie-fullstacks-von-wien-aus-in-5-jahren-auf-achtstellige-umsaetze-kam
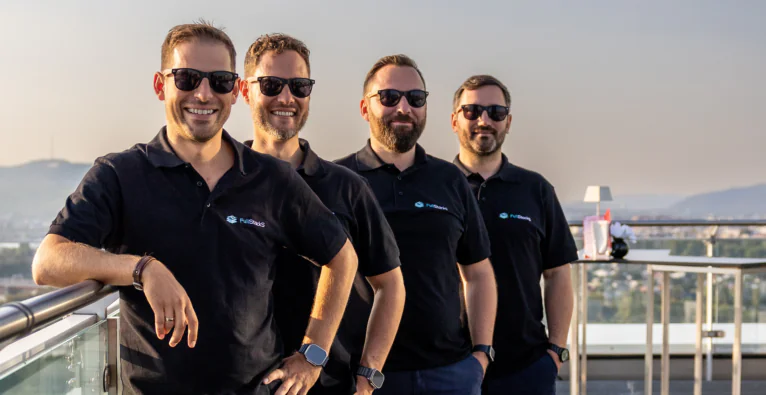
Das Fullstacks-Management vl.: Philipp Kainz, Sebastian Mangelkramer, Fabian Regitz und Philipp Schlaffer | (c) Fullstacks

Die Rewe Group, die Neue Zürcher Zeitung, die ÖBB, Erste Digital, die Wirtschaftskammer, die Österreichische Banknoten- und Sicherheitsdruck GmbH, Admiral oder die niederösterreichische Landesregierung – die Liste namhafter Referenzkunden des 2021 in Wien gestarteten Platform-Engineering-Spezialisten Fullstacks ließe sich noch eine Zeit lang fortsetzen. Was sie alle gemeinsam haben: Sie arbeiten in regulatorisch anspruchsvollen Umfeldern.

„Unser Ansatz ist klar, dass wir immer compliant und secure by design sind“, sagt Sebastian Mangelkramer im Gespräch mit brutkasten. Er hat Fullstacks gemeinsam mit Philipp Kainz gegründet, später kamen Philipp Schlaffer und Fabian Regitz ins C-Level und als Anteilseigner dazu und bauten Standorte in der Schweiz und Deutschland auf. „Wir haben unser Ökosystem sukzessive erweitert, damit wir unserem Namen gerecht werden. Fullstacks bedeutet top-down alles von der Enterprise-Architektur über Softwaremodernisierung, Platform Ops, Architektur, Planung, Inbetriebnahme und letztlich Managed Services“, erklärt der Gründer.

Digitale Souveränität „bereits Teil des Gründungsimpulses“

Dabei setzt der IT-Dienstleister auch auf eines der ganz großen aktuellen Themen: Digitale Souveränität. „Souveränität und Offenheit waren bereits Teil unseres Gründungsimpulses. Wir hatten damals sogar Angst, zu spät dran zu sein. Aber es stellte sich heraus: Wir haben genau das richtige Timing erwischt. Jetzt, wo die Nachfrage richtig hoch ist, können wir liefern und trauen uns auch dicke Dinger zu.“

Mehr als 14 Mio. Euro Umsatz im Vorjahr

Heute hat der Platform-Engineering-Spezialist knapp unter 60 Mitarbeiter:innen und verdoppelte ihren Umsatz im Vergleich von 2024 zu 2025 auf mehr als 14 Millionen Euro – „bei 20 Prozent Umsatzrendite“, wie Mangelkramer betont. In den schwarzen Zahlen ist Fullstacks aber nicht erst seit Kurzem. „Wir mussten von Tag eins rentabel sein. Das ging gar nicht anders. Wenn wir nicht rentabel gewesen wären, dann wäre unser Kühlschrank leer gewesen“, erzählt der Gründer.

Sebastian Mangelkramer ist Co-Founder und CEO von Fullstacks | (c) Fullstacks

Und bis heute ist das Unternehmen komplett eigenfinanziert. „Wir haben uns am Anfang 100.000 Euro von einem engen Freund privat geliehen. Das war aber eigentlich nur notwendig, um Sicherheit zu haben, um einen Knoten im Kopf aufzulösen. Wir haben das Geld nie angerührt, weil wir immer so viel Respekt davor hatten“, so Mangelkramer. Das Geld für die Eintragung der GmbH habe er sich von seinem Vater geliehen.

„Wir brauchen Leute, die zupacken, die eine ‚Whatever it takes‘-Mentalität haben“

Und schon im ersten Geschäftsjahr schrieb Fullstacks 900.000 Euro Umsatz – zu zweit mit Co-Founder Philipp Kainz. Dann holte man den ersten Mitarbeiter an Bord; später Philipp Schlaffer und Fabian Regitz als Geschäftspartner. Seitdem wuchs das Team konstant. Doch Mangelkramer betont: „Es darf und kann nicht jeder zu uns. Wir brauchen Leute, die zupacken, die eine ‚Whatever it takes‘-Mentalität haben, die unternehmerisch denken und einfach Bock haben.“

Diese Autonomie ermögliche es Fullstacks auch, trotz Wachstums ein „Speedboat“ zu bleiben. „Unsere Leute müssen selbst entscheiden. Wir übertragen Verantwortung und fordern sie auch ein. So bleibt man schnell und effizient“, sagt der Gründer. Doch er räumt ein: „Auch wir als Unternehmer dahinter sind greifbar. Man kann uns ‚beim Krawattl packen‘, wenn irgendwas nicht funktioniert.“ Letztlich sei es dennoch das Ziel, „sich überflüssig zu machen“. Und das funktioniere bereits gut: „Philipp und ich können mehrere Wochen gleichzeitig auf Urlaub gehen und der Laden läuft.“

Ziel: „ein signifikanter europäischer Player zu sein“

Doch das ist freilich nicht das einzige Ziel. Denn mit dem, was bereits erreicht wurde, will sich Mangelkramer noch lange nicht zufrieden geben. „Ich denke in Unternehmensphasen. Phase eins waren Fundament und Identität. Das haben wir gut erreicht. Jetzt sind wir in der zweiten Phase: Skalierung und Differenzierung.“ Hier wolle man in den kommenden Jahren noch auf 100 bis 150 Mitarbeiter:innen anwachsen, die Premium-Brand ausbauen und das laufende Geschäft mit Managed Services festigen.

Die dritte Phase schließlich betitelt Mangelkramer mit „Expansion und Nachhaltigkeit“. „Das heißt, nachhaltige Profitabilität, ein selbsttragendes Leadership-System und – vielleicht nach den Sternen gegriffen – aber ein signifikanter europäischer Player zu sein“, so der Gründer. Und wie kommt man dorthin? „Man muss immer kritisch sein, immer am Ball bleiben. Permanente Veränderung und Anpassungen sind der Kern.“

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern