20.08.2026
SECURITY

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

Die toothR new media GmbH, ein österreichisches IT-Sicherheitsunternehmen im Wissenspark Urstein bei Salzburg, das unter der Marke IT Wachdienst.com kleine und mittlere Unternehmen berät, veröffentlicht die Android-App TeslaKee. Sie entschärft eigenen Angaben nach zwei dokumentierte Schwachstellen des Bluetooth-Autoschlüssels von Tesla.
/artikel/teslakee-oesterreichischer-sicherheitsforscher-baute-app-um-tesla-schwachstellen-entgegenzuwirken
Tesla
(c) Tesla

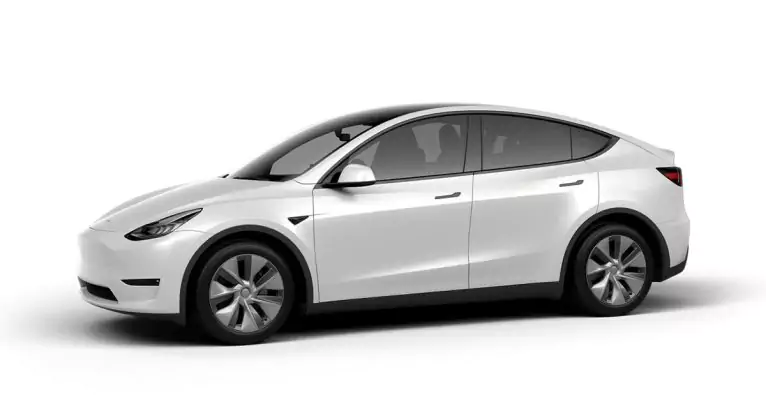
Der österreichische Sicherheitsforscher Martin Herfurt hat bereits vor Jahren eine Sicherheitslücke bei Tesla entdeckt, wie er damals auf der Videoplattform YouTube demonstrierte: Der digitale Autoschlüssel am Smartphone sei zwar bequem, jedoch bei allen Tesla-Fahrzeugen ohne Ultra-Breitband-Technik (UWB) grundsätzlich angreifbar. ToothR new media bzw. IT-Wachdienst.com veröffentlicht nun mit TeslaKee eine Smartphone-App, die dokumentierte Schwachstellen des Bluetooth-PhoneKey-Protokolls entschärfen soll: den Relay-Angriff, der zum Fahrzeugdiebstahl in Sekunden führt, und die sogenannte BlueBait-Attacke, mit der sich Fahrerinnen und Fahrer über gefälschte Fahrzeug-Signale orten lassen — selbst dann, wenn das eigene Auto kilometerweit entfernt steht.

Teslakee-Founder: „App beantwortet jede Authentifizierungsanfrage“

„Tesla-Fahrzeuge entriegeln, sobald sich das gekoppelte Smartphone in Bluetooth-Reichweite meldet. Die eingesetzte Kryptografie ist solide. Die Schwachstelle liegt eine Ebene darüber, in der Logik: Die offizielle App beantwortet jede Authentifizierungsanfrage — bedingungslos, ohne zu prüfen, ob die Situation überhaupt plausibel ist. Genau das macht zwei Angriffe möglich“, beschreibt Herfurt per Aussendung das Tesla-Problem.

Bei einem Relay-Angriff arbeiten zwei Täter mit zwei handelsüblichen Funkmodulen zusammen. Einer folgt Fahrzeughaltern ins Einkaufszentrum, der zweite steht am Auto auf dem Parkplatz. Die Funkstrecke zwischen beiden verlängert die Bluetooth-Reichweite künstlich um beliebige Distanzen. Für das Fahrzeug sieht es so aus, als stünden Besitzer direkt daneben. Das Auto entriegelt, lässt sich starten und wegfahren — während das Handy unberührt in der Jackentasche steckt.

Der Angriff wurde von Herfurt im Rahmen des Projekts TEMPA auf Sicherheitskonferenzen live demonstriert und als Video dokumentiert. Er benötige keine Kenntnis von Passwörtern, keinen Tesla-Account und hinterlasse keine Einbruchsspuren — ein Umstand, der in der Schadensregulierung regelmäßig zu Problemen mit Versicherungen führt, wie der Sicherheitsforscher sagt.

Das Bluetooth-Problem

Neuere Fahrzeuge begegnen diesem Problem mit UWB-Distanzmessung: Das Auto misst hierbei physikalisch, wie weit das Telefon tatsächlich entfernt ist, und ein weitergeleitetes Signal fliegt auf. Diesen Schutz hat die große Mehrheit der Fahrzeuge jedoch nicht. Die weltweite Tesla-Flotte mit Bluetooth-PhoneKey wird derzeit auf rund acht Millionen Fahrzeuge geschätzt. Davon sind jedoch nur etwa 20 Prozent mit UWB ausgestattet.

Der zusätzliche Schutz kam erst mit den jüngsten Modellgenerationen – für rund sechs Millionen Fahrzeuge bleibt Bluetooth damit die Grundlage des Zugangs. Beim Model S und Model X wurde UWB ab 2021 (Palladium) eingeführt, beim Model 3 ab 2024 (Highland) und beim Model Y ab 2025 (Juniper). Betroffen sind damit alle älteren Modelle der jeweiligen Baureihen.

Erschwerend komme hinzu: UWB schütze nur, wenn Fahrzeug und Smartphone die Technik beherrschen. Ein Großteil der verbreiteten Android-Geräte hat, Herfurt zufolge, keinen UWB-Chip. Selbst Besitzer eines neuen Fahrzeugs würden damit still auf die ungeschützte Bluetooth-Ebene zurückfallen.

BlueBait-Attacke

Weniger bekannt, aus Sicht des Datenschutzes aber gravierender, sei ein Angriff, den die Forschung als BlueBait-Attacke bezeichnet — nach dem Köder, mit dem gearbeitet wird: Die offizielle App antwortet auch auf gefälschte Fahrzeuge. Wer einen nachgebauten Tesla-Beacon betreibt — ein Gerät für wenige Euro, wie Herfurt betont — bekommt von jedem vorbeigehenden Tesla-Fahrer eine Antwort des Smartphones. Damit lässt sich zuverlässig feststellen: Diese konkrete Person war zu dieser Uhrzeit an diesem Ort.

„BlueBait funktioniert vollkommen unabhängig davon, wo das Auto steht. Die Halterin muss nicht in der Nähe ihres Fahrzeugs sein — es genügt, dass sie ihr Telefon dabei hat. Mehrere solcher Beacons, verteilt über eine Stadt, ergeben ein Bewegungsprofil“, beschreibt Herfurt diese Gefahr. „Die Anwendungsfälle sind unangenehm konkret: Stalking, häusliche Gewalt und Nachstellung, verdeckte Beobachtung durch Dritte, kommerzielles Kunden-Tracking im Einzelhandel, das Ausspähen von Fahrzeugen als Vorbereitung eines Diebstahls. Betroffene bemerken davon nichts — es gibt keine Anzeige, keinen Hinweis, kein Protokoll.“

Entscheidend dabei ist, dass UWB nicht gegen BlueBait helfe. Die Distanzmessung greife erst, wenn das Fahrzeug die Nähe des Telefons überprüft — sie verhindert den Diebstahl. Die Ortung entstehe jedoch schon eine Stufe davor, allein dadurch, dass das Telefon auf eine Anfrage überhaupt reagiere. Von der Ortbarkeit sind deshalb auch Halterinnen und Halter brandneuer Fahrzeuge mit UWB betroffen. Solange die Entscheidung, ob geantwortet wird, nicht auf dem Telefon selbst getroffen wird, bleibe das Problem bestehen. Hier kommt die App von Herfurt ins Spiel.

Die Idee hinter TeslaKee

Die zentrale Idee hinter TeslaKee besteht nicht darin, die offizielle Tesla-App zu ersetzen, sondern eine ganz konkrete Schwachstelle in Teslas eigener Umsetzung zu schließen: den Bluetooth-basierten digitalen Schlüssel, mit dem sich das Smartphone am Fahrzeug authentifiziert.

Eine Policy-Engine prüft jede Authentifizierungsanfrage gegen einen selbst definierten Regelsatz, bevor eine Antwort erfolgt. Passt der Gerätekontext nicht zu einer plausiblen Annäherung, bleibt die Reaktion aus, das Angreifersignal läuft ins Leere, das Fahrzeug bleibt verschlossen, und auch ein BlueBait-Köder erhält keine verwertbare Antwort. Fahrzeug- und Privatsphärenschutz laufen so über denselben Mechanismus, so der Claim.

Alle internetbasierten Funktionen der Tesla-App, etwa Navigationsziele, Updates, Supercharger-Planung oder der Fernzugriff über hunderte Kilometer, bleiben eigenen Angaben nach unverändert erhalten, da sie über Teslas Server laufen. „Beide Apps sind parallel nutzbar: TeslaKee übernimmt nur den Bluetooth-Nahbereich, in dem die Schwachstellen liegen, und dafür wird der offiziellen App lediglich die Berechtigung „Geräte in der Nähe“ entzogen, ihr Schlüssel bleibt im Fahrzeug hinterlegt“, liest man in der Aussendung.

Kern des Tesla-Schutzes

Den Kern des Tesla-Schutzes bildet ein Baukasten aus zehn konfigurierbaren Kontextregeln (Pflicht- oder optionale Regel mit Quorum), etwa Bewegungserkennung, GPS-Geofence, Abgleich mit dem letzten Parkplatz samt Mobilfunkzellen, bekanntes WLAN, Zeitfenster, Signalstärke, Schrittzähler, barometrische Höhe, Bildschirmstatus und erlaubte Funkzellen. Für Ausnahmen wie Fahrzeugübergabe oder Werkstattbesuch gibt es eine befristete manuelle Übersteuerung (15/30/60 Minuten), und ein Live-Policy-Test zeige jederzeit nachvollziehbar, welche Regel gerade greift.

„Die Verschlüsselung von Tesla ist in Ordnung — das Problem ist, dass das Telefon jede Frage beantwortet, ohne sich zu fragen, wer da eigentlich fragt. Ein Auto, das aufgeht, weil jemand mein Signal aus dem Supermarkt auf den Parkplatz verlängert hat, ist die eine Hälfte. Die andere Hälfte ist, dass ein zwanzig Euro teures Bastelgerät am Straßenrand mitschreiben kann, wann ich vorbeigegangen bin — dafür muss mein Auto nicht einmal in der Nähe sein“ präzisiert Herfurt. „Gegen den Diebstahl hilft UWB tatsächlich, aber nur bei neuen Fahrzeugen mit passendem Telefon. Gegen das Mitschreiben hilft es überhaupt nicht: Das Telefon antwortet dem gefälschten Beacon weiterhin, auch im nagelneuen Auto. Deshalb muss die Entscheidung, ob überhaupt geantwortet wird, auf das Telefon — und genau das macht TeslaKee.“

TeslaKee ist ab sofort für alle Interessierten öffentlich verfügbar — für Android ab Version 10, vorausgesetzt wird ein Gerät mit StrongBox-Sicherheitschip (verbreitet ab Baujahr 2019). Parallel läuft weiterhin ein internes Testprogramm, dessen Rückmeldungen in die Weiterentwicklung einfließen. Kompatibel sind Tesla Model 3, Y, S und X mit Bluetooth-PhoneKey. Für die einmalige Schlüsselanmeldung wird die NFC-Keycard des Fahrzeugs benötigt. An einer TeslaKee-App für das iPhone wird bereits gearbeitet.
Deine ungelesenen Artikel:
29.10.2026

Helferline: Wie nach zehn Jahren Startup-Rollercoaster der große Turnaround gelang

Es ist eine Geschichte, wie sie nur die Startup-Welt schreiben kann: Vor mehr als zehn Jahren gegründet, konnte Helferline über lange Zeit zwar eine ganze Zahl namhafter Referenzen vorweisen, der wirtschaftliche Durchbruch blieb aber aus. Das änderte sich im Laufe der vergangenen Monate drastisch: Vor etwas mehr als einem Jahr stieg Hansi Hansmann als Investor ein. Seitdem holte man Großaufträge vom deutschen Telekom-Riesen O2, von Asus, Starlink uvm. Aktuell befindet sich das Wiener Scaleup auf einem steilen Wachstumskurs und macht mittlerweile monatlich sechsstellige Gewinne.
/artikel/helferline-wie-nach-zehn-jahren-startup-rollercoaster-der-grosse-turnaround-gelang
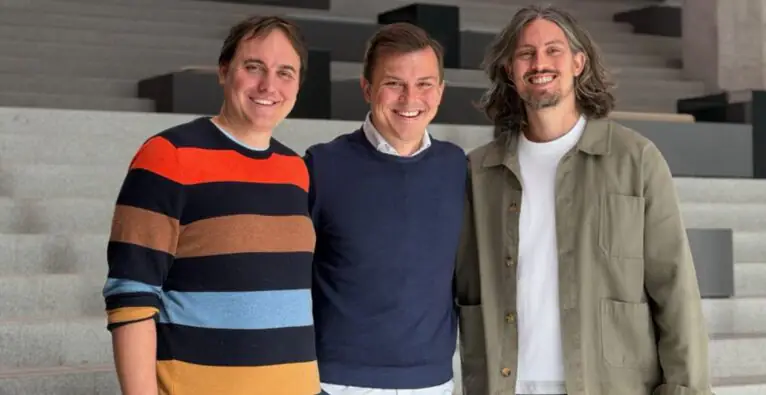
Das Helferline-Führungsteam (vl.) Janko Glavić (CTO) und die beiden Gründer Clemens Schmidgruber (CEO) und Alexander Niederhofer (COO) | (c) Helferline

Wer zuhause technischen Support, etwa mit Internet, TV oder Smartphone braucht, bekommt vom Wiener Startup Helferline innerhalb weniger Stunden eine:n Techniker:in aus seinem flächendeckenden Netzwerk vermittelt. Das ist bereits seit der Gründung vor etwas mehr als zehn Jahren so, in denen mehr als 100.000 Personen das Service nutzten.

Zu diesem B2C-Angebot kam schon bald nach dem Start eine B2B2C-Schiene dazu. Mit A1, Magenta und Drei setzen die drei großen heimischen Mobilfunker ebenso bereits seit Jahren im Service auf Helferline, wie etwa MediaMarkt, Emporia, die Uniqa oder Assa Abloy.

„Wir hatten viele harte Jahre. Jahre, in denen wir uns kein Gehalt ausgezahlt haben“

Doch die betriebswirtschaftliche Realität hinter den großen Namen und beachtlichen Zahlen war über lange Zeit hinweg weniger rosig, wie die beiden Gründer, Clemens Schmidgruber und Alexander Niederhofer, im Gespräch mit brutkasten im Büro im 9. Wiener Bezirk erzählen. „Wir hatten viele harte Jahre. Jahre, in denen wir uns kein Gehalt ausgezahlt haben und in denen wir das Glück hatten, dass auch unsere Mitarbeiter so sehr an die Idee geglaubt haben, dass sie mehrmals längeren Verzögerungen beim Gehalt zugestimmt haben“, sagt Schmidgruber.

„Wir konnten auch nicht, wie andere Tech-Unternehmen, Corona mitnehmen. Auf uns hat sich das negativ ausgewirkt, die Nachfrage nach Vor-Ort-Service ist zurückgegangen“, ergänzt Niederhofer. Und Jahre der Dauerkrise hätten ihre Spuren hinterlassen. „Die Belastung ging bei mir bis zum Burnout. Und irgendwann sind wir an den Punkt gekommen, an dem wir gesagt haben: Wenn es zu Weihnachten immer noch so aussichtslos ist, hören wir auf.“

Das war vor rund zwei Jahren. Mittlerweile schreibt das Unternehmen monatlich sechsstellige Gewinne. Was ist also in der Zwischenzeit passiert?

Eine Reihe von Gamechangern

„Wir haben damals bei einem Event Hansi [Anm. Hansmann] getroffen und sehr offen mit ihm über die schwierige Situation gesprochen. Ihm hat die Idee immer noch gefallen, er hat Potenzial gesehen und meinte, man kann immer noch was machen“, erzählt Schmidgruber. Schließlich stieg das Hansmann Family Office über einen Secondary in das Unternehmen ein. „Wir haben davor oft versucht, Kapital zu raisen, sind aber gescheitert. Die Zahlen haben nie entsprechend ausgesehen, wir hatten kein Hockeystick-Wachstum. Aber Hansi ist jemand, der Chancen erkennt und einfach anpackt, und hatte damit – wie so oft – den richtigen Riecher. Das hat uns den Atem gegeben, doch noch weiterzumachen“, sagt Niederhofer.

Doch das war nicht der einzige Gamechanger für Helferline. „In den letzten Jahren haben alle direkten Konkurrenten in Mitteleuropa aufgegeben bzw. ihr Geschäftsmodell geändert, dadurch mussten alle Firmen mit Bedarf an Vor-Ort-Service zu uns“, so Niederhofer. Und dieser Bedarf bestehe durchaus. „Über Jahre hinweg haben die Anbieter immer mehr auf Plug & Play und do it yourself gesetzt und den Field Service abgebaut. Das hat sich als nicht richtig herausgestellt. Der Bedarf ist weiterhin da – auch in der Telekom-Branche. Auch 2026 kennen sich immer noch nicht alle mit Technik aus“, sagt der Gründer.

O2 wird zum großen Hebel

Und ein Großauftrag in genau diesem Bereich war es schließlich auch, der bei Helferline zum großen Hebel wurde. „Ende vergangenen Jahres haben wir mit einem riesigen Projekt für O2 begonnen. Der Anbieter schenkt jedem Neukunden einen Helferline-Einsatz – und das bei zehntausenden Neukunden im Monat“, erzählt Schmidgruber. Niederhofer ergänzt: „Mit diesem Angebot will O2 sich vom Wettbewerb absetzen und die Nummer 1 im Bereich Kundenzufriedenheit werden.“

Helferline habe die Aktion unter anderem einen Auftritt in deutschlandweiten TV-Spots und indirekte Werbung auf der Titelseite der Bild-Zeitung gebracht. Die Kapazitäten in kurzer Zeit für einen derartigen deutschlandweiten Auftrag auszubauen, sei aber alles andere als einfach gewesen, erzählt Schmidgruber und zeigt auf den „Schlachtplan“, der zur Erinnerung noch immer an der Bürotür im 9. Bezirk hängt: „Wir haben ja ein Freelancer-Modell. Wir mussten innerhalb weniger Wochen hunderte neue Techniker rekrutieren, onboarden und auf die Plattform bringen, um das Projekt abbilden zu können.“

Niederhofer führt aus: „Es war letztlich ein großer Team-Effort: Wir haben jede Menge Growth Hacks genutzt, haben Techniker als Promotoren an technische Unis geschickt, jedes schwarze Brett genutzt, Flyer verteilt und sogar Bierflaschen beklebt.“ Die teuerste Maßnahme sei das Engagement der größten deutschen Tech-Influencer gewesen. „Die haben uns dann auch über Nacht tausende Bewerbungen gebracht“, erklärt Niederhofer.

Doch bei diesem einen Großauftrag sollte es nicht lange bleiben. Gerade als das O2-Projekt in trockenen Tüchern war, sei bereits der nächste gekommen, erzählen die Gründer – und zwar auf ungewöhnliche Weise. „Es kam eine Mail an Alex [Anm. Niederhofer] herein, die auf den ersten Blick extrem nach Spam aussah“, erzählt Schmidgruber. Niederhofer führt aus: „Da schreibt jemand, der meint, er arbeitet bei Starlink und sie suchen jemanden, der die Installation für die Starlink-Satellitenschüsseln in ganz Europa übernimmt.“

Entgegen des ersten Impulses habe man die Mail ernstgenommen. „Wir haben uns gefragt: Ist es realistisch, dass unsere Techniker in Zukunft Sat-Schüsseln installieren, obwohl wir zu dem Zeitpunkt noch niemanden hatten, der das machen konnte? Sollen wir uns das trauen?“, erzählt Schmidgruber. Die beiden haben die Frage mit Ja beantwortet – ohne zu ahnen, was auf sie zukommen wird. Die Kooperation mit dem Musk-Unternehmen war von Anfang an nicht mit den europäischen Kooperationspartnern vergleichbar.

Niederhofer bringt ein Beispiel: „In einem Call wurde kurz darüber gesprochen, ob wir theoretisch die Logistik für Ersatzteile übernehmen könnten und wer unser Logistikpartner sei. Ein paar Tage später ruft mich unser Logistiker aus Deutschland an: Drei LKWs von Starlink stehen vor der Halle und wollen jetzt tonnenweise Hardware ausladen. Ohne jede Vorankündigung. Es gab zu dem Zeitpunkt weder einen Vertrag noch sonst etwas Schriftliches. Wir haben das dann mit den Amerikanern geklärt, die Ware übernommen und ein paar Tage später die erste Installation durchgeführt.“

Kurios sei auch gewesen, wie Helferline zu dem Auftrag kam: „Die amerikanischen Mitarbeiter haben einfach bei Claude eingegeben, welches Unternehmen im DACH-Raum diese Montagen am besten durchführen könne – und Claude hat geantwortet: Helferline“, erzählt Niederhofer. Das Service lief an. „Mittlerweile installieren wir in Deutschland und Österreich vierstellig Starlink-Schüsseln pro Monat – und es könnte bald fünfstellig werden“, sagt Schmidgruber. Und inzwischen installiert man schon erste Starlink-Antennen in Frankreich und den Niederlanden.

„Das war noch lange nicht alles“

Und die Welle an neuen Aufträgen reiße seitdem nicht ab. Weitere, teilweise noch größere Projekte seien bereits in der Pipeline oder unterschrieben und werden gerade vom mittlerweile 40-köpfigen Team umgesetzt. „Wir mussten so viele Hürden überwinden und sind einfach nur dankbar, dass wir jetzt eine so positive und spannende Zeit erleben dürfen“, sagt Niederhofer. Und Schmidgruber verspricht: „Aber das war noch lange nicht alles.“

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken