20.08.2026
SECURITY

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

Die toothR new media GmbH, ein österreichisches IT-Sicherheitsunternehmen im Wissenspark Urstein bei Salzburg, das unter der Marke IT Wachdienst.com kleine und mittlere Unternehmen berät, veröffentlicht die Android-App TeslaKee. Sie entschärft eigenen Angaben nach zwei dokumentierte Schwachstellen des Bluetooth-Autoschlüssels von Tesla.
/artikel/teslakee-oesterreichischer-sicherheitsforscher-baute-app-um-tesla-schwachstellen-entgegenzuwirken
Tesla
(c) Tesla

Der österreichische Sicherheitsforscher Martin Herfurt hat bereits vor Jahren eine Sicherheitslücke bei Tesla entdeckt, wie er damals auf der Videoplattform YouTube demonstrierte: Der digitale Autoschlüssel am Smartphone sei zwar bequem, jedoch bei allen Tesla-Fahrzeugen ohne Ultra-Breitband-Technik (UWB) grundsätzlich angreifbar. ToothR new media bzw. IT-Wachdienst.com veröffentlicht nun mit TeslaKee eine Smartphone-App, die dokumentierte Schwachstellen des Bluetooth-PhoneKey-Protokolls entschärfen soll: den Relay-Angriff, der zum Fahrzeugdiebstahl in Sekunden führt, und die sogenannte BlueBait-Attacke, mit der sich Fahrerinnen und Fahrer über gefälschte Fahrzeug-Signale orten lassen — selbst dann, wenn das eigene Auto kilometerweit entfernt steht.

Teslakee-Founder: „App beantwortet jede Authentifizierungsanfrage“

„Tesla-Fahrzeuge entriegeln, sobald sich das gekoppelte Smartphone in Bluetooth-Reichweite meldet. Die eingesetzte Kryptografie ist solide. Die Schwachstelle liegt eine Ebene darüber, in der Logik: Die offizielle App beantwortet jede Authentifizierungsanfrage — bedingungslos, ohne zu prüfen, ob die Situation überhaupt plausibel ist. Genau das macht zwei Angriffe möglich“, beschreibt Herfurt per Aussendung das Tesla-Problem.

Bei einem Relay-Angriff arbeiten zwei Täter mit zwei handelsüblichen Funkmodulen zusammen. Einer folgt Fahrzeughaltern ins Einkaufszentrum, der zweite steht am Auto auf dem Parkplatz. Die Funkstrecke zwischen beiden verlängert die Bluetooth-Reichweite künstlich um beliebige Distanzen. Für das Fahrzeug sieht es so aus, als stünden Besitzer direkt daneben. Das Auto entriegelt, lässt sich starten und wegfahren — während das Handy unberührt in der Jackentasche steckt.

Der Angriff wurde von Herfurt im Rahmen des Projekts TEMPA auf Sicherheitskonferenzen live demonstriert und als Video dokumentiert. Er benötige keine Kenntnis von Passwörtern, keinen Tesla-Account und hinterlasse keine Einbruchsspuren — ein Umstand, der in der Schadensregulierung regelmäßig zu Problemen mit Versicherungen führt, wie der Sicherheitsforscher sagt.

Das Bluetooth-Problem

Neuere Fahrzeuge begegnen diesem Problem mit UWB-Distanzmessung: Das Auto misst hierbei physikalisch, wie weit das Telefon tatsächlich entfernt ist, und ein weitergeleitetes Signal fliegt auf. Diesen Schutz hat die große Mehrheit der Fahrzeuge jedoch nicht. Die weltweite Tesla-Flotte mit Bluetooth-PhoneKey wird derzeit auf rund acht Millionen Fahrzeuge geschätzt. Davon sind jedoch nur etwa 20 Prozent mit UWB ausgestattet.

Der zusätzliche Schutz kam erst mit den jüngsten Modellgenerationen – für rund sechs Millionen Fahrzeuge bleibt Bluetooth damit die Grundlage des Zugangs. Beim Model S und Model X wurde UWB ab 2021 (Palladium) eingeführt, beim Model 3 ab 2024 (Highland) und beim Model Y ab 2025 (Juniper). Betroffen sind damit alle älteren Modelle der jeweiligen Baureihen.

Erschwerend komme hinzu: UWB schütze nur, wenn Fahrzeug und Smartphone die Technik beherrschen. Ein Großteil der verbreiteten Android-Geräte hat, Herfurt zufolge, keinen UWB-Chip. Selbst Besitzer eines neuen Fahrzeugs würden damit still auf die ungeschützte Bluetooth-Ebene zurückfallen.

BlueBait-Attacke

Weniger bekannt, aus Sicht des Datenschutzes aber gravierender, sei ein Angriff, den die Forschung als BlueBait-Attacke bezeichnet — nach dem Köder, mit dem gearbeitet wird: Die offizielle App antwortet auch auf gefälschte Fahrzeuge. Wer einen nachgebauten Tesla-Beacon betreibt — ein Gerät für wenige Euro, wie Herfurt betont — bekommt von jedem vorbeigehenden Tesla-Fahrer eine Antwort des Smartphones. Damit lässt sich zuverlässig feststellen: Diese konkrete Person war zu dieser Uhrzeit an diesem Ort.

„BlueBait funktioniert vollkommen unabhängig davon, wo das Auto steht. Die Halterin muss nicht in der Nähe ihres Fahrzeugs sein — es genügt, dass sie ihr Telefon dabei hat. Mehrere solcher Beacons, verteilt über eine Stadt, ergeben ein Bewegungsprofil“, beschreibt Herfurt diese Gefahr. „Die Anwendungsfälle sind unangenehm konkret: Stalking, häusliche Gewalt und Nachstellung, verdeckte Beobachtung durch Dritte, kommerzielles Kunden-Tracking im Einzelhandel, das Ausspähen von Fahrzeugen als Vorbereitung eines Diebstahls. Betroffene bemerken davon nichts — es gibt keine Anzeige, keinen Hinweis, kein Protokoll.“

Entscheidend dabei ist, dass UWB nicht gegen BlueBait helfe. Die Distanzmessung greife erst, wenn das Fahrzeug die Nähe des Telefons überprüft — sie verhindert den Diebstahl. Die Ortung entstehe jedoch schon eine Stufe davor, allein dadurch, dass das Telefon auf eine Anfrage überhaupt reagiere. Von der Ortbarkeit sind deshalb auch Halterinnen und Halter brandneuer Fahrzeuge mit UWB betroffen. Solange die Entscheidung, ob geantwortet wird, nicht auf dem Telefon selbst getroffen wird, bleibe das Problem bestehen. Hier kommt die App von Herfurt ins Spiel.

Die Idee hinter TeslaKee

Die zentrale Idee hinter TeslaKee besteht nicht darin, die offizielle Tesla-App zu ersetzen, sondern eine ganz konkrete Schwachstelle in Teslas eigener Umsetzung zu schließen: den Bluetooth-basierten digitalen Schlüssel, mit dem sich das Smartphone am Fahrzeug authentifiziert.

Eine Policy-Engine prüft jede Authentifizierungsanfrage gegen einen selbst definierten Regelsatz, bevor eine Antwort erfolgt. Passt der Gerätekontext nicht zu einer plausiblen Annäherung, bleibt die Reaktion aus, das Angreifersignal läuft ins Leere, das Fahrzeug bleibt verschlossen, und auch ein BlueBait-Köder erhält keine verwertbare Antwort. Fahrzeug- und Privatsphärenschutz laufen so über denselben Mechanismus, so der Claim.

Alle internetbasierten Funktionen der Tesla-App, etwa Navigationsziele, Updates, Supercharger-Planung oder der Fernzugriff über hunderte Kilometer, bleiben eigenen Angaben nach unverändert erhalten, da sie über Teslas Server laufen. „Beide Apps sind parallel nutzbar: TeslaKee übernimmt nur den Bluetooth-Nahbereich, in dem die Schwachstellen liegen, und dafür wird der offiziellen App lediglich die Berechtigung „Geräte in der Nähe“ entzogen, ihr Schlüssel bleibt im Fahrzeug hinterlegt“, liest man in der Aussendung.

Kern des Tesla-Schutzes

Den Kern des Tesla-Schutzes bildet ein Baukasten aus zehn konfigurierbaren Kontextregeln (Pflicht- oder optionale Regel mit Quorum), etwa Bewegungserkennung, GPS-Geofence, Abgleich mit dem letzten Parkplatz samt Mobilfunkzellen, bekanntes WLAN, Zeitfenster, Signalstärke, Schrittzähler, barometrische Höhe, Bildschirmstatus und erlaubte Funkzellen. Für Ausnahmen wie Fahrzeugübergabe oder Werkstattbesuch gibt es eine befristete manuelle Übersteuerung (15/30/60 Minuten), und ein Live-Policy-Test zeige jederzeit nachvollziehbar, welche Regel gerade greift.

„Die Verschlüsselung von Tesla ist in Ordnung — das Problem ist, dass das Telefon jede Frage beantwortet, ohne sich zu fragen, wer da eigentlich fragt. Ein Auto, das aufgeht, weil jemand mein Signal aus dem Supermarkt auf den Parkplatz verlängert hat, ist die eine Hälfte. Die andere Hälfte ist, dass ein zwanzig Euro teures Bastelgerät am Straßenrand mitschreiben kann, wann ich vorbeigegangen bin — dafür muss mein Auto nicht einmal in der Nähe sein“ präzisiert Herfurt. „Gegen den Diebstahl hilft UWB tatsächlich, aber nur bei neuen Fahrzeugen mit passendem Telefon. Gegen das Mitschreiben hilft es überhaupt nicht: Das Telefon antwortet dem gefälschten Beacon weiterhin, auch im nagelneuen Auto. Deshalb muss die Entscheidung, ob überhaupt geantwortet wird, auf das Telefon — und genau das macht TeslaKee.“

TeslaKee ist ab sofort für alle Interessierten öffentlich verfügbar — für Android ab Version 10, vorausgesetzt wird ein Gerät mit StrongBox-Sicherheitschip (verbreitet ab Baujahr 2019). Parallel läuft weiterhin ein internes Testprogramm, dessen Rückmeldungen in die Weiterentwicklung einfließen. Kompatibel sind Tesla Model 3, Y, S und X mit Bluetooth-PhoneKey. Für die einmalige Schlüsselanmeldung wird die NFC-Keycard des Fahrzeugs benötigt. An einer TeslaKee-App für das iPhone wird bereits gearbeitet.

Deine ungelesenen Artikel:
04.09.2026

„Wir haben ein Fähigkeitsproblem, kein Diversitätsproblem“: Warum Europas Sicherheit mehr Frauen braucht

Im Rahmen des European Forum Alpbach luden Natascha Fürst, Geschäftsführerin von Female Founders, und Lisa-Marie Fassl, General Partner bei Fund F ein, um über kritische Infrastruktur und Sicherheitsfragen zu diskutieren. Die Kernaussage: Weibliche Expertise sei kein sanftes „Nice-to-have“, sondern eine geopolitische Notwendigkeit.
/artikel/wir-haben-ein-faehigkeitsproblem-kein-diversitaetsproblem-warum-europas-sicherheit-mehr-frauen-braucht
04.09.2026

„Wir haben ein Fähigkeitsproblem, kein Diversitätsproblem“: Warum Europas Sicherheit mehr Frauen braucht

Im Rahmen des European Forum Alpbach luden Natascha Fürst, Geschäftsführerin von Female Founders, und Lisa-Marie Fassl, General Partner bei Fund F ein, um über kritische Infrastruktur und Sicherheitsfragen zu diskutieren. Die Kernaussage: Weibliche Expertise sei kein sanftes „Nice-to-have“, sondern eine geopolitische Notwendigkeit.
/artikel/wir-haben-ein-faehigkeitsproblem-kein-diversitaetsproblem-warum-europas-sicherheit-mehr-frauen-braucht
Natascha Fürst und Lisa-Marie Fassl © Female Founders

Defence, Security & Resilience waren 2025 laut Dealroom und NATO Innovation Fund der am schnellsten wachsende VC-Sektor Europas, nach KI. 2025 flossen laut PitchBook weltweit rund 49,9 Milliarden US-Dollar in den Sektor, fast doppelt so viel wie im Jahr davor. Europäische Startups aus den Bereichen Defence, Security & Resilience sammelten laut Dealroom und NATO Innovation Fund 2025 insgesamt 8,7 Milliarden US-Dollar ein, ein Allzeithoch. Damit macht Verteidigung mittlerweile 13 Prozent des gesamten europäischen VC-Fundings aus. Vor 2020 waren es noch unter einem Prozent.

Vor diesem Hintergrund stellt sich die Frage, wer in diesem schnell wachsenden Markt eigentlich mitbaut und wer dabei außen vor bleibt. Im Böglerhof luden Natascha Fürst, Geschäftsführerin von Female Founders, und Lisa-Marie Fassl, General Partner bei Fund F, zu einer Session ein, die genau diese Frage stellte. Die Kernthese: Echte europäische Souveränität und der Schutz kritischer Infrastrukturen seien ohne die aktive Führung von Frauen nicht zu erreichen.

Zwei Perspektiven prägten den Abend vor allem für die Startup-Szene: die geopolitische Analyse von Women-in-Defense-Tech-Founderin Eveline Beer und das finanzielle Plädoyer von Fund-F-Investorin Lisa-Marie Fassl. Außerdem diskutierten auf dem hochkarätigen Panel Katharina Rogenhofer (Geschäftsführerin Kontext Institut), Antonella Mei-Pochtler (EFA-Vizepräsidentin), Monika Unterholzner (stellvertretende Generaldirektorin der Wiener Stadtwerke) und Sabine Gromer (Gründerin Magnolia Tree Consulting).

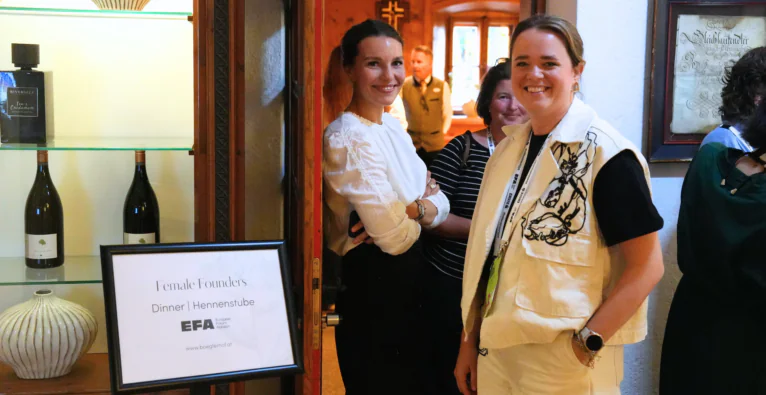
Die Female Founders Veranstaltung im Böglerhof am European Forum Alpbach © Female Founders

Ein strategisches Kapazitätsproblem für Europa

Für Eveline Beer, CEO und Mitgründerin von Women in Defense Tech, ist die mangelnde Einbindung von Frauen in Sicherheits- und Verteidigungsfragen kein moralisches Wohlfühlthema mehr. „Wir neigen dazu, dies als Diversitätsproblem zu bezeichnen. Ich denke, wir müssen anfangen, es als ein Fähigkeitsproblem zu benennen“, stellte Beer klar. Wenn Europa angesichts massiver Fachkräfte- und Innovationslücken die Hälfte seines Talentpools ignoriere, schwäche dies direkt die europäische Handlungsfähigkeit, fügt sie hinzu.

„Es gibt keine Infrastruktur ohne Verteidigung, und es gibt keine Verteidigung ohne Infrastruktur“, sagt Beer. Sicherheit werde heute maßgeblich davon bestimmt, ob Energienetze resilient sind, ob Europa die Kontrolle über seine Daten behält, kritische Komponenten selbst produzieren kann und Zugriff auf Rohstoffe hat. Frauen dürften in diesem Transformationsprozess nicht mehr nur als passive Schutzbedürftige in Krisen verstanden werden. „Frauen müssen diese Systeme bauen, sie finanzieren, sie verwalten und sie leiten“, forderte Beer. Es gehe am Entscheidungstisch letztlich um Macht und demokratische Mitbestimmung.

Startups und Kapitalströme als geopolitischer Hebel

Hier kommt die Schnittstelle zum Risikokapital ins Spiel. Lisa-Marie Fassl machte deutlich, dass Technologieentwicklung die Handschrift ihrer Schöpfer:innen trägt. Werden Frauen vom Aufbau kritischer Technologien ausgeschlossen, profitieren sie auch nicht von deren gesellschaftlichem Nutzen. Hierbei ginge es nicht nur um Gründerinnen, sondern auch um Investorinnen. „Frauen investieren in andere Dinge“, sagt sie. Es ginge Frauen neben finanziellen Faktoren auch um soziale oder ökologische Wertschöpfung. Fassl fordert, Kapitalströme gezielt als strategisches Steuerungselement einzusetzen: „Die Zukunftsszenarien wachsen dort, wo das Geld fließt.“

Als Beispiel aus ihrem eigenen Portfolio, das ausschließlich Startups mit mindestens einer Gründerin umfasst, nennt Fassl das luxemburgisch-britische Startup Uplift360. Das Unternehmen entwickelt ein chemisches Verfahren zum Recycling von Carbonfasern und Kevlar, zwei Materialien, die etwa aus alten Windkraft-Rotorblättern beziehungsweise aus militärischer Schutzausrüstung stammen und in der Rüstungs- und Luftfahrtindustrie stark nachgefragt sind, wie Fassl erläutert. Fund F beteiligte sich Ende 2025 an einer Seed-Runde über 7,4 Millionen Euro für Uplift360, angeführt vom VC-Fonds Extantia und mit weiterer Beteiligung unter anderem des NATO Innovation Fund und von Promus Ventures. Die Investorin beschreibt einen Business Case, der nicht nur ökologisch sinnvoll ist, sondern sich auch als ökonomisch lukrativ erweist.

Natascha Fürst verwies darüber hinaus auf eine Studie der Boston Consulting Group aus dem Jahr 2018. Laut dieser erzielten die untersuchten 350 Startups mit mindestens einer Gründerin über fünf Jahre 78 Cent Umsatz je investiertem Dollar, gegenüber 31 Cent bei Unternehmen ohne weibliche Gründerin. Gleichzeitig erhielten sie im Durchschnitt deutlich weniger Kapital. Fürst argumentiert daraus, dass die aktuell ungleiche Kapitalverteilung auf Gründerteams in Bezug auf Genderdiversität somit ökonomisch schlichtweg unlogisch sei.

Den Tisch verschieben, erweitern und neu bauen

Am Ende der intensiven Debatte im Böglerhof stand Einigkeit in einer Sache: Für einen echten Wandel reiche es nicht mehr aus, auf eine Einladung an die bestehenden Machtzirkel zu hoffen.

Es geht darum, neue Tische zu bauen, bestehende Tische aktiv zu verschieben und international auszuweiten, um strategische Allianzen auf Augenhöhe zu schmieden. Europa könne sich im globalen Ringen um digitale, energetische und militärische Souveränität keine geschlossenen Türen mehr leisten.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken