20.08.2026
SECURITY

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

Die toothR new media GmbH, ein österreichisches IT-Sicherheitsunternehmen im Wissenspark Urstein bei Salzburg, das unter der Marke IT Wachdienst.com kleine und mittlere Unternehmen berät, veröffentlicht die Android-App TeslaKee. Sie entschärft eigenen Angaben nach zwei dokumentierte Schwachstellen des Bluetooth-Autoschlüssels von Tesla.
/artikel/teslakee-oesterreichischer-sicherheitsforscher-baute-app-um-tesla-schwachstellen-entgegenzuwirken
Tesla
(c) Tesla

Der österreichische Sicherheitsforscher Martin Herfurt hat bereits vor Jahren eine Sicherheitslücke bei Tesla entdeckt, wie er damals auf der Videoplattform YouTube demonstrierte: Der digitale Autoschlüssel am Smartphone sei zwar bequem, jedoch bei allen Tesla-Fahrzeugen ohne Ultra-Breitband-Technik (UWB) grundsätzlich angreifbar. ToothR new media bzw. IT-Wachdienst.com veröffentlicht nun mit TeslaKee eine Smartphone-App, die dokumentierte Schwachstellen des Bluetooth-PhoneKey-Protokolls entschärfen soll: den Relay-Angriff, der zum Fahrzeugdiebstahl in Sekunden führt, und die sogenannte BlueBait-Attacke, mit der sich Fahrerinnen und Fahrer über gefälschte Fahrzeug-Signale orten lassen — selbst dann, wenn das eigene Auto kilometerweit entfernt steht.

Teslakee-Founder: „App beantwortet jede Authentifizierungsanfrage“

„Tesla-Fahrzeuge entriegeln, sobald sich das gekoppelte Smartphone in Bluetooth-Reichweite meldet. Die eingesetzte Kryptografie ist solide. Die Schwachstelle liegt eine Ebene darüber, in der Logik: Die offizielle App beantwortet jede Authentifizierungsanfrage — bedingungslos, ohne zu prüfen, ob die Situation überhaupt plausibel ist. Genau das macht zwei Angriffe möglich“, beschreibt Herfurt per Aussendung das Tesla-Problem.

Bei einem Relay-Angriff arbeiten zwei Täter mit zwei handelsüblichen Funkmodulen zusammen. Einer folgt Fahrzeughaltern ins Einkaufszentrum, der zweite steht am Auto auf dem Parkplatz. Die Funkstrecke zwischen beiden verlängert die Bluetooth-Reichweite künstlich um beliebige Distanzen. Für das Fahrzeug sieht es so aus, als stünden Besitzer direkt daneben. Das Auto entriegelt, lässt sich starten und wegfahren — während das Handy unberührt in der Jackentasche steckt.

Der Angriff wurde von Herfurt im Rahmen des Projekts TEMPA auf Sicherheitskonferenzen live demonstriert und als Video dokumentiert. Er benötige keine Kenntnis von Passwörtern, keinen Tesla-Account und hinterlasse keine Einbruchsspuren — ein Umstand, der in der Schadensregulierung regelmäßig zu Problemen mit Versicherungen führt, wie der Sicherheitsforscher sagt.

Das Bluetooth-Problem

Neuere Fahrzeuge begegnen diesem Problem mit UWB-Distanzmessung: Das Auto misst hierbei physikalisch, wie weit das Telefon tatsächlich entfernt ist, und ein weitergeleitetes Signal fliegt auf. Diesen Schutz hat die große Mehrheit der Fahrzeuge jedoch nicht. Die weltweite Tesla-Flotte mit Bluetooth-PhoneKey wird derzeit auf rund acht Millionen Fahrzeuge geschätzt. Davon sind jedoch nur etwa 20 Prozent mit UWB ausgestattet.

Der zusätzliche Schutz kam erst mit den jüngsten Modellgenerationen – für rund sechs Millionen Fahrzeuge bleibt Bluetooth damit die Grundlage des Zugangs. Beim Model S und Model X wurde UWB ab 2021 (Palladium) eingeführt, beim Model 3 ab 2024 (Highland) und beim Model Y ab 2025 (Juniper). Betroffen sind damit alle älteren Modelle der jeweiligen Baureihen.

Erschwerend komme hinzu: UWB schütze nur, wenn Fahrzeug und Smartphone die Technik beherrschen. Ein Großteil der verbreiteten Android-Geräte hat, Herfurt zufolge, keinen UWB-Chip. Selbst Besitzer eines neuen Fahrzeugs würden damit still auf die ungeschützte Bluetooth-Ebene zurückfallen.

BlueBait-Attacke

Weniger bekannt, aus Sicht des Datenschutzes aber gravierender, sei ein Angriff, den die Forschung als BlueBait-Attacke bezeichnet — nach dem Köder, mit dem gearbeitet wird: Die offizielle App antwortet auch auf gefälschte Fahrzeuge. Wer einen nachgebauten Tesla-Beacon betreibt — ein Gerät für wenige Euro, wie Herfurt betont — bekommt von jedem vorbeigehenden Tesla-Fahrer eine Antwort des Smartphones. Damit lässt sich zuverlässig feststellen: Diese konkrete Person war zu dieser Uhrzeit an diesem Ort.

„BlueBait funktioniert vollkommen unabhängig davon, wo das Auto steht. Die Halterin muss nicht in der Nähe ihres Fahrzeugs sein — es genügt, dass sie ihr Telefon dabei hat. Mehrere solcher Beacons, verteilt über eine Stadt, ergeben ein Bewegungsprofil“, beschreibt Herfurt diese Gefahr. „Die Anwendungsfälle sind unangenehm konkret: Stalking, häusliche Gewalt und Nachstellung, verdeckte Beobachtung durch Dritte, kommerzielles Kunden-Tracking im Einzelhandel, das Ausspähen von Fahrzeugen als Vorbereitung eines Diebstahls. Betroffene bemerken davon nichts — es gibt keine Anzeige, keinen Hinweis, kein Protokoll.“

Entscheidend dabei ist, dass UWB nicht gegen BlueBait helfe. Die Distanzmessung greife erst, wenn das Fahrzeug die Nähe des Telefons überprüft — sie verhindert den Diebstahl. Die Ortung entstehe jedoch schon eine Stufe davor, allein dadurch, dass das Telefon auf eine Anfrage überhaupt reagiere. Von der Ortbarkeit sind deshalb auch Halterinnen und Halter brandneuer Fahrzeuge mit UWB betroffen. Solange die Entscheidung, ob geantwortet wird, nicht auf dem Telefon selbst getroffen wird, bleibe das Problem bestehen. Hier kommt die App von Herfurt ins Spiel.

Die Idee hinter TeslaKee

Die zentrale Idee hinter TeslaKee besteht nicht darin, die offizielle Tesla-App zu ersetzen, sondern eine ganz konkrete Schwachstelle in Teslas eigener Umsetzung zu schließen: den Bluetooth-basierten digitalen Schlüssel, mit dem sich das Smartphone am Fahrzeug authentifiziert.

Eine Policy-Engine prüft jede Authentifizierungsanfrage gegen einen selbst definierten Regelsatz, bevor eine Antwort erfolgt. Passt der Gerätekontext nicht zu einer plausiblen Annäherung, bleibt die Reaktion aus, das Angreifersignal läuft ins Leere, das Fahrzeug bleibt verschlossen, und auch ein BlueBait-Köder erhält keine verwertbare Antwort. Fahrzeug- und Privatsphärenschutz laufen so über denselben Mechanismus, so der Claim.

Alle internetbasierten Funktionen der Tesla-App, etwa Navigationsziele, Updates, Supercharger-Planung oder der Fernzugriff über hunderte Kilometer, bleiben eigenen Angaben nach unverändert erhalten, da sie über Teslas Server laufen. „Beide Apps sind parallel nutzbar: TeslaKee übernimmt nur den Bluetooth-Nahbereich, in dem die Schwachstellen liegen, und dafür wird der offiziellen App lediglich die Berechtigung „Geräte in der Nähe“ entzogen, ihr Schlüssel bleibt im Fahrzeug hinterlegt“, liest man in der Aussendung.

Kern des Tesla-Schutzes

Den Kern des Tesla-Schutzes bildet ein Baukasten aus zehn konfigurierbaren Kontextregeln (Pflicht- oder optionale Regel mit Quorum), etwa Bewegungserkennung, GPS-Geofence, Abgleich mit dem letzten Parkplatz samt Mobilfunkzellen, bekanntes WLAN, Zeitfenster, Signalstärke, Schrittzähler, barometrische Höhe, Bildschirmstatus und erlaubte Funkzellen. Für Ausnahmen wie Fahrzeugübergabe oder Werkstattbesuch gibt es eine befristete manuelle Übersteuerung (15/30/60 Minuten), und ein Live-Policy-Test zeige jederzeit nachvollziehbar, welche Regel gerade greift.

„Die Verschlüsselung von Tesla ist in Ordnung — das Problem ist, dass das Telefon jede Frage beantwortet, ohne sich zu fragen, wer da eigentlich fragt. Ein Auto, das aufgeht, weil jemand mein Signal aus dem Supermarkt auf den Parkplatz verlängert hat, ist die eine Hälfte. Die andere Hälfte ist, dass ein zwanzig Euro teures Bastelgerät am Straßenrand mitschreiben kann, wann ich vorbeigegangen bin — dafür muss mein Auto nicht einmal in der Nähe sein“ präzisiert Herfurt. „Gegen den Diebstahl hilft UWB tatsächlich, aber nur bei neuen Fahrzeugen mit passendem Telefon. Gegen das Mitschreiben hilft es überhaupt nicht: Das Telefon antwortet dem gefälschten Beacon weiterhin, auch im nagelneuen Auto. Deshalb muss die Entscheidung, ob überhaupt geantwortet wird, auf das Telefon — und genau das macht TeslaKee.“

TeslaKee ist ab sofort für alle Interessierten öffentlich verfügbar — für Android ab Version 10, vorausgesetzt wird ein Gerät mit StrongBox-Sicherheitschip (verbreitet ab Baujahr 2019). Parallel läuft weiterhin ein internes Testprogramm, dessen Rückmeldungen in die Weiterentwicklung einfließen. Kompatibel sind Tesla Model 3, Y, S und X mit Bluetooth-PhoneKey. Für die einmalige Schlüsselanmeldung wird die NFC-Keycard des Fahrzeugs benötigt. An einer TeslaKee-App für das iPhone wird bereits gearbeitet.
Deine ungelesenen Artikel:
24.09.2026

MPC²: Warum Stahlkonzerne und Chemie-Riesen auf ein steirisches Startup setzen

Das Leobener Startup MPC² will mit seiner portablen Korrosionsprüfung den Weltmarkt erobern und wird dabei auch von der Austria Wirtschaftsservice (aws) unterstützt. Wir sprachen mit Gründer Manuel Prohaska.
/artikel/mpc%c2%b2-warum-stahlkonzerne-und-chemie-riesen-auf-ein-steirisches-startup-setzen
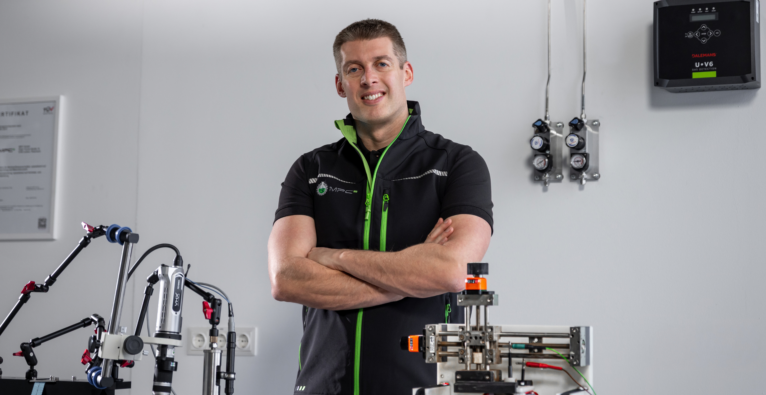
Manuel Prohaska ist Gründer von MPC² | (c) LA-Cinematics / MPC²

Es ist eines dieser Themen, mit denen sich Normalverbraucher:innen im Alltag zwar nicht beschäftigen, die aber letztlich indirekt alle betreffen: Korrosionsprüfung. Oder sehr vereinfacht gesagt: Rohre müssen leckagefrei sein und bleiben, vor allem dort, wo nicht nur sinnbildlich mit Hochdruck gearbeitet wird.

Doch die Überprüfung der Korrosionsbeständigkeit kritischer Komponenten bei bestehenden Anlagen ist mit dem derzeitigen Standard-Prozedere schwierig bis schlicht unmöglich. „Die regelmäßige Korrosionsprüfung ist in manchen Märkten und Anwendungen verpflichtend, kann jedoch verlässlich nur im Labor durchgeführt werden. Dazu müssen Bauteile ausgebaut werden, was teilweise einfach nicht möglich ist. Daher behilft man sich oft mit separaten ‚Qualifizierungsstücken‘, vor allem während der Fertigung der Komponenten. Und dann dauert die Überprüfung im Labor mindestens eine, oftmals bis zu sechs Wochen“, sagt Manuel Prohaska, Gründer des steirischen Startups MPC².

Korrosionsprüfung direkt vor Ort in Stunden statt Wochen

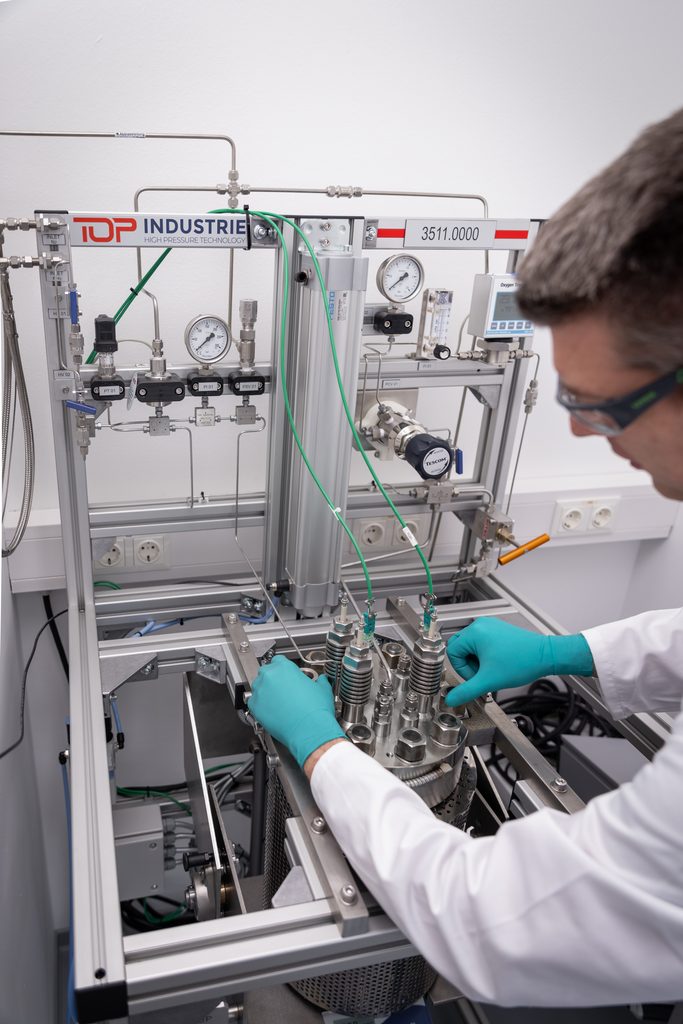
Mit dem patentierten System „Corrosion Ray“ arbeiten er und sein Team an einer Lösung. „Wir versuchen, die Korrosionsprüfung zu revolutionieren, indem wir sie zum Kunden bringen, anstatt der Kunde die Proben zu uns ins Labor“, sagt Prohaska. Mit dem mobilen Gerät lassen sich Rohre und insbesondere deren Schweißnähte ohne Beschädigung direkt vor Ort prüfen. „Wir nutzen dazu elektrochemische Methoden und liefern Ergebnisse, die qualitativ und vor allem quantitativ Laborergebnissen entsprechen“, so der Gründer.

Nicht nur die Überprüfungszeit lasse sich damit von Wochen auf Stunden reduzieren. „Auch der Umweltaspekt ist nicht zu vernachlässigen. Wir sparen mit der Methode im Vergleich zur konventionellen Auslagerungsprüfung 99 Prozent der Energie, brauchen kaum Chemikalien und deutlich weniger Wasser“, sagt Prohaska. Für Kunden sei aber der finanzielle Aspekt am entscheidendsten. „Bei großen Anlagen bedeutet ein Tag Ausfall sechs- bis siebenstellige Einbußen“.

„Wir sind mit unserer Prüfmethodik einfach näher an der Wahrheit“

Prohaska weiß sehr genau, wovon er spricht. In seinen früheren beruflichen Stationen baute der studierte Werkstoff- und Korrosionswissenschaftler nicht nur genau die fachliche Expertise auf, die er jetzt mit MPC² umsetzt. Als Geschäftsführer von Betrieben mit mehreren Hundert Mitarbeiter:innen lernte er auch die betriebswirtschaftliche Seite genau kennen.

(c) LA-Cinematics / MPC²

Aktuell befindet sich „Corrosion Ray“ aber noch im fortgeschrittenen Prototypen-Stadium. Die Technologie dahinter nicht: Schon jetzt setzen mehrere Stahlkonzerne, Komponenten-Hersteller und Chemie-Riesen, die auch die Zielgruppe für das neue System sind, auf die bestehenden Korrosionsprüfungs-Angebote von MPC² – teilweise mit sechsstelligen Auftragseingängen. „Wir haben einen speziellen Prüfstand, mit dem wir unsere Methode auch mit konventionellen Korrosionsprüfungen vergleichen. Wir sind mit unserer Prüfmethodik einfach näher an der Wahrheit, als mit den alten Methoden, die lange dauern und gleichzeitig relativ ungenau sind“, so Prohaska.

Mit Predictive Maintenance auf den Weltmarkt

Momentan ist das Angebot mit diesem Prüfstand noch der lukrativste Geschäftsbereich des Unternehmens. In den kommenden Jahren soll sich das ändern. Bis 2035 will MPC² auf 60 Millionen Euro Jahresumsatz anwachsen. Davon soll „Corrosion Ray“ laut Plan 65 bis 70 Prozent bringen. Technologisch soll dann der Bereich Predictive Maintenance im Zentrum stehen. „Wir können Kunden schon jetzt sehr genau sagen, wo es in ein paar Jahren Probleme beim Material geben wird. Mit den Daten, die wir jetzt dazu sammeln, wollen wir diese Lebensdauer-Vorhersage mit Hilfe von KI künftig noch deutlich präziser machen“, erklärt Prohaska.

Um diese Ziele umzusetzen, will das vierköpfige Team in einem ersten Schritt 600.000 Euro Investment-Kapital aufnehmen, mit dem die Kleinserienfertigung von „Corrosion Ray“ aufgebaut werden soll. „Wir halten schon jetzt Ausschau nach strategischen Investoren. Noch wichtiger werden die, wenn es in einigen Jahren an die große Produktion geht“, sagt der Gründer. Dann sei auch eine größere Kapitalrunde geplant.

aws als größter Fördergeber – „sonst wären wir nicht so weit gekommen“

Bislang finanziert sich das Unternehmen aus den eigenen Umsätzen und aus Förderungen. Dank der hohen Auftragseingänge werden kommendes Jahr die Unternehmenseinnahmen erstmals den Förderbetrag übersteigen. Dennoch sei man noch auf die Fördergelder angewiesen. „Den mit Abstand größten Anteil beim Fördervolumen hatten die Programme aws Preseed und aws Seedfinancing – Deep Tech“, erzählt Prohaska. „Das war extrem wichtig, sonst wären wir nicht so weit gekommen.“ Dabei betont der Gründer auch das Service: „Wenn man etwas gebraucht hat, waren sie immer da.“


Disclaimer: Dieser Artikel ist im Rahmen einer Medienbeauftragung mit der Austria Wirtschaftsservice (aws) entstanden.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Teslakee: Österreichischer Sicherheitsforscher baute App um Tesla-Schwachstellen entgegenzuwirken