11.03.2019

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

Wir haben mit Damian Izdebski, Gründer von techbold, über die Probleme von KMU in Sachen IT-Sicherheit gesprochen und welche Lösung sein Unternehmen dahingehend mit einem eigenen "IT-Gütesiegel" anbieten möchte. Zudem gab uns Izdebski Einblicke in die weiteren Pläne von techbold und seine Probleme mit dem Fachkräftemangel.
/artikel/techbold-interview-it-sicherheit-kmu
techbold
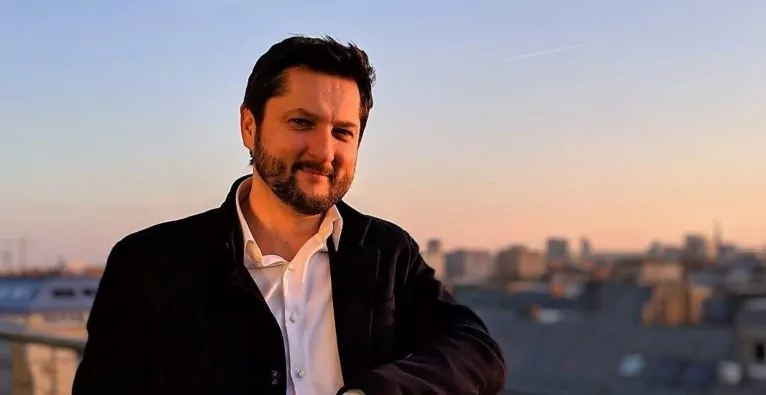
(c) der brutkasten / Martin Pacher: Damian Izdebski gründete techbold im Jahr 2015

Die Wiener IT-Firma techbold hat Anfang des Jahres ein IT-Gütesiegel auf den Markt gebracht, damit Außenstehende erkennen können, ob Unternehmen über geprüfte und sichere IT-Systeme verfügen. Im Rahmen der Überprüfung durch techbold sollen den Unternehmen Schwachstellen aufgezeigt werden. Anschließend wird ein Maßnahmenkatalog erarbeitet, um potenzielle Sicherheitslücken auszubügeln. Wir sprachen mit techbold Gründer Damian Izdebski über den Nutzen des IT-Gütesiegels und die Gründe, warum Unternehmen – insbesondere KMU – oftmals große Schwierigkeiten haben, ihre IT-Sicherheit eigenständig in den Griff zu bekommen.

Was ist der Sinn hinter dem “IT-Gütesiegel” und warum braucht es ein derartiges Siegel?

Das neu geschaffene Gütesiegel von techbold soll die Sicherheit und Qualität von IT-Systemen von Unternehmen für Ausstehende sichtbar machen. In den letzten drei Jahren haben wir beobachtet, dass insbesondere bei KMU die Sicherheit der IT-Systeme deutlich zurückgegangen ist. Meist handelt es sich dabei um Unternehmen in der Größe von zehn bis 70 Mitarbeitern, welche aufgrund von knappen Ressourcen keine eigenen IT-Mitarbeiter beschäftigen. Meist wird das IT-System durch externe Mitarbeiter betreut, die erst dann zum Einsatz kommen, wenn der Hut schon brennt.

Um welche konkreten Schwachstellen handelt es sich dabei?

Seit unserer Gründung haben wir bei Unternehmen hunderte von IT-Checks durchgeführt. Unsere Techniker überprüfen dabei den Zustand der EDV-Anlagen auf etwaige Schwachstellen. Dabei haben wir so einiges gesehen. Das reicht von falsch konfigurierten Firewalls bis hin zum Fehlen von Backup-Systemen.

Viele Unternehmen wissen zudem gar nicht, welche Personen Zugang zu den IT-Systemen haben. Dies geht soweit, dass Mitarbeiter, die bereits vor mehreren Jahren das Unternehmen verlassen haben, noch immer über aktive Zugangsdaten verfügen. 80 Prozent der Unternehmen haben ihre Zugangsdaten nirgends dokumentiert. Auch das Gäste-Wlan ist oftmals ein Einfallstor, das von Unternehmen nicht wirklich überprüft wird.

+++ Umfrage: Österreichs EPU und KMU fehlt Bewusstsein für IT-Sicherheit +++

Woran liegt es, dass insbesondere KMU mit ihrer IT-Security zu kämpfen haben?

Vor zirka zehn Jahren waren bei einem Betrieb mit rund 20 Mitarbeitern die IT-Anlagen und die erforderliche IT-Sicherheit noch überschaubar. Damals hat ein Techniker ausgereicht, um Firewall, den Server, die Backups zu überblicken und diese auf einem halbwegs brauchbaren Level zu halten.

In den letzten Jahren haben die Anforderungen an die IT-Sicherheit stark zugenommen. Mittlerweile sind auch IT-Anlagen von KMU extrem komplex geworden. Es gibt sehr wenige Leute, die den Komplexitätsgrad einer derartigen Anlage in ihrer Ganzheit überblicken können. Dahingehend bedarf es heutzutage Spezialisten, die sich spezifisch nur um die Firewall, die Datensicherung oder den User-Support kümmern. Unternehmen brauchen heutzutage spezielle Techniker mit unterschiedlichen Skills, um ihr System in seiner Ganzheit zu sichern.

„Wir sehen uns nicht als Feuerwehr, die gerufen wird, um Brände zu löschen. Wir sehen uns vielmehr als einen Brandschutzunternehmen.“

KMU werden in Österreich traditionell immer noch von kleinen IT-Dienstleistern betreut. Meistens kommen sie auf Zuruf, um ein bestehendes Problem zu beheben. Das Problem ist, dass sich Unternehmen nicht proaktiv um die Sicherheit kümmern, sondern nur dann reagieren, wenn das System bereits ausgefallen ist. Das Problem ist, dass niemand ganzheitlich die Verantwortung über die Anlage übernimmt. Das hängt natürlich damit zusammen, dass kleinere Betriebe keine eigenen Mitarbeiter abstellen können, die sich alleinig um die IT-Security kümmern.

Wir sehen uns nicht als Feuerwehr, die gerufen wird, um Brände zu löschen. Wir sehen uns vielmehr als einen Brandschutzunternehmen. Unser Konzept ist es, zu reagieren, bevor es zu einem Problem kommt. Wir versuchen, zu überwachen und ein Monitoring zu betreiben.

Wie sieht so eine Überprüfung durch techbold aus?

Die Überprüfung sieht so aus, dass zwei unserer Techniker einen halben Tag vor Ort beim Kunden sind. Dabei erstellen sie einen Momentaufnahme des IT-Systems und führen eine Art Inventur durch. Das heißt, dass alle Geräte, Notebooks, Monitore, aber auch Lizenzen aufgenommen werden. Ziel ist es, dass genau dokumentiert wird, welche Geräte im Einsatz sind, wie alt sie sind und ob sie noch über eine Garantie verfügen.

Zudem wird überprüft, wer über Zugangsberechtigungen verfügt und wie das Backup konzipiert ist. Mit dem Gutachten erhält man eine Dokumentation der IT-Anlage, eine Schwachstellenanalyse, sowie einen Vorschlag für Maßnahmen. Meist ist dies auch der Start für eine längere Zusammenarbeit mit den Kunden, da es nicht nur ausreicht, akute Probleme zu beheben, sondern das IT-System laufend gewartet werden muss.

Was kostet ein derartiges Gütesiegel?

Ein Gütesiegel kostet gar nichts. Die Frage ist eher, was es kostet, die Anlage des Kunden so weit zu bringen, dass wir das Gütesiegel vergeben können. Mit einem Zeitaufwand von ungefähr 20 bis 30 Stunden wird die bestehende IT-Anlage dokumentiert und die Stärken und Schwächen ausgearbeitet und präsentiert.

Bei einem Unternehmen mit rund 20 Mitarbeitern kostet das ungefähr tausend Euro. Je nach Anzahl der Server oder der Komplexität des Systems beläuft sich dies auf bis zu 2000 Euro.

Was muss in der Regel gemacht werden, damit IT-Systeme wieder sicher sind?

Oftmals ist es so, dass IT-Systeme sieben bis neun Jahre alt sind. Einige Sicherheitsthemen können daher nur so gelöst werden, indem man ein ganz neues System aufgesetzt. In der Regel reicht es aber auch aus, Updates durchzuführen und die Konfigurationen anzupassen

Es geht nicht darum, einem Betrieb mit 20 Mitarbeitern eine 100.000 Euro teure Firewall anzubieten. Das wäre auch viel zu übertrieben und gar nicht notwendig. Die Kosten müssen natürlich zwischen Größe und Nutzen des Unternehmens ausbalanciert sein.

Techbold hat im Herbst vergangenen Jahres ein Investment von über 1,3 Millionen Euro an Land ziehen können. Wie wird es 2019 weitergehen?

Es ist jetzt aktuell eine sehr spannende und intensive Zeit für uns. Wir sind seit Sommer letzten Jahres in unserem operativen Geschäft profitabel. Dementsprechend haben wir unsere erste Startup-Phase bereits überstanden. Mittlerweile entwickeln wir uns zu einem mittelständischen Dienstleistungsunternehmen. Inzwischen sind wir 40 Mitarbeiter und machen monatlich aktuell zwischen 500.000 bis 600.000 Euro Umsatz.

Welche aktuellen Herausforderungen hat techbold derzeit zu bewältigen?

Womit wir derzeit wirklich zu kämpfen haben, ist sicherlich der Fachkräftemangel. Ich würde acht bis zehn IT-Techniker sofort einstellen, wenn es diese am Arbeitsmarkt auch gegeben würde. Wir suchen Spezialisten für alle IT-Bereiche – Administration von Servern, Firewalls oder auch für den  Kunden-Support.

Derzeit schlagen wir die etwas andere Strategie ein, um an Fachkräfte zu kommen. Dahingehend versuchen wir kleinere IT-Dienstleister am Wiener Markt zu übernehmen und sind aktuell im Gespräch mit einer Handvoll von Firmen. Dadurch wollen wir nicht nur an neue Kunden kommen, sondern auch an die dringend benötigten Techniker.

+++Auf Jobsuche? Bei der Job-Plattform des brutkasten wirst Du fündig.+++


=> zum Gütesiegel

Videoarchiv: Damian Izdebski, der CEO von techbold, im Live Gespräch

Damian Izdebski, der CEO von techbold, im Live Gespräch über den heurigen Crowdinvesting Rekord auf CONDA, seine Erfahrungen damit und Tipps an die Gründer.

Gepostet von DerBrutkasten am Donnerstag, 6. April 2017
Redaktionstipps
Deine ungelesenen Artikel:
10.11.2026

Bitcoin Austria geht gegen EU-Krypto-Meldepflicht DAC8 vor

Seit Anfang 2026 müssen Krypto-Dienstleister in der EU umfangreiche Kunden- und Transaktionsdaten erfassen. Die neue EU-Richtlinie DAC8 soll Steuerhinterziehung erschweren, sorgt jedoch für Kritik am Datenschutz. In Österreich will der Verein Bitcoin Austria die Meldepflichten nun gerichtlich überprüfen lassen.
/artikel/bitcoin-austria-geht-gegen-eu-krypto-meldepflicht-dac8-vor
10.11.2026

Bitcoin Austria geht gegen EU-Krypto-Meldepflicht DAC8 vor

Seit Anfang 2026 müssen Krypto-Dienstleister in der EU umfangreiche Kunden- und Transaktionsdaten erfassen. Die neue EU-Richtlinie DAC8 soll Steuerhinterziehung erschweren, sorgt jedoch für Kritik am Datenschutz. In Österreich will der Verein Bitcoin Austria die Meldepflichten nun gerichtlich überprüfen lassen.
/artikel/bitcoin-austria-geht-gegen-eu-krypto-meldepflicht-dac8-vor
(c) envato/twinsterphoto

Der Verein Bitcoin Austria geht gegen die neuen EU-Meldepflichten für Kryptowährungen vor. Rechtsanwalt Oliver Völkel brachte dazu im Oktober 2026 als Kunde des Grazer Krypto-Brokers Coinfinity eine Beschwerde bei der österreichischen Datenschutzbehörde ein. Coinfinity unterstützt die Initiative.

Zuvor hatte Völkel die Löschung seiner bei Coinfinity gespeicherten Daten beantragt, die der Broker aufgrund gesetzlicher Verpflichtungen ablehnte. Nun soll geklärt werden, ob die Datenerfassung mit dem Grundrecht auf Datenschutz vereinbar ist.

Was DAC8 für Krypto-Besitzer:innen bedeutet

Die EU-Richtlinie DAC8 erweitert den automatischen Informationsaustausch zwischen Steuerbehörden auf Kryptowährungen. In Österreich gilt seit dem 1. Jänner 2026 das entsprechende Krypto-Meldepflichtgesetz (brutkasten berichtete).

Seither müssen Krypto-Dienstleister personenbezogene Daten wie Name, Adresse und Steueridentifikationsnummer sowie Käufe, Verkäufe, Tauschgeschäfte und Übertragungen auf selbstverwahrte Wallets erfassen. An die Finanzbehörden werden neben den Kundendaten insbesondere aggregierte Jahressummen je Kryptowert übermittelt. Die ersten Meldungen für 2026 müssen in Österreich bis zum 31. Juli 2027 erfolgen.

Damit will die EU Steuerhinterziehung bekämpfen und den Informationsaustausch zwischen Finanzbehörden verbessern.

Kritik an umfangreicher Datensammlung

„Der Zweck von DAC8 ist an sich etwas Löbliches“, sagt Völkel. Die Initiative kritisiert jedoch den Umfang der Datenerfassung, insbesondere bei Übertragungen auf eigene Wallets. Diese lösen für sich genommen keinen steuerpflichtigen Gewinn aus, müssen aber gemeldet werden.

„Es ist so, wie wenn man den Banken vorschreiben würde, sie sollen jetzt melden, wie viel Bargeld eine Person im Jahr behoben hat“, erklärt Völkel.

Zudem könnten die Jahressummen die tatsächlichen Bestände verzerrt darstellen. Werden dieselben Bitcoin mehrfach auf eine eigene Wallet übertragen, fließen sie wiederholt in die Gesamtsumme ein. „Diese Aufsummierung sagt am Ende des Tages nichts aus“, kritisiert Völkel.

Eine österreichische Besonderheit ist zudem, dass Anbieter Daten auch für letztlich nicht meldepflichtige Kund:innen erfassen müssen. In Deutschland und den Niederlanden sind die entsprechenden Pflichten enger gefasst. Bitcoin Austria fordert daher unter anderem, Wallet-Übertragungen von der Meldepflicht auszunehmen und Speicherfristen zu verkürzen.

Datenlecks könnten Krypto-Besitzer:innen gefährden

Bitcoin Austria warnt außerdem vor Sicherheitsrisiken durch mögliche Datenlecks. Informationen über Krypto-Vermögen könnten Kriminellen helfen, gezielt Opfer für Erpressungen auszuwählen. Völkel verweist dabei auf das besondere Risiko selbstverwahrter Kryptowährungen: Während sich betrügerische Banküberweisungen unter Umständen rückgängig machen lassen, ist das bei Kryptowährungen in Selbstverwahrung in der Regel nicht möglich. „Das ist einfach ein ganz anderes Gefahrenpotenzial“, sagt er.

Laut der französischen Gendarmerie kam es in Frankreich seit Anfang 2025 durchschnittlich alle zwei bis drei Tage zu einem Vorfall im Zusammenhang mit Krypto-Besitz, darunter Entführungen und Geiselnahmen. Die Behörde bringt solche Angriffe unter anderem mit früheren Datenlecks in Verbindung. Ein direkter Zusammenhang mit DAC8 besteht nicht.

Auch in Frankreich wird DAC8 angefochten

Bereits im Februar 2026 brachte der Krypto-Anbieter Bull Bitcoin in Frankreich eine Beschwerde gegen die nationale Umsetzung von DAC8 ein. Eine Entscheidung steht bislang aus.

In Österreich rechnet Völkel zunächst mit einer Abweisung durch die Datenschutzbehörde. Anschließend will er den Rechtsweg über das Bundesverwaltungsgericht bis zum Verfassungsgerichtshof (VfGH) fortsetzen. „Ich rechne damit, dass sich der VfGH diese Überlegungen zumindest ernsthaft anschauen wird“, sagt er.

Langfristig hofft die Initiative auf eine Prüfung durch den EuGH. Als Vergleich nennt er die 2014 vom Europäischen Gerichtshof (EuGH) aufgehobene EU-Richtlinie zur Vorratsdatenspeicherung. „Die Grundrechtswidrigkeit steckt nicht nur im österreichischen Umsetzungsgesetz, sondern eigentlich in der EU-Grundlage“, argumentiert Völkel. Ein österreichisches Gericht könnte dem EuGH die Frage vorlegen, ob die Meldepflichten mit den EU-Grundrechten vereinbar sind.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“