11.03.2019

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

Wir haben mit Damian Izdebski, Gründer von techbold, über die Probleme von KMU in Sachen IT-Sicherheit gesprochen und welche Lösung sein Unternehmen dahingehend mit einem eigenen "IT-Gütesiegel" anbieten möchte. Zudem gab uns Izdebski Einblicke in die weiteren Pläne von techbold und seine Probleme mit dem Fachkräftemangel.
/artikel/techbold-interview-it-sicherheit-kmu
techbold
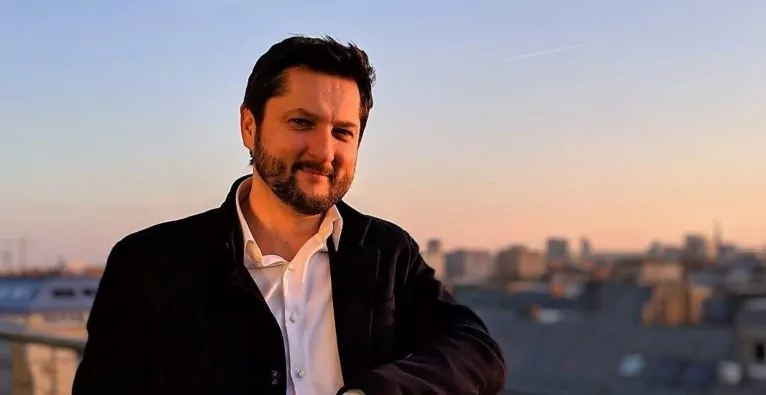
(c) der brutkasten / Martin Pacher: Damian Izdebski gründete techbold im Jahr 2015

Die Wiener IT-Firma techbold hat Anfang des Jahres ein IT-Gütesiegel auf den Markt gebracht, damit Außenstehende erkennen können, ob Unternehmen über geprüfte und sichere IT-Systeme verfügen. Im Rahmen der Überprüfung durch techbold sollen den Unternehmen Schwachstellen aufgezeigt werden. Anschließend wird ein Maßnahmenkatalog erarbeitet, um potenzielle Sicherheitslücken auszubügeln. Wir sprachen mit techbold Gründer Damian Izdebski über den Nutzen des IT-Gütesiegels und die Gründe, warum Unternehmen – insbesondere KMU – oftmals große Schwierigkeiten haben, ihre IT-Sicherheit eigenständig in den Griff zu bekommen.

Was ist der Sinn hinter dem “IT-Gütesiegel” und warum braucht es ein derartiges Siegel?

Das neu geschaffene Gütesiegel von techbold soll die Sicherheit und Qualität von IT-Systemen von Unternehmen für Ausstehende sichtbar machen. In den letzten drei Jahren haben wir beobachtet, dass insbesondere bei KMU die Sicherheit der IT-Systeme deutlich zurückgegangen ist. Meist handelt es sich dabei um Unternehmen in der Größe von zehn bis 70 Mitarbeitern, welche aufgrund von knappen Ressourcen keine eigenen IT-Mitarbeiter beschäftigen. Meist wird das IT-System durch externe Mitarbeiter betreut, die erst dann zum Einsatz kommen, wenn der Hut schon brennt.

Um welche konkreten Schwachstellen handelt es sich dabei?

Seit unserer Gründung haben wir bei Unternehmen hunderte von IT-Checks durchgeführt. Unsere Techniker überprüfen dabei den Zustand der EDV-Anlagen auf etwaige Schwachstellen. Dabei haben wir so einiges gesehen. Das reicht von falsch konfigurierten Firewalls bis hin zum Fehlen von Backup-Systemen.

Viele Unternehmen wissen zudem gar nicht, welche Personen Zugang zu den IT-Systemen haben. Dies geht soweit, dass Mitarbeiter, die bereits vor mehreren Jahren das Unternehmen verlassen haben, noch immer über aktive Zugangsdaten verfügen. 80 Prozent der Unternehmen haben ihre Zugangsdaten nirgends dokumentiert. Auch das Gäste-Wlan ist oftmals ein Einfallstor, das von Unternehmen nicht wirklich überprüft wird.

+++ Umfrage: Österreichs EPU und KMU fehlt Bewusstsein für IT-Sicherheit +++

Woran liegt es, dass insbesondere KMU mit ihrer IT-Security zu kämpfen haben?

Vor zirka zehn Jahren waren bei einem Betrieb mit rund 20 Mitarbeitern die IT-Anlagen und die erforderliche IT-Sicherheit noch überschaubar. Damals hat ein Techniker ausgereicht, um Firewall, den Server, die Backups zu überblicken und diese auf einem halbwegs brauchbaren Level zu halten.

In den letzten Jahren haben die Anforderungen an die IT-Sicherheit stark zugenommen. Mittlerweile sind auch IT-Anlagen von KMU extrem komplex geworden. Es gibt sehr wenige Leute, die den Komplexitätsgrad einer derartigen Anlage in ihrer Ganzheit überblicken können. Dahingehend bedarf es heutzutage Spezialisten, die sich spezifisch nur um die Firewall, die Datensicherung oder den User-Support kümmern. Unternehmen brauchen heutzutage spezielle Techniker mit unterschiedlichen Skills, um ihr System in seiner Ganzheit zu sichern.

„Wir sehen uns nicht als Feuerwehr, die gerufen wird, um Brände zu löschen. Wir sehen uns vielmehr als einen Brandschutzunternehmen.“

KMU werden in Österreich traditionell immer noch von kleinen IT-Dienstleistern betreut. Meistens kommen sie auf Zuruf, um ein bestehendes Problem zu beheben. Das Problem ist, dass sich Unternehmen nicht proaktiv um die Sicherheit kümmern, sondern nur dann reagieren, wenn das System bereits ausgefallen ist. Das Problem ist, dass niemand ganzheitlich die Verantwortung über die Anlage übernimmt. Das hängt natürlich damit zusammen, dass kleinere Betriebe keine eigenen Mitarbeiter abstellen können, die sich alleinig um die IT-Security kümmern.

Wir sehen uns nicht als Feuerwehr, die gerufen wird, um Brände zu löschen. Wir sehen uns vielmehr als einen Brandschutzunternehmen. Unser Konzept ist es, zu reagieren, bevor es zu einem Problem kommt. Wir versuchen, zu überwachen und ein Monitoring zu betreiben.

Wie sieht so eine Überprüfung durch techbold aus?

Die Überprüfung sieht so aus, dass zwei unserer Techniker einen halben Tag vor Ort beim Kunden sind. Dabei erstellen sie einen Momentaufnahme des IT-Systems und führen eine Art Inventur durch. Das heißt, dass alle Geräte, Notebooks, Monitore, aber auch Lizenzen aufgenommen werden. Ziel ist es, dass genau dokumentiert wird, welche Geräte im Einsatz sind, wie alt sie sind und ob sie noch über eine Garantie verfügen.

Zudem wird überprüft, wer über Zugangsberechtigungen verfügt und wie das Backup konzipiert ist. Mit dem Gutachten erhält man eine Dokumentation der IT-Anlage, eine Schwachstellenanalyse, sowie einen Vorschlag für Maßnahmen. Meist ist dies auch der Start für eine längere Zusammenarbeit mit den Kunden, da es nicht nur ausreicht, akute Probleme zu beheben, sondern das IT-System laufend gewartet werden muss.

Was kostet ein derartiges Gütesiegel?

Ein Gütesiegel kostet gar nichts. Die Frage ist eher, was es kostet, die Anlage des Kunden so weit zu bringen, dass wir das Gütesiegel vergeben können. Mit einem Zeitaufwand von ungefähr 20 bis 30 Stunden wird die bestehende IT-Anlage dokumentiert und die Stärken und Schwächen ausgearbeitet und präsentiert.

Bei einem Unternehmen mit rund 20 Mitarbeitern kostet das ungefähr tausend Euro. Je nach Anzahl der Server oder der Komplexität des Systems beläuft sich dies auf bis zu 2000 Euro.

Was muss in der Regel gemacht werden, damit IT-Systeme wieder sicher sind?

Oftmals ist es so, dass IT-Systeme sieben bis neun Jahre alt sind. Einige Sicherheitsthemen können daher nur so gelöst werden, indem man ein ganz neues System aufgesetzt. In der Regel reicht es aber auch aus, Updates durchzuführen und die Konfigurationen anzupassen

Es geht nicht darum, einem Betrieb mit 20 Mitarbeitern eine 100.000 Euro teure Firewall anzubieten. Das wäre auch viel zu übertrieben und gar nicht notwendig. Die Kosten müssen natürlich zwischen Größe und Nutzen des Unternehmens ausbalanciert sein.

Techbold hat im Herbst vergangenen Jahres ein Investment von über 1,3 Millionen Euro an Land ziehen können. Wie wird es 2019 weitergehen?

Es ist jetzt aktuell eine sehr spannende und intensive Zeit für uns. Wir sind seit Sommer letzten Jahres in unserem operativen Geschäft profitabel. Dementsprechend haben wir unsere erste Startup-Phase bereits überstanden. Mittlerweile entwickeln wir uns zu einem mittelständischen Dienstleistungsunternehmen. Inzwischen sind wir 40 Mitarbeiter und machen monatlich aktuell zwischen 500.000 bis 600.000 Euro Umsatz.

Welche aktuellen Herausforderungen hat techbold derzeit zu bewältigen?

Womit wir derzeit wirklich zu kämpfen haben, ist sicherlich der Fachkräftemangel. Ich würde acht bis zehn IT-Techniker sofort einstellen, wenn es diese am Arbeitsmarkt auch gegeben würde. Wir suchen Spezialisten für alle IT-Bereiche – Administration von Servern, Firewalls oder auch für den  Kunden-Support.

Derzeit schlagen wir die etwas andere Strategie ein, um an Fachkräfte zu kommen. Dahingehend versuchen wir kleinere IT-Dienstleister am Wiener Markt zu übernehmen und sind aktuell im Gespräch mit einer Handvoll von Firmen. Dadurch wollen wir nicht nur an neue Kunden kommen, sondern auch an die dringend benötigten Techniker.

+++Auf Jobsuche? Bei der Job-Plattform des brutkasten wirst Du fündig.+++


=> zum Gütesiegel

Videoarchiv: Damian Izdebski, der CEO von techbold, im Live Gespräch

Damian Izdebski, der CEO von techbold, im Live Gespräch über den heurigen Crowdinvesting Rekord auf CONDA, seine Erfahrungen damit und Tipps an die Gründer.

Gepostet von DerBrutkasten am Donnerstag, 6. April 2017
Redaktionstipps
Deine ungelesenen Artikel:
09.11.2026

Vergaberecht: Experte Martin Schiefer fordert höhere EU-Schwellenwerte für „Made in Europe“

Die EU-Kommission will das Vergaberecht zu einer Verordnung zusammenführen, wirksam wird das nach Einschätzung von Vergaberechtsexperte Martin Schiefer frühestens 2030. Er fordert deutlich höhere Schwellenwerte für europaweite Ausschreibungen: 15 Millionen Euro im Bau statt bisher 5,4 Millionen. Bei einem Hintergrundgespräch von CEOs for Future ging es auch um das Ende des Billigstbieterprinzips und die Spielräume, die Österreich schon heute hat.
/artikel/vergaberecht-eu-schwellenwerte-made-in-europe
09.11.2026

Vergaberecht: Experte Martin Schiefer fordert höhere EU-Schwellenwerte für „Made in Europe“

Die EU-Kommission will das Vergaberecht zu einer Verordnung zusammenführen, wirksam wird das nach Einschätzung von Vergaberechtsexperte Martin Schiefer frühestens 2030. Er fordert deutlich höhere Schwellenwerte für europaweite Ausschreibungen: 15 Millionen Euro im Bau statt bisher 5,4 Millionen. Bei einem Hintergrundgespräch von CEOs for Future ging es auch um das Ende des Billigstbieterprinzips und die Spielräume, die Österreich schon heute hat.
/artikel/vergaberecht-eu-schwellenwerte-made-in-europe
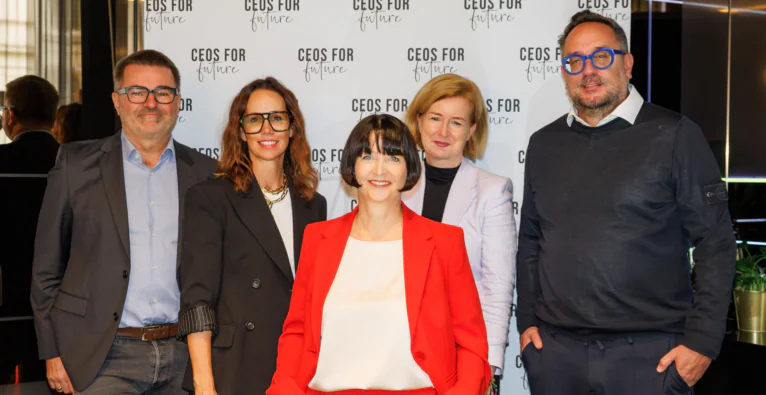
(v.l.n.r.): Klaus Petraschka, geschäftsführender Gesellschafter von KPPK Ziviltechniker | Caroline Palfy, Baumeisterin und Geschäftsführerin von Loud4Planet Development | Renate Meßner, CEO von SynerGIS | Birgit Kraft-Kinz, stellvertretende Obfrau von CEOs FOR FUTURE GmbH | Martin Schiefer, Gründer und Partner von Schiefer Rechtsanwälte Fotocredit: CEOs FOR FUTURE / Martin Hron

Rund 67 Milliarden Euro gibt die öffentliche Hand in Österreich laut einer Analyse des Supply Chain Intelligence Institute Austria (ASCII) jährlich für Produkte und Dienstleistungen aus. Seit die Bundesregierung am 14. Oktober gemeinsam mit staatsnahen Unternehmen wie ÖBB, APG, Post und Verbund die „Made in Europe“-Deklaration unterzeichnet hat, sollen bei der Vergabe europäische Wertschöpfung, Versorgungssicherheit, Qualität und Lebenszykluskosten stärker zählen. Bis Jahresende soll ein Aktionsplan für strategische Beschaffung vorliegen.

Parallel dazu läuft in Brüssel die größte Reform des Vergaberechts seit Jahrzehnten. Wie beides zusammenpasst, war Thema eines Hintergrundgesprächs der Plattform CEOs for Future mit Schiefer Rechtsanwälte, KPPK Ziviltechniker, SynerGIS und Loud4Planet Development am 22. Oktober.

Aus drei Richtlinien wird eine Verordnung

Am 9. September 2026 hat die Europäische Kommission ihren Vorschlag für einen „Public Procurement Act“ vorgelegt. Die drei bestehenden Vergaberichtlinien sollen durch eine unmittelbar geltende Verordnung ersetzt werden, mit einfacheren Verfahren, einem gemeinsamen digitalen Vergabe-Ökosystem, dem Bestangebotsprinzip als Standard und einer stärkeren Ausrichtung auf Innovation, Nachhaltigkeit und Resilienz. Die Verordnung soll zwei Jahre nach ihrem Inkrafttreten gelten.

Martin Schiefer, Gründer und Partner von Schiefer Rechtsanwälte, hält die inhaltliche Richtung des Vorschlags für richtig, beim Zeitplan ist er skeptisch. Die Kommission wolle das Verfahren bis Ende 2027 abschließen, das sei sehr optimistisch gedacht. Mit der zweijährigen Übergangsfrist rechnet er frühestens 2030 mit neuen europäischen Regeln, und selbst das hält er für unsicher: Der Vorschlag sehe einen europäischen Datenraum für Beschaffung und einen zentralen elektronischen Eignungsnachweis vor, bei dem offen sei, wer die Verantwortung für die Aktualität der Daten trage. Das sei in dieser Zeit kaum umsetzbar.

Schwellenwerte seit 1995 nicht angepasst

Der zentrale Streitpunkt aus Schiefers Sicht sind die Schwellenwerte, ab denen europaweit ausgeschrieben werden muss. Sie liegen seit 1. Jänner 2026 EU-weit bei 5.404.000 Euro für Bauaufträge und 216.000 Euro für Liefer- und Dienstleistungsaufträge von Ländern, Gemeinden und den meisten anderen öffentlichen Auftraggebern, für Bundesstellen sind es 140.000 Euro. Zwar werden die Werte alle zwei Jahre an Wechselkurse angepasst, eine Anpassung an die Inflation gab es aber nie. Faktisch seien sie seit 1995 nicht indexiert worden, so Schiefer. Die Folge sei Aufwand ohne Nutzen: Bauprojekte im einstelligen Millionenbereich würden mit großem Aufwand europaweit ausgeschrieben, am Ende böten fast nur österreichische Unternehmen an.

Schiefer fordert deshalb eine Anhebung auf 15 Millionen Euro im Bau und mindestens vier bis fünf Millionen Euro bei Liefer- und Dienstleistungen. Die Kommission lehne das bisher ab und verweise auf das Government Procurement Agreement (GPA) der Welthandelsorganisation, in dem die Schwellenwerte festgelegt sind. Schiefer will das Thema trotzdem in die Verhandlungen bringen und sieht darin eine Tauschmasse: Die Mitgliedstaaten könnten der Verordnung zustimmen und im Gegenzug höhere Schwellenwerte erhalten.

Nicht auf Brüssel warten

Regionale Wertschöpfung lasse sich schon heute über nationale Spielräume steuern, auf die europäische Initiative müsse niemand warten, ist Schiefer überzeugt. „Als Pioniere der Buy-European-Bewegung arbeiten wir seit Jahren auf diesen Moment hin. Vergaberecht ist Zukunftsrecht. Schon heute erleichtern Losvergaben KMU den Zugang, das Bestbieterprinzip berücksichtigt Qualität und Wertschöpfung vor Ort“, sagt Schiefer. Als Beispiele nennt er den 2026 mit seiner Kanzlei erarbeiteten Vergabeleitfaden der WKO Steiermark und den Leitfaden „Rot-Weiß-Rote Vergaben“ der Gewerkschaft BAU-HOLZ (GBH).

Zugleich warnt Schiefer vor Überdehnung: „Made in Europe“ dürfe nicht die Wettbewerbsfähigkeit kosten. Bei Rohstoffen, seltenen Erden und KI spiele Europa derzeit keine relevante Rolle, und Photovoltaik aus China brauche man für die Klimawandelanpassung. Es gelte, eine Balance zwischen Wettbewerbsfähigkeit und Resilienz zu halten.

Das Ende des Billigstbieters

Einig war sich die Runde, dass der reine Preisfokus der öffentlichen Hand teuer kommt. Gebäude müssten über ihre Lebensdauer von mehreren Jahrzehnten gerechnet werden, nicht über eine Legislaturperiode, so Schiefer. Viele Beschaffer hätten Angst vor dem Rechnungshof, weil sich ein Preis leichter rechtfertigen lasse als ein Preis plus Qualität.

Caroline Palfy, Baumeisterin und Geschäftsführerin von Loud4Planet Development, sieht das ähnlich: „Das muss sich lohnen: Bei öffentlichen Vergaben soll der Bestbieter zum Zug kommen, nicht der Billigstbieter. Dafür braucht es bundesweit einheitliche, transparente und verbindliche Maßstäbe.“

Wie hoch der Aufwand für kleine Anbieter ist, zeigt die Planungsbranche: Bei offenen Verfahren investieren oft 30 bis 40 Architektur- und Ingenieurteams mehrere tausend Stunden. „Gezielte Direktvergaben entlasten Planungsbüros spürbar“, erklärt Klaus Petraschka, geschäftsführender Gesellschafter von KPPK Ziviltechniker. Renate Messner, CEO von SynerGIS, sieht in Daten den Schlüssel, um Herkunft und Lebenszykluskosten bewertbar zu machen: „Auch im Vergabeverfahren wird Datenqualität zunehmend zum echten Wettbewerbsfaktor.“

Für CEOs for Future ist der angekündigte Aktionsplan die Gelegenheit, das Bekenntnis der Deklaration in konkrete Vergaben zu übersetzen. „Rund 67 Milliarden Euro an öffentlichen Aufträgen sind ein starker Hebel für den Neubau. Als starke Stimme aus der Wirtschaft wollen wir ihn nutzen – für einen fossilfreien, ressourcenschonenden und erfolgreichen Standort. Unser Credo: Gemeinsam ins Tun kommen!“, sagt Birgit Kraft-Kinz, stellvertretende Obfrau der Plattform.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

techbold: „Die IT-Sicherheit bei KMU ist deutlich zurückgegangen“