27.05.2026
CYBERSECURITY

Schwache Glieder im IT-Ökosystem der Unternehmen als Einladung für Cyber-Attacken

Der jüngste KI-Betrugsfall rund um das niederösterreichische Startup poptop zeigt, wie professionell und erfolgreich Cyberkriminelle inzwischen vorgehen. Eine aktuelle KPMG-Studie bestätigt den Trend: Angriffe werden nicht nur häufiger, sondern durch den Einsatz von KI auch deutlich raffinierter – und stellen Unternehmen zunehmend vor neue Sicherheitsrisiken.
/artikel/schwache-glieder-im-it-oekosystem-der-unternehmen-als-einladung-fuer-cyber-attacken
Cyber-Attacken, Cybersecurity, KI-Scam
© KPMG/Eva Kelety - (v.l.) Andreas Tomek, Michael Höllerer und Robert Lamprecht.

Cyberangriffe auf heimische Unternehmen sind in den vergangenen zwölf Monaten – auch wenn diese bereits auf hohem Niveau waren – noch einmal mehr geworden. 25 Prozent der Befragten in einer aktuellen KPMG-Studie sagen, dass Cyberangriffe auf ihr Unternehmen stark bzw. eher zugenommen haben. Jeder achte registrierte Cyberangriff war dabei erfolgreich und überwand die Sicherheitsbarrieren der Unternehmen. Der Trend, der sich abzeichnet: Cyberangriffe werden effizienter, nicht harmloser. Heute dominieren unauffällige und mit KI strategisch orchestrierte Angriffe das Bild.

Diese Erkenntnisse aus der KPMG-Studie lassen sich mit einem konkreten Beispiel der jüngsten Vergangenheit gut belegen und zeigen, wie gefährlich Unachtsamkeit in so einem Fall sein kann.

Niederösterreichisches Startup als jüngstes Beispiel

Letzte Woche wurde – wie brutkasten berichtete – das NÖ-Kindermöbel-Startup poptop Opfer eines KI-Scams. Und überwies 41.000 Euro an eine dubiose US-Firma. Dabei wurden interne Zahlungsfreigaben per KI-generierter Mail täuschend echt imitiert. Man konnte den überwiesenen Betrag mithilfe der Bank zurückbekommen.

Doch KI- und Cyberangriffe kommen nicht nur über E-Mail, wie die Untersuchung weiter ausweist.

Die Top-Angriffsarten sind in diesem Jahr Malware über E-Mail-Anhänge (von 78 Prozent der Unternehmen berichtet), (Spear-)Phishing über Links (69 Prozent), die Ausnutzung von Hardware-/Software-Schwachstellen (58 Prozent), Business-E-Mail-Compromise, also CEO-/CFO-Fraud (57 Prozent), sowie Scam-Anrufe (52 Prozent).

Abgenommen haben im Vergleich zum Vorjahr Denial-of-Service-Attacken, Scam-Anrufe und (Spear-)Phishing-Angriffe. Gestiegen sind unter anderem die Umgehung der Multifaktor-Authentifizierung (MFA) sowie Angriffe gegen Industriesteuerungsanlagen (OT).

Neu hinzugekommen ist das Ausnutzen von Hardware-/Software-Schwachstellen, was verdeutlicht, dass KI die Art der Angriffe in den letzten zwölf Monaten wesentlich verändert hat.

  • Die Hälfte aller Angriffe (50 Prozent) lässt sich auf organisierte Kriminalität zurückführen.
  • Jeder zehnte Angriff wird von staatlich unterstützten Akteuren ausgeführt.
  • Jedes vierte von Ransomware betroffene Unternehmen gibt an, die Lösegeldforderungen bezahlt zu haben.
  • In 40 Prozent der Angriffsfälle war ineffektives Patch-Management das Einfallstor.

Künstliche Intelligenz verändert die Spielregeln

„Wir stehen mit KI an einem Wendepunkt und bewegen uns weg von einer Welt, die auf klaren Regeln, bekannten Mustern und nachvollziehbaren Reaktionen basiert, hin zu Systemen, die Entscheidungen zunehmend autonom treffen und die wir nicht immer vollständig nachvollziehen können. Die zentrale Frage ist daher nicht nur, ob KI eingesetzt wird, sondern ob sie steuerbar bleibt“, beschreibt KPMG-Partner und Studienautor Robert Lamprecht die aktuelle Lage.

Besonders kritisch sei zudem die Verkürzung der Zeitspanne zwischen dem Auffinden von Schwachstellen und deren Ausnutzung durch die Angreifer. Was früher Tage oder Wochen gedauert hat, kann heute in wenigen Stunden passieren. Gleichzeitig herrsche in Unternehmen eine spürbare Skepsis, ob KI tatsächlich zur Verbesserung der Cybersicherheit beiträgt (nur 33 Prozent Zustimmung), da die Vorteile aktuell stärker aufseiten der Cyberkriminellen gesehen werden.

  • Für jedes zweite befragte Unternehmen (50 Prozent) stellen KI-unterstützte Cyberangriffe die größte Herausforderung dar.
  • 47 Prozent geben an, dass bei Cyberangriffen gegen ihr Unternehmen verstärkt KI eingesetzt wird. 28 Prozent haben sich mit dem Einsatz von KI zur Verbesserung der eigenen Cybersicherheit beschäftigt.
  • Bei 61 Prozent führten Anwender:innenfehler bei der Nutzung von KI zu Cybersicherheits- und Datenschutzvorfällen sowie Know-how-Abfluss.

Laut der, zum elften Mal in Folge veröffentlichten, Studie bringen zudem KI-Systeme und zunehmende Vernetzung Unternehmen unter Druck, da Kontrolle und Überblick über komplexe Abhängigkeiten schwinden. Besonders die Lieferkette gilt als kritisches Einfallstor: Angreifer nutzen gezielt schwache Glieder im IT-Ökosystem, wodurch ganze vernetzte Strukturen gefährdet werden.

So waren bei 39 Prozent der Unternehmen die eigenen Dienstleister oder Lieferanten innerhalb der letzten zwölf Monate Opfer eines Cyberangriffs; bei weiteren 14 Prozent gab es zumindest einen entsprechenden Verdacht. Derartige Vorfälle bleiben oft nicht ohne direkte Konsequenzen für die Auftraggeber: Mehr als jedes fünfte Unternehmen (22 Prozent) berichtet, dass ein Vorfall bei einem Dienstleister oder Lieferanten in der Folge auch zu einem Angriff auf das eigene Haus geführt hat. Dementsprechend groß ist die Verunsicherung hinsichtlich der IT-Sicherheit in der Lieferkette. 31 Prozent der Betriebe treibt die Sorge um, dass ihre Zulieferer nicht dieselben hohen Sicherheitsstandards einhalten wie sie selbst und dadurch zu einem gefährlichen Einfallstor für Angreifer werden.

„Es geht nicht darum, Lieferanten als Risiko zu sehen. Entscheidend ist die Erkenntnis, dass unsere Vernetzung unsere größte Stärke und gleichzeitig unsere größte Verwundbarkeit ist“, betont KPMG-Partner Andreas Tomek.

Digitale Souveränität als Antwort auf Cyber-Attacken

Digitale Souveränität – so der Bericht weiter – sei ein Eckpfeiler wirksamer Cybersicherheit: Nur wer Kontrolle über Daten und Infrastruktur behalte, könne Abhängigkeiten reduzieren und im Ernstfall handlungsfähig bleiben. Laut Studie sind jedoch 70 Prozent der Unternehmen stark von digitalen Technologien aus dem Ausland abhängig, 69 Prozent beziehen Cybersicherheitsanwendungen von dort – und mehr als die Hälfte könnte im Ernstfall nicht länger als drei Monate ohne diese auskommen.

Außerdem ende Cybersicherheit nicht bei technischen Schutzmaßnahmen: Fallen Cloud-Lösungen oder Plattformen plötzlich aus, geraten Unternehmen schnell in reale Existenzprobleme. Andreas Tomek dazu: „Für digitale Souveränität ist es notwendig, dass Unternehmen ihre strategische Ausrichtung neu denken und Abhängigkeiten klar identifizieren und analysieren.“

Staat doch gefragt

All dies sowie steigende Komplexität und Dynamik der Bedrohungslage führen den Autoren zufolge zu einer zentralen Erkenntnis: Cybersicherheit sei nicht länger ein optionales Investitionsthema, sondern eine Voraussetzung für stabile Geschäftsmodelle in einer digitalisierten Wirtschaft.

Unternehmen sehen hierbei den Staat zunehmend als aktiven Partner in Sachen Cybersicherheit: „Wir brauchen nicht nur das Miteinander von Unternehmen, Behörden sowie Forschungs- und Technologieeinrichtungen auf nationaler Ebene: Vielmehr braucht es eine gemeinsame europäische Kraftanstrengung in einem geopolitisch volatilen Umfeld, um die digitale Sicherheit von Unternehmen zu unterstützen“, sagt Michael Höllerer, Präsident des KSÖ (Kompetenz­zentrum Sicheres Österreich) und aktuell noch Generaldirektor von Raiffeisen NÖ-Wien.

„Eine Welt, in der wir den Angreifern gezeigt haben, wie schnell verwundbar wir sind“

Und Robert Lamprecht ergänzt: „Es ist eine Welt, in der wir den Angreifern gezeigt haben, wie schnell wir heute verwundbar sind. Im Wettlauf gegen die Cyberkriminellen sind wir um viele Plätze zurückgefallen, und das Momentum liegt eindeutig auf der Seite der Angreifer. Angriffe werden dort erfolgreicher, wo Verteidigung zu spät, zu langsam oder zu bequem ist. Das ist kein Grund für Alarmismus, aber ein guter Grund für Cybersecurity. Wer hier noch auf Zeit spielt, wird irgendwann überholt. Nicht die Bedrohung ist neu. Neu ist nur die Geschwindigkeit. Die entscheidende Frage für Unternehmen lautet heute nicht mehr, ob sie in Cybersicherheit investieren sollen, sondern ob sie es sich leisten können, es nicht zu tun.“
Deine ungelesenen Artikel:
07.09.2026

GO SHANGHAI 2027: Jetzt bewerben und den China-Markteintritt starten

Das Global Incubator Network Austria (GIN) hat seinen neuen Call GO SHANGHAI 2027 gestartet. Das Programm richtet sich an heimische Mid- und Later-Stage-Startups aller Branchen und Technologiefelder. Die Bewerbung ist von 7. September bis 4. Oktober 2026 möglich.
/artikel/go-shanghai-2027-global-incubator-austria
07.09.2026

GO SHANGHAI 2027: Jetzt bewerben und den China-Markteintritt starten

Das Global Incubator Network Austria (GIN) hat seinen neuen Call GO SHANGHAI 2027 gestartet. Das Programm richtet sich an heimische Mid- und Later-Stage-Startups aller Branchen und Technologiefelder. Die Bewerbung ist von 7. September bis 4. Oktober 2026 möglich.
/artikel/go-shanghai-2027-global-incubator-austria

Erste Kund:innen in Asien gewinnen, Partner finden, Investor:innen treffen: Für österreichische Startups mit China-Ambitionen führt der Weg über Shanghai. Die Metropole zählt zu den dynamischsten Innovationsökosystemen der Welt und gilt als Tor zu einem der größten Konsummärkte überhaupt, mit enormem Potenzial für Skalierung und Marktdurchdringung. Dazu kommt eine starke Basis an hochqualifizierten Fachkräften, die die Stadt zu einem Hotspot für Forschung, Entwicklung und Innovation macht.

Der direkte Zugang zu diesem Ökosystem ist für Startups aus Österreich allerdings alles andere als selbstverständlich. Genau hier setzt der neue Call des Global Incubator Network Austria (GIN) an: Er verspricht strategische Einblicke in den chinesischen Markt, konkrete Geschäftschancen und direkte Kontakte zu den zentralen Akteuren der dortigen Innovations- und Wirtschaftslandschaft.

GO SHANGHAI offen für alle Branchen

Das Internationalisierungsprogramm GO SHANGHAI 2027 richtet sich an österreichische Mid- und Later-Stage-Startups aller Branchen und Technologiefelder, die über die Proof-of-Concept- und Seed-Phase hinaus sind. Angesprochen sind sowohl Teams, die ihre erste internationale Expansion vorbereiten, als auch solche, die ihr Wachstum in Asien beschleunigen wollen.

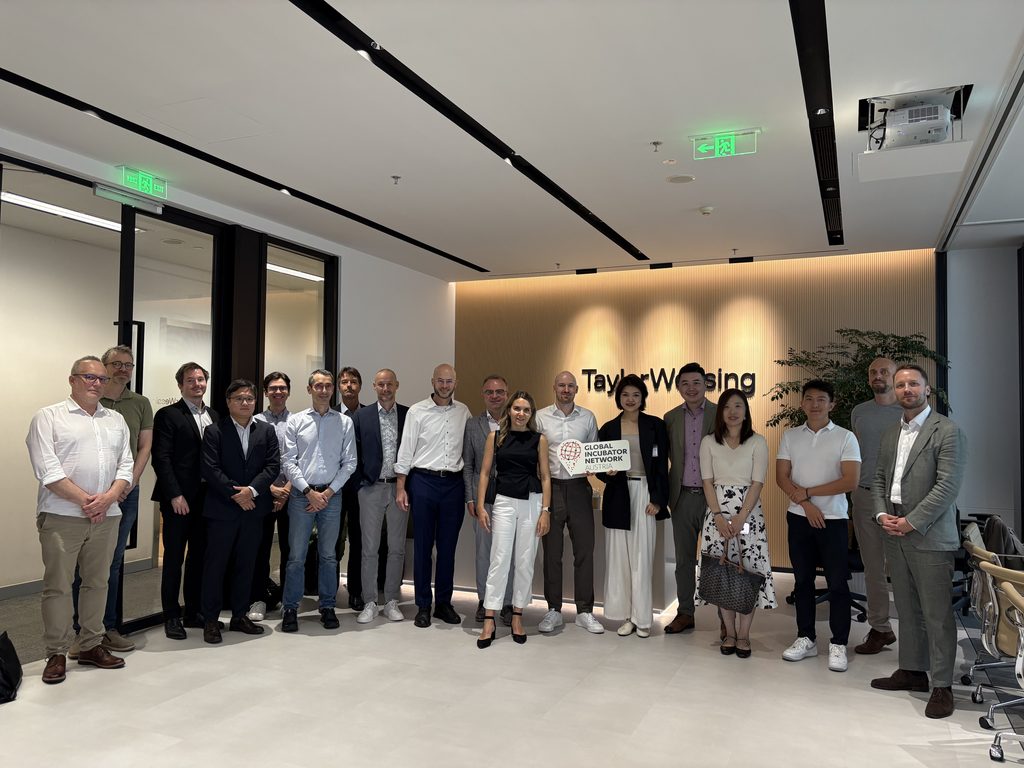
Die Delegation von GO SHANGHAI 2025 bei der Wirtschaftskanzlei Taylor Wessing in Shanghai | (c) Global Incubator Network Austria

Die teilnehmenden Startups erwartet eine einwöchige Reise nach Shanghai von 26. bis 30. April 2027, die direkten Zugang zu zentralen Akteuren der chinesischen Innovations- und Wirtschaftslandschaft bietet.

Vorbereitung digital und beim Kick-off-Dinner in Wien

Das Programm ist in zwei Phasen unterteilt. Zunächst erhalten die Startups im Rahmen eines flexiblen, digitalen Onboardings gezielte Einblicke in den chinesischen Markt, um ihre Internationalisierungsstrategie zu schärfen. Über die exklusiven GIN-Video-Masterclasses steht ihnen dafür unbegrenztes Lernmaterial zur Verfügung. Hinzu kommen drei Stunden individuelles IP-Coaching. Den Abschluss der Vorbereitungsphase bildet ein Kick-off-Dinner in Wien, bei dem sich der aktuelle Batch von GO SHANGHAI 2027 vernetzt und final auf die Reise vorbereitet.

Fünf intensive Tage in Shanghai

Der zweite Teil ist die einwöchige Ecosystem-Tour durch Shanghai. Auf dem Programm stehen kuratierte 1:1-Business-Meetings, die vom AußenwirtschaftsCenter Shanghai organisiert werden, Workshops, maßgeschneiderte Networking- und Pitch-Formate wie die Austrian Startup Pitch Night sowie exklusive Unternehmens- und Ökosystem-Besuche. In fünf intensiven Tagen treffen die Teilnehmer:innen auf Branchenexpert:innen, potenzielle Partner:innen, Investor:innen und andere Gründer:innen, um wertvolle Kontakte für die eigene Expansion zu knüpfen.

Reisekostenzuschuss von bis zu 10.000 Euro, mit Gender Bonus bis zu 90 Prozent

GIN übernimmt 80 Prozent der programmspezifischen Kosten für Flug und Unterkunft, mit einer maximalen Fördersumme von 10.000 Euro pro Startup. Mit dem Gender Bonus erhöht sich die Förderquote auf bis zu 90 Prozent. Teilnahmeberechtigt sind österreichische Mid- und Later-Stage-Startups aller Branchen, die folgende Kriterien erfüllen:

  • Erprobtes Geschäftsmodell mit ersten Markterfolgen (Kund:innen, Umsätze)
  • Bereits erfolgte Seed-Investition
  • Funktionierender Prototyp bzw. MVP
  • Einzigartiges Produkt oder Lösung
  • Gründung innerhalb der letzten sieben Jahre (kein hartes K.o.-Kriterium)
  • Konkretes Interesse an Internationalisierung mit Fokus auf Asien und an Vernetzung mit relevanten Stakeholdern

Die Bewerbungsphase für GO SHANGHAI 2027 läuft von 7. September bis 4. Oktober 2026. Interessierte Startups können sich über die Plattform aws Connect anmelden und ihr aktuelles Pitchdeck einreichen. Im Rahmen eines Online-Pitch-Events am 14. Oktober 2026 präsentieren die vorausgewählten Startups vor einer Jury aus nationalen und internationalen GIN-Partner:innen, jeweils zehn Minuten Pitch in Englisch plus Q&A. Die finale Auswahl wird spätestens zwei Wochen nach dem Pitch kommuniziert.


GO SHANGHAI 2027 ist ein Programm des Global Incubator Network Austria (GIN), der gemeinsamen Initiative von Austria Wirtschaftsservice (aws) und Österreichischer Forschungsförderungsgesellschaft (FFG), und Teil von GO ASIA. Organisiert wird es in Zusammenarbeit mit der Außenwirtschaft Austria. Weitere Informationen zum aktuellen Call finden Startups hier: https://gin-austria.com/calls/goshanghai2027

Kontakt

Bei Fragen zu GO SHANGHAI oder zum Bewerbungsverfahren können sich Startups an folgenden Kontakt wenden:

My Yen Lau
Project Manager | GO ASIA
T +43 1 501 75 394
E [email protected] | [email protected]

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Schwache Glieder im IT-Ökosystem der Unternehmen als Einladung für Cyber-Attacken

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Schwache Glieder im IT-Ökosystem der Unternehmen als Einladung für Cyber-Attacken

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Schwache Glieder im IT-Ökosystem der Unternehmen als Einladung für Cyber-Attacken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Schwache Glieder im IT-Ökosystem der Unternehmen als Einladung für Cyber-Attacken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Schwache Glieder im IT-Ökosystem der Unternehmen als Einladung für Cyber-Attacken

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Schwache Glieder im IT-Ökosystem der Unternehmen als Einladung für Cyber-Attacken

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Schwache Glieder im IT-Ökosystem der Unternehmen als Einladung für Cyber-Attacken

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Schwache Glieder im IT-Ökosystem der Unternehmen als Einladung für Cyber-Attacken

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Schwache Glieder im IT-Ökosystem der Unternehmen als Einladung für Cyber-Attacken