28.09.2018

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

Im Vorfeld des Roundtable zum Thema Cyber-Security, den der Brutkasten und A1 am 4. Oktober veranstalten, gibt Aron Molnar von Offensity im Interview einen Einblick in die aktuelle Gefahrensituation für Unternehmer.
/artikel/offensity-gruender-zur-cyber-security-eine-sicherheitsgarantie-kann-es-nicht-geben
Offensity
Aron Molnar, Gründer von „Offensity“, ist Teil des Security-Teams von A1 Digital und berät dort KMUs im Bereich der IT-Security.

Als Vertreter der „Ethical Hacker“-Szene und Entwickler von Offensity – einer Security-Monitoring-Lösung, die im Rahmen des Intrapreneurship-Programms der A1 Telekom Austria Group entwickelt wurde – ist Aron Molnar inzwischen Teil des Security-Teams von A1 Digital. Dort berät er KMUs im Bereich der IT-Security und entwickelt Offensity weiter.

+++ .roundtable Cyber Security – Ladenhüter auf der Agenda von Startups? +++


Gegen welche Cyber-Bedrohungen müssen sich die Unternehmen im Jahr 2018 wappnen?

Ganz allgemein gibt es immer drei Sicherheits-Komponenten, mit denen man sich auseinander setzen muss. Zum einen geht es um die Vertraulichkeit von Daten – dass diese nicht abhanden kommen können. Zweitens um die Integrität dieser Daten – dass die niemand ändert und z.B. auf einer Corporate-Website falsche News veröffentlicht. Und schließlich betrifft es die Verfügbarkeit von Systemen und Daten. Extremes Beispiel: Wenn Amazon für zehn Minuten down ist, dann bedeutet das einen riesigen Umsatzausfall.

Wie sieht es bezüglich des Sicherheitsbewusstseins der Firmen aus?

Mit Offensity sehe ich, dass vor allem die Sicherung der Integrität von Daten stiefmütterlich behandelt wird. Da fehlt es eindeutig am Problembewusstsein – man kennt zu wenige Szenarien und hat keine Vorstellung davon, wie die Änderung von Daten jemand anders nützen könnte. Wenn aber jemand eine Firmen-Website hackt und dort die Nachricht veröffentlicht, dass der Finanzchef des Unternehmens verhaftet worden sei, dann lässt sich damit z.B. ein Aktienkurs beeinflussen.

Als Angreifer überlegt man sich zuerst, was man eigentlich will: Aktienkurse manipulieren oder vielleicht jemanden erpressen?

Als Hacker würde ich mir also zuerst anschauen, ob es beim Unternehmen, dem ich schaden will, eine Schwachstelle dieser Art gibt…?

Nicht unbedingt. Als Angreifer überlegt man sich zuerst einen „Business Case“, der definiert, was man eigentlich will: Aktienkurse manipulieren oder vielleicht jemanden erpressen? Und dann erst sucht man nach einer Schwachstelle, die dieses Anliegen unterstützt.

Wie kann man das Gründern und etablierten Unternehmen am besten vermitteln?

Die ganz großen Unternehmen haben ja in der Regel eine ordentliche Security-Abteilung und können mit diesen Gefahren umgehen. Problematischer ist es bei den KMUs, wo es sich oft einfach nicht auszahlt, jemanden extra einzustellen – und so „nebenbei“ kann das niemand ordentlich machen. Wenn ich einem KMU einen grundlegenden Tipp geben soll, dann lautet der, zuerst einmal in allen relevanten Bereichen – das umfasst z.B. Server, Office-PCs und Content Management Systeme – die neuesten Updates zu installieren. Damit die Systeme dann auf dem jeweils aktuellsten Stand sind, gibt es diverse Lösungen, die auf Updates hinweisen bzw. diese einspielen. Eine Antiviren-Software sowie Security-Lösungen für Emails, um Malware, Spam und Phishing zu blocken, ist ebenfalls ein Muss.

Gab es in der jüngeren Vergangenheit unter all den bekannt gewordenen Security-Pannen welche, die du heraus heben würdest?

Bedeutend waren zuletzt sicherlich v.a. jene Vorfälle, bei denen „Verschlüsselungs-Trojaner“ eingesetzt wurden – damit werden Angriffe skalierbar. Im Prinzip geht es darum, dass eine Schadsoftware die Daten eines Unternehmens verschlüsselt und für die Eigentümer unlesbar und damit unzugänglich macht. Die Firma wird dann vom Angreifer erpresst – wer nicht zahlt, der verliert alle betroffenen Daten. Die deutsche Reederei Maersk hat durch so einen Vorfall hunderte Millionen Euro an Schaden erlitten. Skalierbar ist ein solcher Hack, weil er auch Private treffen kann – und dort halt vielleicht nur 200 bis tausend Euro erpresst werden. Auch LinkedIn wurde bekanntlich Opfer eines Angriffs – nur ist man da heute noch nicht sicher, wie lange der gedauert hat. Zwischen 2012 und 2016 wurde jedenfalls eine dreistellige Millionen-Anzahl an Mailadressen- und Passwort-Kombinationen geleakt. Da befindet man sich natürlich stark im Business-Umfeld und trifft viele Leute aus dem Top-Managment. Bei uns, bei der A1 Telekom, waren ungefähr 300 MitarbeiterInnen betroffen. Die wurden seitens des Unternehmens sofort darüber in Kenntnis gesetzt und aufgefordert, ihre Passwörter zu ändern bzw. zurück zu setzen.

Es gibt keine vollständige Liste an möglichen Bedrohungs-Szenarien, denn es kommen ständig neue dazu.

Ist ein System, das von dir und dem Offensity-Team nicht geknackt werden kann, sicher?

Nein, so eine Garantie kann es nicht geben. Mit Offensity schauen wir auch nicht nur die jeweiligen Systeme an, sondern prüfen ein Unternehmensumfeld. Es hosten z.B. viele Firmen ihre Daten bei Google, und da müssen dann auch die Privatsphäre-Einstellungen so sein, dass man von außen nicht rein kann. Wir prüfen also das, wo wir wissen, dass es bei vielen Firmen problematisch ist. Es gibt jedoch keine vollständige Liste an möglichen Bedrohungs-Szenarien, denn es kommen ständig neue dazu.

In welcher Frequenz sollte so eine Prüfung wiederholt werden?

Wenn Firmen genug Budget für Security haben, dann machen sie so genannte „Penetration Tests“ im Halbjahres- oder Jahresintervall. Das sind bis zu zweiwöchige Prüfungen, aber sehr punktuell. Wir erfahren jedoch täglich von 40 neuen Schwachstellen, also kann da am nächsten Tag schon wieder eine Lücke bestehen.

Wenn in den nächsten Jahren das 5G-Netz ausgebaut wird und noch viel mehr Menschen und Geräte im Internet hängen: Worauf muss man künftig besonders achten?

Es ist nicht so, dass dann alles anders wird. Aber es eröffnen sich gerade mit der Machine-2-Machine-Kommunikation neue Geschäftsfelder. Da gilt es etwa zu überlegen, wie ich 50 Geräte, die alle eine SIM-Karte haben, mit einem Update ausstatte, ohne mich überall einloggen zu müssen. Oder auch zu gewährleisten, dass ein Gerät aus dem Netz draußen bleibt, wenn es der Anwender so will. Für Firmen, die in großem Stil mehrere hunderttausend Geräte in Umlauf bringen, ist das eine Herausforderung. Privatpersonen glauben oft, dass ein Angriff auf ihre Geräte ohne bedeutende Auswirkungen bleibt. Dem ist nicht so, da diese Geräte als Sprungbrett zu anderen Systemen, wie etwa Smartphones oder PCs genutzt werden können. Auf diesen könnte man wiederum das Bankkonto des Opfers plündern. Aber selbst wenn der vernetzte Kühlschrank betroffen ist und dann von außen jemand aus Spaß immer wieder Eiswürfel runter lässt, ist das wahrscheinlich ein Ärgernis.

⇒ Zur Page des Security-Dienstes

Deine ungelesenen Artikel:
01.10.2026

Der Fisch, der von der Fliege lebt: Kreislaufwirtschaft am NOI Techpark

Drei Startups am NOI Techpark in Bozen beweisen, wie smarte Kreislaufwirtschaft funktioniert: Mit der Schwarzen Soldatenfliege ersetzen sie Fischmehl durch Insektenprotein. Eine Geschichte von Startup-Kollaboration, wie sie im Buche steht.
/artikel/der-fisch-der-von-der-fliege-lebt-kreislaufwirtschaft-am-noi-techpark
Giacomo Benassi (Kinsect), Matthäus Kircher (Solos) und Manuel Mairinger (Reploid) zeigen, wie Startup-Kollaboration funktionieren kann. © NOI Techpark/Marco Parisi

Dieser Text ist zuerst im brutkasten-Printmagazin von August 2026 „Aufbrechen“ erschienen. Eine Download-Möglichkeit des gesamten Magazins findet sich am Ende dieses Artikels.


Es wurlt in der Larvenkiste des österreichischen Scaleups Reploid: Larven der Schwarzen Soldatenfliege werden hier seit einigen Tagen gemästet. Sie ahnen natürlich nicht, dass sie bald eine wichtige Rolle im Kreislaufkonzept dreier Jungunternehmen spielen werden.

Zuerst aber dorthin, wo alles begonnen hat: an den NOI Techpark in Bozen, Südtirol. Auch hier wurlt es, nur bringen statt Insektenlarven Startups Leben in das 12 Hektar große Innovationsviertel. Aktuell arbeiten 76 Unternehmen, 37 Startups, drei Forschungsinstitute, vier Fakultäten der Freien Universität Bozen und insgesamt 2.400 Menschen hier gemeinsam für nachhaltigen Fortschritt. Man tüftelt in den Laboren an Prototypen, vernetzt sich auf Events, feilt beim Spaziergang über den 2017 eröffneten Campus, der sich inzwischen stark vergrößert und weiterentwickelt hat, an der nächsten Idee. Was Gründer:innen hier aber am meisten schätzen: das weitreichende Netzwerk.

Nicht gesucht – trotzdem gefunden

„Wer am NOI Techpark Fuß fasst, bekommt Zugang zu etablierten Akteuren und Investoren in Südtirol“, erklärt Manuel Mairinger, Managing Director und CEO von Reploid Italia. Das ursprünglich aus Österreich stammende Insekten-Scaleup hat sich bei der Expansion nach Italien wegen der hervorragenden Lage zwischen Österreich und Mailand für das Acceleration & Scale-up Programme des NOI Techpark als Launchpad entschieden. „Das NOI baut als renommierter Partner die Brücke zu potenziellen Kund:innen und Partner:innen, ganz ohne die Hilfe von Plattformen wie LinkedIn“, fügt der Reploid-Italia-CEO hinzu.

Mairinger weiß genau, wovon er spricht. Reploid Italia ist eines von drei am NOI inkubierten Jungunternehmen, die zeigen, wie Startup-Kollaboration funktionieren kann. Initiiert hat die Zusammenarbeit Sonja Tetter vom Team des Start-up Incubator. „Wir arbeiten sehr eng mit unseren Startups zusammen, kennen ihre Geschäftsmodelle, Technologien und Herausforderungen. Deshalb sehen wir relativ früh, wo eine Kooperation wirklich Mehrwert schaffen könnte“, erläutert Tetter. Gemeinsam wollen die drei Unternehmen zur regionalen Kreislaufwirtschaft in Bozen beitragen. Und hier kommt die Larve der Schwarzen Soldatenfliege wieder ins Spiel.

Die Schwarze Soldatenfliege als Gamechanger

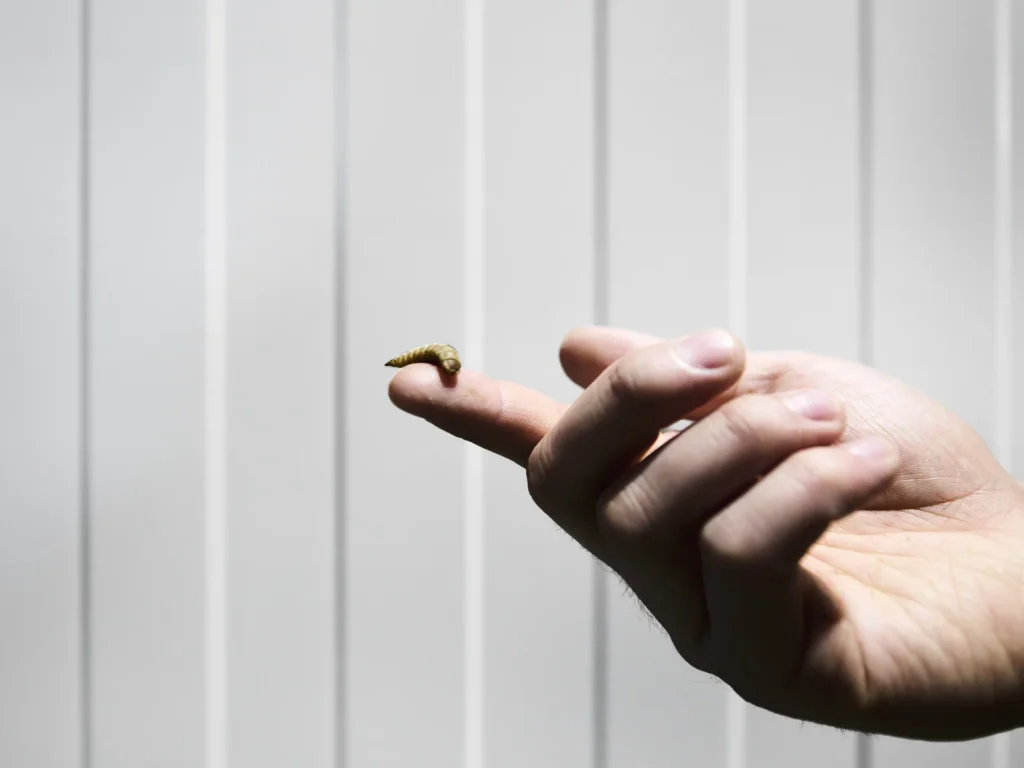
Die Larve der Schwarzen Soldatenfliege wird rund 25 Millimeter groß. © Reploid/Fabian Fallend

Nach nur einer Woche sind die Larven laut Reploid mit rund 25 Millimetern ausgewachsen und überzeugen mit innerer Größe: Sie sind sehr reich an tierischem Protein. Das aus ihnen gewonnene Mehl kann einen Proteingehalt von über 62 Prozent aufweisen.

Das macht die Larven zum potenziellen Proteinersatz, vor allem im Futtermittelbereich, etwa für Fische. „Wir züchten Welse, das sind Fleischfresser“, erklärt Matthäus Kircher, Gründer von Solos. Das Südtiroler Startup betreibt Aquaponik und verbindet Fischzucht mit dem Anbau von Kräutern und Salat.

Das Prinzip dahinter: Die Fische reichern das Wasser durch ihre Ausscheidungen mit natürlichen Nährstoffen an, ein Biofilter leitet es ins Pflanzenbecken, wo Salat und Kräuter die Nährstoffe aufnehmen und das Wasser reinigen, bevor es zurück zu den Fischen fließt. So entsteht ein geschlossener Kreislauf im Zeichen der Nachhaltigkeit.

Ein Punkt war Kircher dabei allerdings von Anfang an ein Dorn im Auge: das mit Fischmehl angereicherte Futter. „Bereits vor vier Jahren haben wir uns gefragt, wie wir tierische Proteine ohne Fischmehl verfüttern können“, erzählt er. Insekten bildeten schließlich die Lösung. Eine Studie ergab: Futtermischungen auf Insektenmehlbasis, angereichert mit Spirulina-Algen, lassen den Omega-3-Gehalt im Fischfilet höher ausfallen als bei herkömmlich gefütterten Tieren.

Aus Reststoffen wird Futtermittel

Insektenlarven werden durch die Kooperation zu nachhaltigem Fischfutter © NOI Techpark/Marco Parisi

Hier kommt Reploid ins Spiel: Das Unternehmen implementiert modulare Anlagen, die sogenannten „ReFarm-Units“. Dort verarbeiten Larven der Schwarzen Soldatenfliege regionale Reststoffe zu Insektenprotein und -fett für Futtermittel- sowie Industrieanwendungen. Ein weiteres Nebenprodukt ist der Insektenfraß, also die Ausscheidungen, aus denen organischer Dünger entsteht. Den dritten Baustein liefert Kinsect: Das italienische Startup entwickelt Technologien für die industrielle Zucht der Fliege und liefert Eier sowie Junglarven.

Am Standort von Solos in Tramin greifen so die unterschiedlichen Kompetenzen ineinander: Die von Kinsect bereitgestellten Larven werden in einer Insektenmastanlage von Reploid mit Lebensmittelnebenprodukten wie Apfeltrester, Kartoffelschalen oder Altbrot gefüttert. Solos nutzt sie anschließend als nachhaltiges Futtermittel in der Fischzucht. So soll Fischmehl ersetzt, sollen organische Reststoffe sinnvoll verwertet werden. Neben den ökologischen Vorteilen ergeben sich durch das Vorzeigeprojekt und den realen Usecase natürlich auch wirtschaftliche Vorteile, von denen die drei Startups profitieren.

Drei Ansätze, ein gemeinsamer Nenner

Es ist eine Kooperation im Namen der Kreislaufwirtschaft, die ohne den NOI Techpark nie zustande gekommen wäre. „Am NOI Techpark konnte diese Synergie organisch entstehen“, fasst Kinsect-CEO Giacomo Benassi zusammen. „Dank der Zusammenarbeit im selben Ökosystem konnten wir viel schneller Vertrauen zueinander aufbauen.“ Der NOI Techpark ermöglicht damit nicht nur grenzüberschreitende, sondern auch branchenübergreifende Vernetzungen, die Startups entscheidend weiterbringen.

Und so wurlt es weiter am NOI Techpark. Jedes Jahr kommen neue Startups zur NOI-Community dazu. Für den Herbst-Batch kann man sich noch bis zum 5. Oktober bewerben – vielleicht entsteht daraus bald die nächste erfolgreiche grenzüberschreitende Startup-Kooperation.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“