01.12.2017

oBike: Leihfahrrad-Startup legte versehentlich Nutzerdaten offen

Wie der Bayrische Rundfunk (BR) aufdeckte, gab es beim Singapurer Leihfahrrad-Startup oBike, das auch in Wien aktiv ist, ein massives Datenleck.
/artikel/obike-leihfahrrad-startup-legte-versehentlich-nutzerdaten-offen
(c) Wikimedia Commons / Loststeak

Die gelben Fahrräder des Singapurer Startups oBike (nicht zu verwechseln mit ofo aus China) gehören auch in Wien inzwischen zum Stadtbild. Erst im August hatte der Leihrad-Anbieter hierzulande gestartet und baute in kurzer Zeit die „Flotte“ massiv aus. Nun setzte es für die Firma jedoch ein PR-Desaster: Der Bayrische Rundfunk (BR) deckte ein massives Datenleck auf. So waren eine ganze Reihe von User-Informationen nach BR-Angaben mindestens zwei Wochen lang frei zugänglich.

+++ Startup Bikemap hat eine Million User und noch Großes vor +++

Exakte Bewegungsdaten frei zugänglich

Konkret waren Namen, Handynummern, Email-Adressen und Profilfotos von Nutzern auf der ganzen Welt online einsehbar. Besonders pikant: Sogar exakte Bewegungsdaten mit den gelben oBikes konnten abgerufen werden. Gegenüber dem Magazin Spiegel bestätigte oBike Deutschland-Chef Marco Piu die Datenpanne. Er führt die Sicherheitslücke auf Probleme durch einen Serverumzug von Singapur in die EU zurück. Man sei bereits auf die Panne aufmerksam geworden, bevor der BR es publik machte und habe sie beseitigt, sagt Piu. Insgesamt seien die Daten etwa eine Woche offen gelegen. Dem widerspricht der BR. Es seien mindestens zwei Wochen gewesen und die Probleme seien auch erst nach zweimaliger Intervention durch den BR (vor Publizierung) behoben worden.

Beschwichtigung „Unter 100 Nutzer in Deutschland“

Betroffen waren User, die die Social Media-Funktionen der oBike-App nutzen. Denn Einladungscodes und Fahrten können in sozialen Netzwerken geteilt werden. Damit stimmen Nutzer aber automatisch dem Zugriff auf die Daten zu. Und diese sind dann durch das leck publik geworden. Piu versuchte gegenüber dem Spiegel zu beschwichtigen: „Das waren unter 100 Nutzer in Deutschland, denn die Funktion wird kaum genutzt“. Auch generell hatte oBike in Deutschland in letzter Zeit mit Image-Problemen zu kämpfen. Mehrfach wurde medial Unmut über die „Überschwemmung“ von Bayerns Hauptstadt München mit defekten bzw. falsch abgestellten oBikes geäußert.

+++ Tubolito: Guter Verkaufsstart für innovativen Fahrradschlauch aus Wien +++
Deine ungelesenen Artikel:
08.09.2026

Hivesense: Salzburger Startup legt Stolperdrähte für Angreifer

Das Salzburger Startup Hivesense arbeitet an einer Plattform zur Erkennung von Cyberangriffen innerhalb von Unternehmensnetzwerken. Die beiden Gründer Florian Entleitner und Alexander Moosmann setzen dabei auf sogenannte Deception Technology, bei der digitale Täuschungen eingesetzt werden, um Angreifer frühzeitig zu identifizieren.
/artikel/hivesense-salzburger-startup-legt-stolperdraehte-fuer-angreifer
08.09.2026

Hivesense: Salzburger Startup legt Stolperdrähte für Angreifer

Das Salzburger Startup Hivesense arbeitet an einer Plattform zur Erkennung von Cyberangriffen innerhalb von Unternehmensnetzwerken. Die beiden Gründer Florian Entleitner und Alexander Moosmann setzen dabei auf sogenannte Deception Technology, bei der digitale Täuschungen eingesetzt werden, um Angreifer frühzeitig zu identifizieren.
/artikel/hivesense-salzburger-startup-legt-stolperdraehte-fuer-angreifer
Hivesense
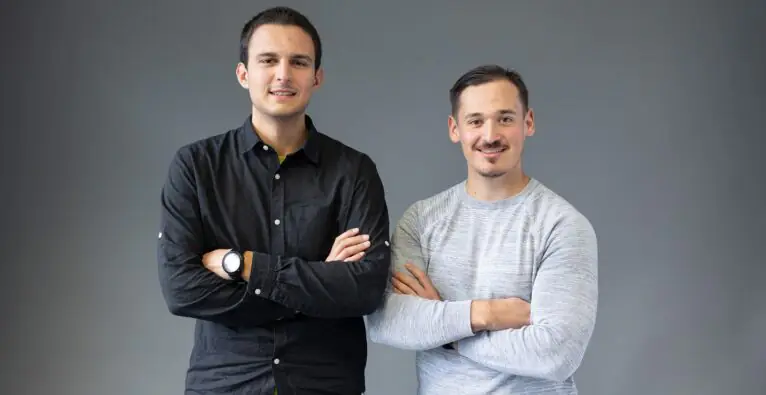
© Innovation Salzburg/Benedikt Schemmer - Alexander Moosmann (l.) und Florian Entleitner von Hivesense.

Die beiden FH-Absolventen Florian Entleitner und Alexander Moosmann teilen eine Leidenschaft namens IT-Security. Daraus ist ein Startup geworden: Mit Hivesense entwickelten beide eine sogenannte Deception-Plattform, die Cyberangriffe frühzeitig erkennt, indem sie Angreifende mit gezielt platzierten digitalen Fallen aufdeckt und dadurch wichtige Informationen für Cyberdefense liefert. Dabei setzen sie bewusst auf europäische Infrastruktur und digitale Souveränität. Die Idee entstand im Studium an der FH Salzburg.

Hivesense mit „Deception Technology“

Konkret haben sich Entleitner und Moosmann im Studium Informationstechnik & System-Management an der FH Salzburg kennengelernt. Die Idee für das Startup entstand schließlich im Rahmen von Entleitners Abschlussarbeit. „Ich habe mich in meiner Masterarbeit intensiv mit sogenannten ‚Honeypots‘ beschäftigt, einem Teilbereich der Täuschungstechnologie. Dabei wurde mir klar, wie viel Potenzial in diesem Ansatz steckt“, erklärt er.

Die Founder pitchten ihre Idee beim FHStartup Center und wurden im Herbst 2025 in die Startup Factory des Netzwerks Startup Salzburg aufgenommen. Im März 2026 gründeten sie schlussendlich ihr Unternehmen.

Hivesense entwickelt – wie erwähnt – eine „Deception Technology“, eine – eigenen Angaben nach – noch wenig verbreitete Form der Cyberabwehr. Das Prinzip: Im Netzwerk eines Unternehmens werden gezielt „Stolperdrähte“ platziert. Angreifer, die sich im System bewegen, sollen dann darauf stoßen und erkannt werden, so der Claim.

„Wir bauen keine klassische Schutzmauer“, sagt Entleitner. „Wir legen bewusst falsche Spuren und warten, bis jemand darüber stolpert – vergleichbar mit einem Stolperdraht, an dem ein Glöckchen platziert wurde.“ Moosmann ergänzt: „Viele Sicherheitslösungen erkennen nur bekannte Bedrohungen. Wir gehen einen Schritt weiter: Wir erkennen Verhalten und interagieren direkt mit Angreifern.“ Dabei setzt Hivesense im Inneren des Netzwerks an, einem der, wie beide Gründer sagen, kritischsten Bereiche.

Erste Pilotkunden

Die Decoy-Plattform von Hivesense befindet sich im Einsatz bei ersten Pilotkunden. Das Team treibt den Markteintritt im DACH-Raum aktiv voran und sucht weiterhin nach Unternehmen, die die Plattform in ihrer Infrastruktur einsetzen und gemeinsam mit Hivesense weiterentwickeln möchten.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

oBike: Leihfahrrad-Startup legte versehentlich Nutzerdaten offen

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

oBike: Leihfahrrad-Startup legte versehentlich Nutzerdaten offen

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

oBike: Leihfahrrad-Startup legte versehentlich Nutzerdaten offen

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

oBike: Leihfahrrad-Startup legte versehentlich Nutzerdaten offen

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

oBike: Leihfahrrad-Startup legte versehentlich Nutzerdaten offen

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

oBike: Leihfahrrad-Startup legte versehentlich Nutzerdaten offen

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

oBike: Leihfahrrad-Startup legte versehentlich Nutzerdaten offen

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

oBike: Leihfahrrad-Startup legte versehentlich Nutzerdaten offen

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

oBike: Leihfahrrad-Startup legte versehentlich Nutzerdaten offen