03.09.2019

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

Mary Galligan leitete die Ermittlungen des FBI nach den Anschlägen des 11. September 2001. Heute ist sie Managing Director Risk & Financial Advisory bei Deloitte USA. Wir sprachen mit ihr über Cyber Security und Risiko-Minimierung.
/artikel/fbi-9-11-chefermittlerin-cyber-security
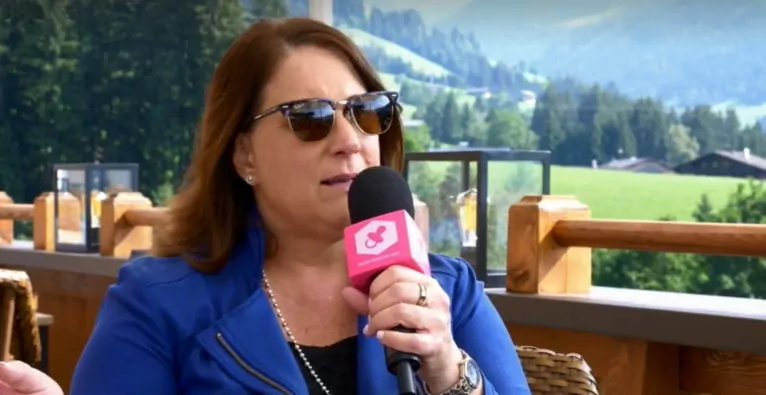
Deloitte-Expertin Mary Galligan im brutkasten-Talk zu Cyber Security

„Es geht in der Cyber Security immer um das Risiko. Man sollte sich dabei nicht auf die Frage konzentrieren, was möglich ist, sondern darauf, was wahrscheinlich ist. Denn möglich ist unglaublich viel – sich darin zu verfangenen ist aber nicht Risiko-Management. Man muss das tatsächliche Risiko analysieren und feststellen, wie man es mit den zu Verfügung stehenden Ressourcen abschwächen kann“, sagt Mary Galligan im Gespräch mit dem brutkasten. Nach dem 11. September 2001 hatte sie für das FBI die Ermittlungen zu den folgenschweren Anschlägen geleitet. Heute beschäftigt sich Galligan als Managing Director Risk & Financial Advisory bei Deloitte USA unter anderem mit Cyber-Anschlägen.

+++ “Sicherheitschere zwischen großen Unternehmen und KMU” +++ 

Eine Frage von Führung und Strategie

Ganz auslöschen könne man die Gefahr niemals, sagt die Expertin. „Die Technologie ist da und wird sich immer weiterentwickeln. Angst bringt uns hier aber nicht weiter. Wenn man jegliches Risiko ausschließen will, muss man den Laptop schließen und aufhören, Technologie zu nutzen“. Doch natürlich gelte: „Wenn man als Unternehmen heute überleben will, muss man innovativ sein und Technologie nutzen. Das kann man aber nicht, wenn man sich von Cyber-Risiko aufhalten lässt“. Bei den dafür notwendigen Ressourcen ginge es weniger um finanzielle Mittel. „Man braucht die entsprechende Führung und Strategie und muss die Maßnahmen dann auch tatsächlich umsetzen“.

Mary Galligan im Video-Talk:

Video-Talk with Mary Galligan from Deloitte U.S

Video-Talk with the former FBI Cyber Security Expert and 9/11 Lead Investigator Mary Galligan, now Managing Director Risk & Financial Advisory at Deloitte U.S., about demistifying cyber security.

Gepostet von DerBrutkasten am Freitag, 30. August 2019

3 „grundsätzliche ToDos“ in der „Cyber-Hygiene“

Auf die Frage, was man konkret tun kann, gibt Galligan mitunter altbekannte Antworten. Generell gelte es, eine „Cyber-Hygiene“ zu wahren. Es gebe dabei sehr grundsätzliche ToDos, die für kleine wie große Unternehmen gleichermaßen gelten würden:

Erstens müsse man den Bereich Access Management im Griff behalten. „Es geht dabei um die Frage: Wer im Unternehmen hat Zugang zu welchen Informationen? Wenn jeder Zugang hat, kann ein Cyber-Angreifer auch in jeden Account hinein. Wenn man weniger Leuten Zugang gibt, kann man einen problematischen Vorfall schneller eingrenzen“, erklärt die Expertin.

Zweitens ginge es in der Cyber-Hygiene um Passwörter. Diese sollten einen hohen Komplexitätsgrad haben und häufig geändert werden.

Drittens gelte besonders für kleinere Unternehmen: Bei ihnen bestünde eine erhöhte Gefahr, dass ihnen bei Cyber-Attacken der Datenzugang gegen eine „Lösegeld-Forderung“ verwehrt wird. Für diesen Fall sollten entsprechende Backups angelegt und laufend aktualisiert werden.

Regulatorik als Fluch und Segen

Es sei insgesamt ein Bereich, der sich laufend fortentwickle und immer neu angegangen werden müsse, sagt Galligan. Dem Gesetzgeber räumt sie dabei nur begrenzte Möglichkeiten ein. „Gesetzliche Regulierung kann dabei hilfreich sein. Wer jedoch glaubt, man könne die Gefahr wegregulieren, der irrt“, sagt die Expertin. Bei vielen Deloitte-Kunden beobachte man sogar einen negativen Effekt durch Regulierung.

„Die Unternehmen sind durch die scharfen Regelungen immer stärker Compliance-getrieben. Sie arbeiten eine Checklist ab, um keine Strafe zahlen zu müssen. Die eigentlich dahinterstehende Frage nach der Cyber Security wird dabei aber vernachlässigt“. Ein gewisses Risiko bliebe, wie erwähnt immer erhalten. „Jeder unserer großen Kunden akzeptiert täglich ein bestimmtes Restrisiko. Diesen Zugang brauchen wir auch von regulatorischer Seite“.

„Cyber Security von Beginn der Produktentwicklung an mitdenken“

Und wie sieht es mit dem Einfluss von Security-Maßnahmen auf die Usability aus? Gute User Experience und Cyber Security würden einander nicht zwingend widersprechen, es gelte aber dennoch oft, eine „Balance“ zu finden, sagt die Expertin. Man müsse jedenfalls darauf achten, Cyber Security bereits von Beginn der Produktentwicklung bzw. am Anfang eines Innovationsprozesses mitzudenken. „Heute wird das häufig im Nachgang gemacht und dann treten die großen ‚Neins‘ auf“, sagt Galligan.

Cyber-Kriminalität „nicht das größte Problem“

Auch für Startups böte das Feld Cyber Security große Chancen. „Bis jetzt hat noch niemand die Lösung gebracht. Das liegt natürlich daran, dass es keine einzelne Lösung dafür gibt. Dazu ist das Feld viel zu komplex“. Dadurch könnten zahlreiche Startups profitieren, in dem sie Lösungen für einzelne große Probleme liefern.

Eines sei aber klar. Wie sich auch in der Arbeit mit den Kunden zeige, sei Cyber-Kriminalität aber nicht das größte Problem: Tatsächlich würden technische Probleme durch Software-Fehler weltweit erheblich größere Kosten verursachen als Cyber-Attacken, sagt Galligan. Zweitere würden jedoch medial weit größere Aufmerksamkeit erfahren.

⇒ Galligan auf der Deloitte-Page

Redaktionstipps
Deine ungelesenen Artikel:
17.11.2026

Stackreps macht aus Lernunterlagen einen KI-gestützten Lernplan

Das Wiener Startup Stackreps kombiniert künstliche Intelligenz mit wissenschaftlich fundierten Lernmethoden. Aus hochgeladenen Unterlagen entstehen individuelle Lernpläne, Karteikarten und Prüfungssimulationen. Kürzlich sicherte sich das Gründerteam eine Microsoft-Förderung im Wert von 200.000 Euro.
/artikel/stackreps-macht-aus-lernunterlagen-einen-ki-gestuetzten-lernplan
17.11.2026

Stackreps macht aus Lernunterlagen einen KI-gestützten Lernplan

Das Wiener Startup Stackreps kombiniert künstliche Intelligenz mit wissenschaftlich fundierten Lernmethoden. Aus hochgeladenen Unterlagen entstehen individuelle Lernpläne, Karteikarten und Prüfungssimulationen. Kürzlich sicherte sich das Gründerteam eine Microsoft-Förderung im Wert von 200.000 Euro.
/artikel/stackreps-macht-aus-lernunterlagen-einen-ki-gestuetzten-lernplan
Mitgründer von Stackreps: David Fingerlos und Sebastian Güngöze | (c) Stackreps

„Die meisten Menschen lernen ineffizient, weil sie keine wirkliche Strategie haben und Sachen hundertmal durchlesen“, sagt David Fingerlos, Mitgründer des Wiener Startups Stackreps. Stundenlang Skripten wälzen, zwischen Mitschriften und Lernunterlagen den Überblick verlieren und kurz vor der Prüfung möglichst viel Stoff wiederholen: Für viele Studierende gehört das zum Lernalltag. Dabei gibt es längst wissenschaftliche Erkenntnisse darüber, wie sich Wissen besser im Gedächtnis verankern lässt.

Genau hier setzt Stackreps mit einer KI-gestützten Lernplattform an. Bereits während seines Informatikstudiums beschäftigte Fingerlos sich intensiv mit verschiedenen Lerntechniken und versuchte, sich den Stoff möglichst strukturiert anzueignen.

Als vor rund drei Jahren der KI-Boom begann, entstand gemeinsam mit seinen Mitgründern Sebastian Güngöze und Eric Lipp die Idee, künstliche Intelligenz mit bewährten Lernmethoden zu kombinieren. 2024 gründete das Trio Stackreps. Während Fingerlos Informatik mit Schwerpunkt Data Science studierte, kommen seine beiden Mitgründer ursprünglich aus dem juristischen Bereich. Programmierkenntnisse sowie Wissen über Machine Learning und KI-Modellentwicklung eigneten sie sich selbst an.

KI erstellt Lernpläne und Prüfungssimulationen

Nutzer:innen laden ihre Lernunterlagen als PDF, Präsentation oder E-Book hoch. Die Plattform erstellt daraus Zusammenfassungen, Multiple-Choice-Tests und digitale Karteikarten. Auch ein KI-generierter Lernpodcast gehört zum Angebot. Dabei wird der Stoff als Gespräch zwischen zwei Stimmen aufbereitet und durch Wiederholungsfragen ergänzt.

Im Mittelpunkt stehen unter anderem die Lernmethoden Spaced Repetition und Active Recall. Während bei ersterer Lerninhalte in bestimmten Zeitabständen wiederholt werden, geht es bei zweiterer darum, Wissen aktiv aus dem Gedächtnis abzurufen.

Dafür geben Nutzer:innen auch ihren Prüfungstermin an. Anhand dieses Datums erstellt Stackreps einen Lernplan und passt die Wiederholungsintervalle entsprechend an. „Wir probieren, die Intervalle, wann man was lernt und wann man was wiederholt, so anzupassen, dass man das maximale Wissen zum Prüfungstermin hat“, erklärt Fingerlos.

Studierende bilden derzeit die Hauptzielgruppe. Grundsätzlich richtet sich Stackreps aber an alle Menschen, die etwas lernen wollen und dafür entsprechende Unterlagen haben.

Eigene Technologie und bestehende Sprachmodelle

Technologisch setzt Stackreps auf verschiedene bestehende Large Language Models, darunter Modelle von OpenAI und Mistral. Diese werden laut Fingerlos ausschließlich an europäischen Standorten betrieben. Zusätzlich hat das Team eine eigene technische Verarbeitungsebene entwickelt, die Informationen für die Sprachmodelle strukturiert aufbereitet. Mehrere Prüfschritte sollen Fehler in den generierten Lernmaterialien reduzieren.

Den entscheidenden Unterschied zu allgemeinen KI-Tools wie ChatGPT sieht Fingerlos allerdings nicht allein in der Erstellung der Lernunterlagen. „Unser Gedanke ist, dass es über diesen Aspekt hinausgeht, dass man einfach verschiedenste Materialien generiert, sondern dass man auch diesen durchgedachten Lernplan bekommt.“

Mehr als 700 registrierte Nutzer:innen

Aktuell zählt Stackreps etwas mehr als 700 registrierte Nutzer:innen. Bei der Registrierung erhalten Nutzer:innen 50 Credits gratis, wobei ein Credit einer Seite hochgeladenen Lernmaterials entspricht. Danach können sie entweder weitere Credits nachkaufen oder ein Abonnement abschließen, mit dem sie nahezu unbegrenzt Lernmaterialien erstellen können. Das Abo lässt sich auch vorübergehend kündigen, etwa während der Sommerferien. Bei einer erneuten Anmeldung bleiben die zuvor erstellten Lernmaterialien erhalten und können wieder genutzt werden. „Wir haben es bewusst so gemacht, dass wir nicht jeden in eine Subscription zwingen“, erklärt Fingerlos.

Microsoft-Unterstützung im Wert von 200.000 Euro

Finanziert wurde die Entwicklung zunächst unter anderem durch eine Pre-Seed-Förderung über die Austria Wirtschaftsservice (aws). Kürzlich kam eine weitere Unterstützung hinzu: Stackreps arbeitet nun mit TechNvst zusammen und wird über das Microsoft Investor Network unterstützt.

Laut Fingerlos erhält das Startup dadurch über die kommenden zwei Jahre Cloud- und KI-Infrastrukturleistungen im Wert von 200.000 Euro. Damit kann Stackreps seine Plattform über Microsoft Azure betreiben, ohne die entsprechenden Kosten selbst tragen zu müssen.

Profitabel ist das Startup derzeit noch nicht. Dank der Microsoft-Unterstützung könne man die Preise vorerst niedrig halten und sich auf das Wachstum konzentrieren.

Künftig will das Team verstärkt in Marketing und Vertrieb investieren. Unterstützung erhält es dabei von zwei Kollegen aus einer Marketingagentur. „Marketing ist für uns noch eine Herausforderung und gewissermaßen ein blinder Fleck.“, räumt Fingerlos ein. Die nächste Aufgabe wird deshalb sein, die Plattform bei einer größeren Zahl an Lernenden bekannt zu machen. Geplant sind außerdem Kooperationen mit Universitäten und Bildungseinrichtungen sowie eine internationale Expansion.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“