03.09.2019

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

Mary Galligan leitete die Ermittlungen des FBI nach den Anschlägen des 11. September 2001. Heute ist sie Managing Director Risk & Financial Advisory bei Deloitte USA. Wir sprachen mit ihr über Cyber Security und Risiko-Minimierung.
/artikel/fbi-9-11-chefermittlerin-cyber-security
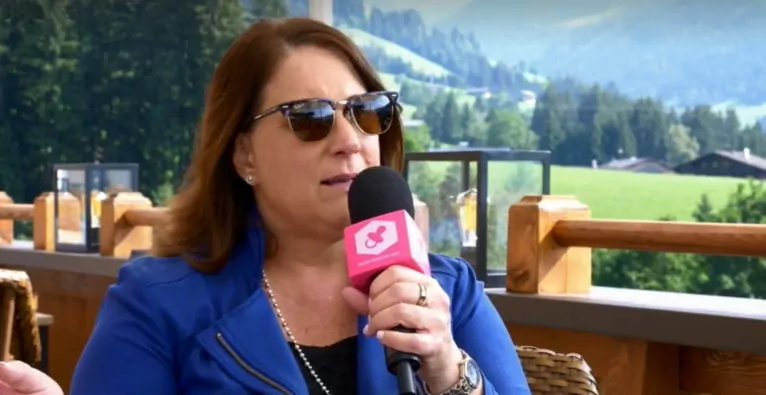
Deloitte-Expertin Mary Galligan im brutkasten-Talk zu Cyber Security

„Es geht in der Cyber Security immer um das Risiko. Man sollte sich dabei nicht auf die Frage konzentrieren, was möglich ist, sondern darauf, was wahrscheinlich ist. Denn möglich ist unglaublich viel – sich darin zu verfangenen ist aber nicht Risiko-Management. Man muss das tatsächliche Risiko analysieren und feststellen, wie man es mit den zu Verfügung stehenden Ressourcen abschwächen kann“, sagt Mary Galligan im Gespräch mit dem brutkasten. Nach dem 11. September 2001 hatte sie für das FBI die Ermittlungen zu den folgenschweren Anschlägen geleitet. Heute beschäftigt sich Galligan als Managing Director Risk & Financial Advisory bei Deloitte USA unter anderem mit Cyber-Anschlägen.

+++ “Sicherheitschere zwischen großen Unternehmen und KMU” +++ 

Eine Frage von Führung und Strategie

Ganz auslöschen könne man die Gefahr niemals, sagt die Expertin. „Die Technologie ist da und wird sich immer weiterentwickeln. Angst bringt uns hier aber nicht weiter. Wenn man jegliches Risiko ausschließen will, muss man den Laptop schließen und aufhören, Technologie zu nutzen“. Doch natürlich gelte: „Wenn man als Unternehmen heute überleben will, muss man innovativ sein und Technologie nutzen. Das kann man aber nicht, wenn man sich von Cyber-Risiko aufhalten lässt“. Bei den dafür notwendigen Ressourcen ginge es weniger um finanzielle Mittel. „Man braucht die entsprechende Führung und Strategie und muss die Maßnahmen dann auch tatsächlich umsetzen“.

Mary Galligan im Video-Talk:

Video-Talk with Mary Galligan from Deloitte U.S

Video-Talk with the former FBI Cyber Security Expert and 9/11 Lead Investigator Mary Galligan, now Managing Director Risk & Financial Advisory at Deloitte U.S., about demistifying cyber security.

Gepostet von DerBrutkasten am Freitag, 30. August 2019

3 „grundsätzliche ToDos“ in der „Cyber-Hygiene“

Auf die Frage, was man konkret tun kann, gibt Galligan mitunter altbekannte Antworten. Generell gelte es, eine „Cyber-Hygiene“ zu wahren. Es gebe dabei sehr grundsätzliche ToDos, die für kleine wie große Unternehmen gleichermaßen gelten würden:

Erstens müsse man den Bereich Access Management im Griff behalten. „Es geht dabei um die Frage: Wer im Unternehmen hat Zugang zu welchen Informationen? Wenn jeder Zugang hat, kann ein Cyber-Angreifer auch in jeden Account hinein. Wenn man weniger Leuten Zugang gibt, kann man einen problematischen Vorfall schneller eingrenzen“, erklärt die Expertin.

Zweitens ginge es in der Cyber-Hygiene um Passwörter. Diese sollten einen hohen Komplexitätsgrad haben und häufig geändert werden.

Drittens gelte besonders für kleinere Unternehmen: Bei ihnen bestünde eine erhöhte Gefahr, dass ihnen bei Cyber-Attacken der Datenzugang gegen eine „Lösegeld-Forderung“ verwehrt wird. Für diesen Fall sollten entsprechende Backups angelegt und laufend aktualisiert werden.

Regulatorik als Fluch und Segen

Es sei insgesamt ein Bereich, der sich laufend fortentwickle und immer neu angegangen werden müsse, sagt Galligan. Dem Gesetzgeber räumt sie dabei nur begrenzte Möglichkeiten ein. „Gesetzliche Regulierung kann dabei hilfreich sein. Wer jedoch glaubt, man könne die Gefahr wegregulieren, der irrt“, sagt die Expertin. Bei vielen Deloitte-Kunden beobachte man sogar einen negativen Effekt durch Regulierung.

„Die Unternehmen sind durch die scharfen Regelungen immer stärker Compliance-getrieben. Sie arbeiten eine Checklist ab, um keine Strafe zahlen zu müssen. Die eigentlich dahinterstehende Frage nach der Cyber Security wird dabei aber vernachlässigt“. Ein gewisses Risiko bliebe, wie erwähnt immer erhalten. „Jeder unserer großen Kunden akzeptiert täglich ein bestimmtes Restrisiko. Diesen Zugang brauchen wir auch von regulatorischer Seite“.

„Cyber Security von Beginn der Produktentwicklung an mitdenken“

Und wie sieht es mit dem Einfluss von Security-Maßnahmen auf die Usability aus? Gute User Experience und Cyber Security würden einander nicht zwingend widersprechen, es gelte aber dennoch oft, eine „Balance“ zu finden, sagt die Expertin. Man müsse jedenfalls darauf achten, Cyber Security bereits von Beginn der Produktentwicklung bzw. am Anfang eines Innovationsprozesses mitzudenken. „Heute wird das häufig im Nachgang gemacht und dann treten die großen ‚Neins‘ auf“, sagt Galligan.

Cyber-Kriminalität „nicht das größte Problem“

Auch für Startups böte das Feld Cyber Security große Chancen. „Bis jetzt hat noch niemand die Lösung gebracht. Das liegt natürlich daran, dass es keine einzelne Lösung dafür gibt. Dazu ist das Feld viel zu komplex“. Dadurch könnten zahlreiche Startups profitieren, in dem sie Lösungen für einzelne große Probleme liefern.

Eines sei aber klar. Wie sich auch in der Arbeit mit den Kunden zeige, sei Cyber-Kriminalität aber nicht das größte Problem: Tatsächlich würden technische Probleme durch Software-Fehler weltweit erheblich größere Kosten verursachen als Cyber-Attacken, sagt Galligan. Zweitere würden jedoch medial weit größere Aufmerksamkeit erfahren.

⇒ Galligan auf der Deloitte-Page

Redaktionstipps
Deine ungelesenen Artikel:
19.10.2026

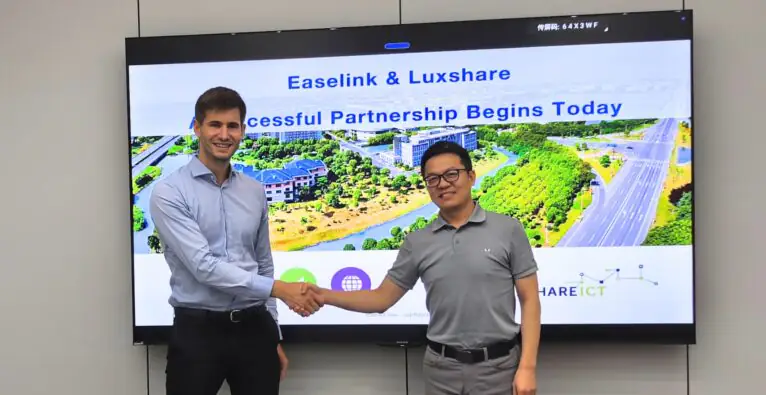
Easelink: Grazer Startup gewinnt asiatischen Technologiepartner und plant Markteinführung

Easelink baut sein Industrialisierungsnetzwerk aus und gewinnt mit Luxshare den ersten asiatischen Technologie-Lizenzpartner. Gemeinsam wollen beide Unternehmen die Industrialisierung und Markteinführung der kabellosen Ladetechnologie Matrix Charging in China umsetzen.
/artikel/easelink-grazer-startup-gewinnt-asiatischen-technologiepartner-und-plant-markteinfuehrung
Easelink
© Luxshare - (v.l.) Hermann Stockinger, Gründer & CEO Easelink und Harvey Yuan, General Manager Luxshare.

2022 schloss das Grazer Startup Easelink eine 8,3 Millionen Euro schwere Series-A-Finanzierungsrunde ab, der im Oktober 2024 ein 1,5 Mio. Euro-Investment von Verbund X Ventures folgte. Im November 2025 gründete man die Matrix Charging Interest Group (MCIG), eine Branchenkooperation zur Standardisierung der „Matrix Charging Technologie“, die vom österreichischen High-Tech-Unternehmen entwickelt wurde. Dem folgte heuer eine Kooperation mit SEG Automotive – brutkasten berichtete. Nun hat man in China den ersten Technologie-Lizenzpartner gewinnen können.

China gilt als der weltweit größte Markt für Elektromobilität und war für Easelink schon immer von zentraler strategischer Bedeutung – siehe 2018. Für die Industrialisierung und Bereitstellung von Matrix Charging verlangen die spezifischen Anforderungen des chinesischen Automobilmarkts einen Local-for-Local-Ansatz. „Mit Luxshare gewinnt Easelink einen dedizierten Lizenznehmer für China – ein weiterer Schritt in der Strategie, in allen wichtigen Automobilmärkten Lizenz- und Industrialisierungspartner für Matrix Charging aufzubauen“, liest man in der Aussendung. Die Partnerschaft hat bereits zu konkreten Marktaktivitäten geführt: Beide Unternehmen arbeiten an ersten OEM-Projekten (Original Equipment Manufacturer), um die Technologie in künftige Fahrzeugplattformen zu integrieren.

„Wir sehen großes Potenzial in unserer Zusammenarbeit mit Easelink, die es uns ermöglicht, neue Kundensegmente im Bereich der automatisierten Abrechnung zu erschließen. Darüber hinaus sind wir uns der entscheidenden Rolle bewusst, die die Standardisierung neuer Schnittstellen spielt, und setzen uns daher in der ‚Matrix Charging Interest Group‘ für die entsprechenden Standardisierungsbemühungen ein, um Interoperabilität und eine breite Marktakzeptanz sicherzustellen“, sagt Harvey Yuan, General Manager von Luxshare.

„Wachsende Präsenz in China“

Die Zusammenarbeit baut auf Luxshares Erfahrung auf, gemeinsam mit führenden internationalen Technologieunternehmen Produkte zu industrialisieren und „in großem Maßstab“ zu fertigen. Gleichzeitig wird Easelink sein lokales Team in China weiter ausbauen, um die technische und projektbezogene Zusammenarbeit mit Luxshare und chinesischen OEMs eng zu begleiten.

„Wir freuen uns sehr über die Zusammenarbeit mit einem global so bedeutenden Unternehmen wie Luxshare – einem komplementären Partner mit starkem Engineering-Know-how“, sagt Hermann Stockinger, Gründer & CEO Easelink. „Gemeinsam konzentrieren wir uns darauf, Kunden in China vor Ort zu betreuen und Matrix Charging in bestehende Wertschöpfungsketten der Automobilindustrie zu integrieren. Diese Partnerschaft ist ein wichtiger Meilenstein für unsere wachsende Präsenz in China und ein zentraler Baustein unserer Mission, den globalen Industriestandard für automatisiertes Laden zu setzen.“

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

FBI-9/11-Chefermittlerin zu Cyber Security: 3 „grundsätzliche ToDos“