24.04.2018

Facebook und die DSGVO – Wir haben eh gefragt…

Glosse. Facebook macht es dir anlässlich des Inkrafttretens der DSGVO "noch leichter, deine Dateneinstellungen zu prüfen". Wer hat's gemacht?
/artikel/facebook-und-die-dsgvo-wir-haben-eh-gefragt
Facebook und die DSGVO
(c) fotolia.com - Konstantin Yuganov

Wer hat heute schon Facebook geöffnet? Die meisten? Dann habt ihr es ja gesehen. Das Social Network reagiert, gut einen Monat vor dem endgültigen Inkraftreten der DSGVO nochmal ganz konkret auf die neuen Bedingungen und stellt den Usern ein paar Fragen. „In der EU tritt in Kürze eine neue Datenschutzverordnung in Kraft. Wir machen es dir jetzt noch leichter, deine Dateneinstellungen zu überprüfen“, steht da. Und: „Bitte nimm dir einige Minuten Zeit…“. Hand auf’s Herz. Wer hat sich diese „einigen Minuten Zeit“ genommen? Oder ist die Kombination  – Facebook und die DSGVO – nach #deletefacebook vielleicht doch interessant?

+++ Die DSGVO umsetzen – ein Ratgeber für Startups & KMU aus Österreich +++

Sensible Daten für personalisierte Inhalte

Da geht es etwa um „besonders geschützte Daten“. Facebook verwende diese, um Inhalte zu personalisieren. Konkret werden „religiöse Ansichten“, „politische Einstellungen“ und die sexuelle Orientierung angesprochen. Es sind die in der DSGVO-Diskussion vielzitierten „sensiblen Daten“, die Unternehmen in ganz Europa gerade schlaflose Nächte bereiten. Denn wenn man in seiner Datenbank – aus welchem Grund auch immer – etwa das Religionsbekenntnis seiner Kunden vermerkt hat, und dafür kein „berechtigtes Interesse“ nachweisen kann, hat man ein Problem. Die Unternehmen misten daher gerade ihre Datenfriedhöfe aus.

„Der Schutz deiner Privatsphäre hat für uns oberste Priorität“

Facebook macht es anders. Es fragt ganz einfach nochmal ganz höflich in einem Text, den der Großteil der User wahrscheinlich nicht liest, ob es diese sensiblen Daten für Werbezwecke nutzen darf. Klar doch! Der Begriff „sensible Daten“ wird dabei übrigens gemieden – „besonders geschützt“ reicht. Und schließlich versichert das soziale Netzwerk: „Der Schutz deiner Privatsphäre hat für uns oberste Priorität“. Gut! Die Daten würden nämlich an niemanden verkauft. Zwar bedingt die US-Gesetzgebung, dass auch solche Daten auf Verlangen an US-Behörden weitergegeben werden müssen, aber sei’s drum.

Ich weiß, was du letzten Sommer gekauft hast…

Tatsächlich muss Facebook die Daten nicht verkaufen. Der Vorgang läuft umgekehrt: Facebook holt sich noch mehr Daten. Und es wird bei der Gelegenheit auch erklärt, wie. „Mit dem Ziel, dir relevantere Werbung zu zeigen, verarbeiten wir Daten, die Werbetreibende, App-Entwickler und Publisher uns über deine Aktivitäten außerhalb von Produkten der Facebook-Unternehmen zur Verfügung stellen. Dazu gehören Daten über deine Nutzung von Partner-Webseiten und -Apps und bestimmte Offline-Interaktionen mit ihnen (z.B. Käufe)“. Diese „Offline-Interaktionen“ werden mit einem Beispiel illustriert: dem „Kauf eines Helms in einem Fahrradgeschäft“. Es geht also scheinbar um User mit Sicherheitsbedürfnis. „Wenn wir beispielsweise erfahren, dass du kürzlich eine Lampe gekauft hast, zeigen wir dir möglicherweise Werbeanzeigen für Teppiche und Kissen“, heißt es weiter unten.

Überlesen? Facebook darf jetzt dein Gesicht nutzen!

Und dann wäre da noch die Sache mit der Gesichtserkennung. Sie werde unter anderem genutzt, um „dich vor Fremden zu schützen, die dein Foto benutzen und sich damit für dich ausgeben…“. Am Ende des Paragraphen kommt (wohl nicht nur für den Autor dieser Zeilen) der Clou: „Die Gesichtserkennung ist für dich derzeit deaktiviert. Wähle ‚Akzeptieren und fortfahren‘ aus, um diese Funktion zu aktivieren und zuzustimmen, dass Facebook deine Gesichtserkennungsdaten nutzen darf…“. Wer also bislang die Funktion deaktiviert hatte und morgens in der Eile weitergeklickt hat, hat Facebook heute sogar die Erlaubnis zur Nutzung von noch mehr Daten gegeben. Aber eine simple Überlegung relativiert das Ganze: Damit Facebook deine Gesichtserkennungsdaten „nicht nutzen“ kann, muss es dein Gesicht vorher erkennen. Sonst wüsste es ja nicht, dass die Nutzung dieses Gesichts untersagt ist. Eigentlich ist die Einstellung also egal.

Facebook und die DSGVO: Vier Mal „Akzeptieren und fortfahren“

Böses Facebook! Böses Facebook? Nicht ganz. Tatsächlich wurde mit der heutigen Abfrage anlässlich des baldigen Inkrafttretens der DSGVO relativ einfach formuliert und schön aufbereitet gezeigt, was das soziale Netzwerk mit den Userdaten macht. Es gab Hinweise auf die relevanten Einstellungen und keine allzu großen „Fallen“. Auch wurde durch die Blume, aber klar kommuniziert: Wer gar keine persönlichen Daten hergeben will, ist bei Facebook falsch. Die Frage vom Anfang sei an dieser Stelle wiederholt: Hand auf’s Herz. Wer hat sich diese „einigen Minuten Zeit“ genommen? Und wer hat vier Mal auf „Akzeptieren und fortfahren“ gedrückt. Facebook kann jedenfalls mit Fug und Recht behaupten: Wir haben eh gefragt. Vor dem nächsten „Skandal“ à la #deletefacebook schützt das wahrscheinlich dennoch nicht.

+++ #DeleteFacebook: Die Hysterie erreicht wieder einmal einen Höhepunkt +++


⇒ Zu den Facebook-Einstellungen

Deine ungelesenen Artikel:
08.09.2026

Hivesense: Salzburger Startup legt Stolperdrähte für Angreifer

Das Salzburger Startup Hivesense arbeitet an einer Plattform zur Erkennung von Cyberangriffen innerhalb von Unternehmensnetzwerken. Die beiden Gründer Florian Entleitner und Alexander Moosmann setzen dabei auf sogenannte Deception Technology, bei der digitale Täuschungen eingesetzt werden, um Angreifer frühzeitig zu identifizieren.
/artikel/hivesense-salzburger-startup-legt-stolperdraehte-fuer-angreifer
08.09.2026

Hivesense: Salzburger Startup legt Stolperdrähte für Angreifer

Das Salzburger Startup Hivesense arbeitet an einer Plattform zur Erkennung von Cyberangriffen innerhalb von Unternehmensnetzwerken. Die beiden Gründer Florian Entleitner und Alexander Moosmann setzen dabei auf sogenannte Deception Technology, bei der digitale Täuschungen eingesetzt werden, um Angreifer frühzeitig zu identifizieren.
/artikel/hivesense-salzburger-startup-legt-stolperdraehte-fuer-angreifer
Hivesense
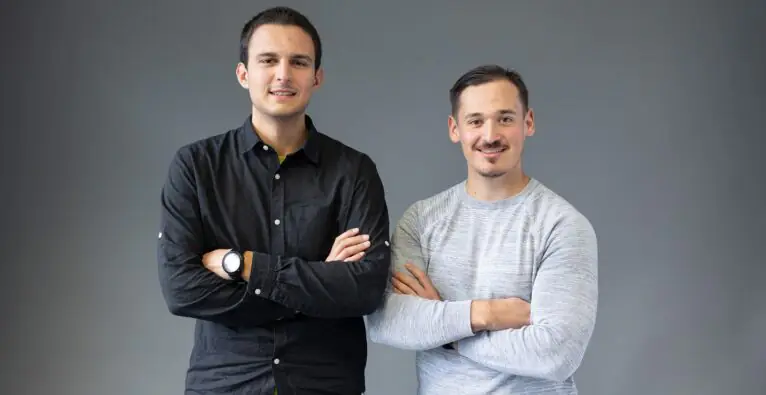
© Innovation Salzburg/Benedikt Schemmer - Alexander Moosmann (l.) und Florian Entleitner von Hivesense.

Die beiden FH-Absolventen Florian Entleitner und Alexander Moosmann teilen eine Leidenschaft namens IT-Security. Daraus ist ein Startup geworden: Mit Hivesense entwickelten beide eine sogenannte Deception-Plattform, die Cyberangriffe frühzeitig erkennt, indem sie Angreifende mit gezielt platzierten digitalen Fallen aufdeckt und dadurch wichtige Informationen für Cyberdefense liefert. Dabei setzen sie bewusst auf europäische Infrastruktur und digitale Souveränität. Die Idee entstand im Studium an der FH Salzburg.

Hivesense mit „Deception Technology“

Konkret haben sich Entleitner und Moosmann im Studium Informationstechnik & System-Management an der FH Salzburg kennengelernt. Die Idee für das Startup entstand schließlich im Rahmen von Entleitners Abschlussarbeit. „Ich habe mich in meiner Masterarbeit intensiv mit sogenannten ‚Honeypots‘ beschäftigt, einem Teilbereich der Täuschungstechnologie. Dabei wurde mir klar, wie viel Potenzial in diesem Ansatz steckt“, erklärt er.

Die Founder pitchten ihre Idee beim FHStartup Center und wurden im Herbst 2025 in die Startup Factory des Netzwerks Startup Salzburg aufgenommen. Im März 2026 gründeten sie schlussendlich ihr Unternehmen.

Hivesense entwickelt – wie erwähnt – eine „Deception Technology“, eine – eigenen Angaben nach – noch wenig verbreitete Form der Cyberabwehr. Das Prinzip: Im Netzwerk eines Unternehmens werden gezielt „Stolperdrähte“ platziert. Angreifer, die sich im System bewegen, sollen dann darauf stoßen und erkannt werden, so der Claim.

„Wir bauen keine klassische Schutzmauer“, sagt Entleitner. „Wir legen bewusst falsche Spuren und warten, bis jemand darüber stolpert – vergleichbar mit einem Stolperdraht, an dem ein Glöckchen platziert wurde.“ Moosmann ergänzt: „Viele Sicherheitslösungen erkennen nur bekannte Bedrohungen. Wir gehen einen Schritt weiter: Wir erkennen Verhalten und interagieren direkt mit Angreifern.“ Dabei setzt Hivesense im Inneren des Netzwerks an, einem der, wie beide Gründer sagen, kritischsten Bereiche.

Erste Pilotkunden

Die Decoy-Plattform von Hivesense befindet sich im Einsatz bei ersten Pilotkunden. Das Team treibt den Markteintritt im DACH-Raum aktiv voran und sucht weiterhin nach Unternehmen, die die Plattform in ihrer Infrastruktur einsetzen und gemeinsam mit Hivesense weiterentwickeln möchten.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Facebook und die DSGVO – Wir haben eh gefragt…

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Facebook und die DSGVO – Wir haben eh gefragt…

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Facebook und die DSGVO – Wir haben eh gefragt…

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Facebook und die DSGVO – Wir haben eh gefragt…

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Facebook und die DSGVO – Wir haben eh gefragt…

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Facebook und die DSGVO – Wir haben eh gefragt…

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Facebook und die DSGVO – Wir haben eh gefragt…

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Facebook und die DSGVO – Wir haben eh gefragt…

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Facebook und die DSGVO – Wir haben eh gefragt…