20.02.2023

Neue IT-Verordnung der EU: Worauf sich die Finanzbranche jetzt einstellen muss

Gastbeitrag. Die EU hat einen neuen Rechtsrahmen für die Beaufsichtigung von IT-Systemen beschlossen. Welcher Folgen dieser hat, erläutern Markus Aigner und Helena Nyikos von der Anwaltssozietät Wolf Theiss.
/artikel/dora-verordnung
Markus Aigner und Helena Nyikos
Markus Aigner und Helena Nyikos | Foto: Wolf Theiss / Adobe Stock (Hintergrund)

Mit der am 16. Jänner 2023 in Kraft getretenen Verordnung über die digitale operationale Resilienz im Finanzsektor (Digital Operational Resilience Act, kurz DORA), hat die Europäische Union ein einheitliches europäisches Aufsichtsregime zur Gewährleistung der Funktionsfähigkeit von Informations- und Kommunikationstechnologie-Systemen (IKT) im Finanzsektor erlassen. Dieser weist derzeit eine starke Abhängigkeit von IKT Systemen auf, wobei die fortschreitende Digitalisierung eine noch intensivere Einbindung von IKT erwarten lässt.

Mit DORA wurde nun ein Rahmenwerk zur Überprüfung sowie Beaufsichtigung von IKT-Systemen im Finanzsektor eingeführt, welches primär darauf abzielt, einheitliche Bestimmungen für Finanzunternehmen festzulegen. Dadurch soll europaweit die IKT-Sicherheit gestärkt sowie IKT- und Cybersicherheitsrisiken entgegengewirkt werden. Die Bestimmungen der Verordnung sind allerdings erst ab 17. Jänner 2025 anwendbar, womit der Finanzbranche noch ausreichend Vorbereitungszeit bleibt.

Worauf sich die Finanzbranche jetzt einstellen muss

Doch worauf muss sich die Finanzbranche jetzt einstellen, welche Anpassungen sind notwendig und sind ausschließlich Finanzdienstleister erfasst?

DORA teilt sich im Wesentlichen in die Abschnitte IKT-Risikomanagement, Behandlung, Klassifizierung und Berichterstattung IKT-bezogener Vorfälle, Testen der digitalen operationalen Resilienz, Management des IKT-Drittparteienrisikos sowie administrative Bestimmungen.

Die Europäische Union hat den Adressatenkreis, welcher unter dem Sammelbegriff „Finanzunternehmen“ zusammengefasst wird, bewusst weit gefasst, um u.a. sowohl den klassischen Finanzmarkt (z.B. Kreditinstitute, Zahlungsinstitute und Wertpapierfirmen), die Versicherungsbranche, aber auch alternative Finanzierungsanbieter (Crowdfunding und Krypto-Dienstleister) zu verpflichten. Beachtenswert dabei ist, dass auch IKT-Unternehmen selbst in den Anwendungsbereich der Verordnung fallen. Dieser Schritt wurde bewusst gewählt, da die Europäische Union die Auslagerung (das „Outsourcing“) spezifisch in der Verordnung adressiert und offenbar auch als eigenes Risikofeld betrachtet.

Ein wesentlicher Eckpfeiler von DORA ist der Grundsatz der Verhältnismäßigkeit, gemäß dem Finanzunternehmen die Vorgaben angepasst an ihre Größe, ihr Risikoprofil sowie die Komplexität ihrer Tätigkeit umzusetzen bzw. anwenden müssen. Damit sollen u.a. überschießenden Verpflichtungen für kleinere Unternehmen vermieden werden.

Darüber hinaus können viele der Verpflichtungen innerhalb eines Konzerns sowie auch an externe Dritte ausgelagert werden. Die Letztverantwortung verbleibt allerdings immer beim Management des Finanzunternehmens.

Aufbau von IKT-Risikomanagementstrukturen

Finanzunternehmen sind verpflichtet eine umfassende interne IKT-Risikomanagement und -kontrollstruktur zu errichten, welche insbesondere einen Verantwortlichen für die Überwachung von ausgelagerten IKT-Dienstleistungen, eine Fortbildungsverpflichtung des Managements, aber auch Pläne für den Umgang mit IKT-Vorfällen und die Eindämmung von Schäden bzw. die Fortführung des Finanzunternehmens im Falle eines IKT-Vorfalls vorzusehen hat. Darüber hinaus müssen Finanzunternehmen im Rahmen ihres Gesamtrisikomanagements einen IKT-Risikomanagementrahmen erstellen und dokumentieren. Dieser soll dazu dienen Risiken zu erkennen und zu minimieren. Der Rahmen ist mindestens einmal jährlich zu überprüfen und anzupassen.

Generell besteht die Verpflichtung für angemessenen Schutz der IKT-Systeme zu sorgen, sämtliche verwendeten Systeme, Protokolle und Tools auf dem neuesten Stand zu halten und die IKT-Systeme laufend zu überwachen sowie potentielle Risiken zu identifizieren. Daneben müssen angemessene Back-ups und Methoden zur Wiedergewinnung und Wiederherstellung von Daten etabliert werden, wobei Zentralverwahrer einen zusätzlichen „Ausweichstandort“ haben müssen, der im Bedarfsfall die Geschäftsabwicklung übernehmen kann.

Was tun, wenn die IKT-Systeme beeinträchtigt werden?

Sollte es zu einem IKT-Vorfall kommen, der erhebliche Auswirkungen auf die Systeme eines Finanzunternehmens hat, unterliegt dieses umfassenden Meldeverpflichtungen gegenüber der für das Finanzunternehmen zuständigen Aufsichtsbehörde – für Österreich in der Regel die Finanzmarktaufsichtsbehörde (FMA). Darüber hinaus bestehen, sofern finanzielle Interessen von Kunden betroffen sind, ebenso gegenüber diesen Meldeverpflichtungen. Auf freiwilliger Basis können auch Cyberbedrohungen gemeldet werden.

„Stresstests“ für die IT

Ein Herzstück von DORA bilden die bedrohungsorientierten Penetrationstests (Threat-Led Penetration Testing – kurz TLPT). Finanzunternehmen werden verpflichtet, ihre IKT-Systeme regemäßigen Stresstests zu unterziehen, um etwaige Schwächen und Lücken aufzudecken sowie die Abläufe bei Beeinträchtigungen der IKT-Infrastruktur zu üben.

Das Konzept von Stresstests ist dem Aufsichtsrecht allerdings nicht fremd. Im Bereich der Kapitalvorschriften wurden schon also Folge der Bankenkrise 2008 die medial immer wieder präsenten Bankenstresstests eingeführt, bei denen das Kapital der Banken auf Krisenresistenz getestet wird. In Branchen, die mit sensiblen Daten arbeiten, ist die Beauftragung von professionellen Hackern zur Überprüfung der eigenen Sicherheitssysteme ohnedies bereits weit verbreitet.

Die Umsetzung dieser Vorgaben dürfte daher für die meisten Unternehmen unproblematisch sein. Auf IT-Sicherheit bzw. professionelle Hackerangriffe spezialisierte Unternehmen dürften von DORA jedenfalls profitieren.

IKT-Outsourcing

Ein weiteres Kernstück von DORA stellt das Risikomanagement von ausgelagerten IKT-Leistungen dar. Die Europäische Union hat die Definition des „IKT-Drittdienstleisters“ dabei bewusst weit gefasst, um das Outsourcing von IKT-Leistungen im Finanzbereich möglichst umfassend in den Anwendungsbereich der Verordnung mitaufzunehmen. Darunter fallen z.B. auch die Cloud Anbieter und Entwickler von Banking-Apps.

Das neue Rahmenwerk sieht weitgehende Verpflichtungen für die laufende Überprüfung von Drittdienstleistern sowie verpflichtende Vertragsbestandteile und Mindeststandards für Verträge mit IKT-Drittdienstleistern vor. Geplante Neuabschlüsse von Outsourcing-Verträgen sind der Aufsichtsbehörde anzuzeigen, sofern sich diese auf kritische oder wichtige IKT-Leistungen beziehen. Weiters müssen Finanzunternehmen Notfallpläne erstellen, die eine Wiedereingliederung von ausgelagerten IKT-Leistungen in die eigenen Strukturen ermöglicht und die Betriebsstabilität im Falle des Wegfalls des IKT-Drittdienstleisters sichert.

Beachtenswert ist in diesem Zusammenhang die Unterwerfung von als kritisch eingestuften IKT-Drittdienstleistern – das sind Unternehmen, die für die Funktionsfähigkeit von Finanzunternehmen wesentliche Leistungen anbieten – unter die Aufsicht der Aufsichtsbehörden. Dies stellt sowohl für die betroffenen IKT-Unternehmen, als auch für die Behörden eine große Umstellung dar, da insbesondere letztere hierfür vermehrt technisches Know-how aufbauen werden müssen.

Befugnisse der Aufsichtsbehörden

Den Aufsichtsbehörden werden umfangreiche Prüfungsbefugnisse eingeräumt, welche von klassischen Auskunftsrechten über Inspektionen, Vor-Ort-Prüfungen bis hin zu Vorladungen sowie Befragungen reichen.

Die vorgesehenen Strafen sehen u.a. Zwangsgelder in Höhe von bis zu 1 PRozent des weltweiten Tagesumsatzes (pro Tag!) sowie eine Veröffentlichung der Verstöße (Naming and Shaming) vor.

Grundsätzlich sind die Durchsetzungsbestimmungen aber weitestgehend von den Mitgliedstaaten selbst festzulegen und können auch strafrechtliche Konsequenzen umfassen.

Ausblick

Mit DORA hat der europäische Gesetzgeber ein umfassendes und sowohl für Finanzunternehmen als auch die Aufsichtsbehörden herausforderndes Regelwerk geschaffen. Ob dieses für mehr IKT-Sicherheit und Stabilität sorgen und größere Ausfälle im Finanzmarkt vermeiden wird, bleibt allerdings abzuwarten. Dass IKT-Systeme nunmehr regelmäßig verpflichtend durchleuchtet werden müssen, ist aber jedenfalls zu begrüßen, auch wenn dies weitestgehend bereits der gelebten Praxis entspricht.


Über die Autor:innen

Markus Aigner ist Banking & Finance Senior Associate bei der Anwaltssozietät Wolf Theiss. Helena Nyikos ist Banking & Finance Legal Trainee bei Wolf Theiss.
Deine ungelesenen Artikel:
29.10.2026

Helferline: Wie nach zehn Jahren Startup-Rollercoaster der große Turnaround gelang

Es ist eine Geschichte, wie sie nur die Startup-Welt schreiben kann: Vor mehr als zehn Jahren gegründet, konnte Helferline über lange Zeit zwar eine ganze Zahl namhafter Referenzen vorweisen, der wirtschaftliche Durchbruch blieb aber aus. Das änderte sich im Laufe der vergangenen Monate drastisch: Vor etwas mehr als einem Jahr stieg Hansi Hansmann als Investor ein. Seitdem holte man Großaufträge vom deutschen Telekom-Riesen O2, von Asus, Starlink uvm. Aktuell befindet sich das Wiener Scaleup auf einem steilen Wachstumskurs und macht mittlerweile monatlich sechsstellige Gewinne.
/artikel/helferline-wie-nach-zehn-jahren-startup-rollercoaster-der-grosse-turnaround-gelang
29.10.2026

Helferline: Wie nach zehn Jahren Startup-Rollercoaster der große Turnaround gelang

Es ist eine Geschichte, wie sie nur die Startup-Welt schreiben kann: Vor mehr als zehn Jahren gegründet, konnte Helferline über lange Zeit zwar eine ganze Zahl namhafter Referenzen vorweisen, der wirtschaftliche Durchbruch blieb aber aus. Das änderte sich im Laufe der vergangenen Monate drastisch: Vor etwas mehr als einem Jahr stieg Hansi Hansmann als Investor ein. Seitdem holte man Großaufträge vom deutschen Telekom-Riesen O2, von Asus, Starlink uvm. Aktuell befindet sich das Wiener Scaleup auf einem steilen Wachstumskurs und macht mittlerweile monatlich sechsstellige Gewinne.
/artikel/helferline-wie-nach-zehn-jahren-startup-rollercoaster-der-grosse-turnaround-gelang
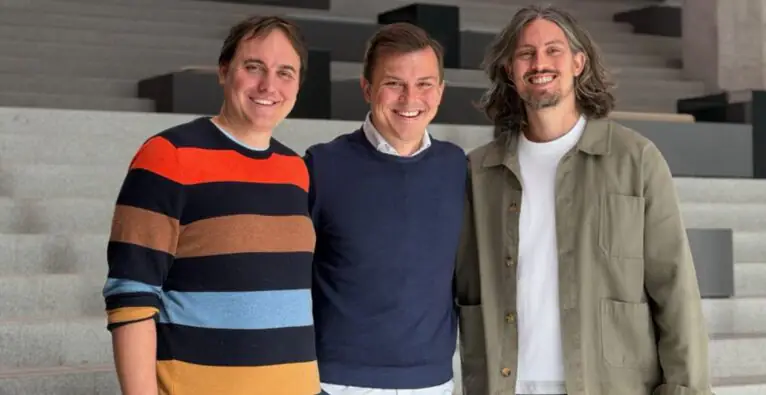
Das Helferline-Führungsteam (vl.) Janko Glavić (CTO) und die beiden Gründer Clemens Schmidgruber (CEO) und Alexander Niederhofer (COO) | (c) Helferline

Wer zuhause technischen Support, etwa mit Internet, TV oder Smartphone braucht, bekommt vom Wiener Startup Helferline innerhalb weniger Stunden eine:n Techniker:in aus seinem flächendeckenden Netzwerk vermittelt. Das ist bereits seit der Gründung vor etwas mehr als zehn Jahren so, in denen mehr als 100.000 Personen das Service nutzten.

Zu diesem B2C-Angebot kam schon bald nach dem Start eine B2B2C-Schiene dazu. Mit A1, Magenta und Drei setzen die drei großen heimischen Mobilfunker ebenso bereits seit Jahren im Service auf Helferline, wie etwa MediaMarkt, Emporia, die Uniqa oder Assa Abloy.

„Wir hatten viele harte Jahre. Jahre, in denen wir uns kein Gehalt ausgezahlt haben“

Doch die betriebswirtschaftliche Realität hinter den großen Namen und beachtlichen Zahlen war über lange Zeit hinweg weniger rosig, wie die beiden Gründer, Clemens Schmidgruber und Alexander Niederhofer, im Gespräch mit brutkasten im Büro im 9. Wiener Bezirk erzählen. „Wir hatten viele harte Jahre. Jahre, in denen wir uns kein Gehalt ausgezahlt haben und in denen wir das Glück hatten, dass auch unsere Mitarbeiter so sehr an die Idee geglaubt haben, dass sie mehrmals längeren Verzögerungen beim Gehalt zugestimmt haben“, sagt Schmidgruber.

„Wir konnten auch nicht, wie andere Tech-Unternehmen, Corona mitnehmen. Auf uns hat sich das negativ ausgewirkt, die Nachfrage nach Vor-Ort-Service ist zurückgegangen“, ergänzt Niederhofer. Und Jahre der Dauerkrise hätten ihre Spuren hinterlassen. „Die Belastung ging bei mir bis zum Burnout. Und irgendwann sind wir an den Punkt gekommen, an dem wir gesagt haben: Wenn es zu Weihnachten immer noch so aussichtslos ist, hören wir auf.“

Das war vor rund zwei Jahren. Mittlerweile schreibt das Unternehmen monatlich sechsstellige Gewinne. Was ist also in der Zwischenzeit passiert?

Eine Reihe von Gamechangern

„Wir haben damals bei einem Event Hansi [Anm. Hansmann] getroffen und sehr offen mit ihm über die schwierige Situation gesprochen. Ihm hat die Idee immer noch gefallen, er hat Potenzial gesehen und meinte, man kann immer noch was machen“, erzählt Schmidgruber. Schließlich stieg das Hansmann Family Office über einen Secondary in das Unternehmen ein. „Wir haben davor oft versucht, Kapital zu raisen, sind aber gescheitert. Die Zahlen haben nie entsprechend ausgesehen, wir hatten kein Hockeystick-Wachstum. Aber Hansi ist jemand, der Chancen erkennt und einfach anpackt, und hatte damit – wie so oft – den richtigen Riecher. Das hat uns den Atem gegeben, doch noch weiterzumachen“, sagt Niederhofer.

Doch das war nicht der einzige Gamechanger für Helferline. „In den letzten Jahren haben alle direkten Konkurrenten in Mitteleuropa aufgegeben bzw. ihr Geschäftsmodell geändert, dadurch mussten alle Firmen mit Bedarf an Vor-Ort-Service zu uns“, so Niederhofer. Und dieser Bedarf bestehe durchaus. „Über Jahre hinweg haben die Anbieter immer mehr auf Plug & Play und do it yourself gesetzt und den Field Service abgebaut. Das hat sich als nicht richtig herausgestellt. Der Bedarf ist weiterhin da – auch in der Telekom-Branche. Auch 2026 kennen sich immer noch nicht alle mit Technik aus“, sagt der Gründer.

O2 wird zum großen Hebel

Und ein Großauftrag in genau diesem Bereich war es schließlich auch, der bei Helferline zum großen Hebel wurde. „Ende vergangenen Jahres haben wir mit einem riesigen Projekt für O2 begonnen. Der Anbieter schenkt jedem Neukunden einen Helferline-Einsatz – und das bei zehntausenden Neukunden im Monat“, erzählt Schmidgruber. Niederhofer ergänzt: „Mit diesem Angebot will O2 sich vom Wettbewerb absetzen und die Nummer 1 im Bereich Kundenzufriedenheit werden.“

Helferline habe die Aktion unter anderem einen Auftritt in deutschlandweiten TV-Spots und indirekte Werbung auf der Titelseite der Bild-Zeitung gebracht. Die Kapazitäten in kurzer Zeit für einen derartigen deutschlandweiten Auftrag auszubauen, sei aber alles andere als einfach gewesen, erzählt Schmidgruber und zeigt auf den „Schlachtplan“, der zur Erinnerung noch immer an der Bürotür im 9. Bezirk hängt: „Wir haben ja ein Freelancer-Modell. Wir mussten innerhalb weniger Wochen hunderte neue Techniker rekrutieren, onboarden und auf die Plattform bringen, um das Projekt abbilden zu können.“

Niederhofer führt aus: „Es war letztlich ein großer Team-Effort: Wir haben jede Menge Growth Hacks genutzt, haben Techniker als Promotoren an technische Unis geschickt, jedes schwarze Brett genutzt, Flyer verteilt und sogar Bierflaschen beklebt.“ Die teuerste Maßnahme sei das Engagement der größten deutschen Tech-Influencer gewesen. „Die haben uns dann auch über Nacht tausende Bewerbungen gebracht“, erklärt Niederhofer.

Doch bei diesem einen Großauftrag sollte es nicht lange bleiben. Gerade als das O2-Projekt in trockenen Tüchern war, sei bereits der nächste gekommen, erzählen die Gründer – und zwar auf ungewöhnliche Weise. „Es kam eine Mail an Alex [Anm. Niederhofer] herein, die auf den ersten Blick extrem nach Spam aussah“, erzählt Schmidgruber. Niederhofer führt aus: „Da schreibt jemand, der meint, er arbeitet bei Starlink und sie suchen jemanden, der die Installation für die Starlink-Satellitenschüsseln in ganz Europa übernimmt.“

Entgegen des ersten Impulses habe man die Mail ernstgenommen. „Wir haben uns gefragt: Ist es realistisch, dass unsere Techniker in Zukunft Sat-Schüsseln installieren, obwohl wir zu dem Zeitpunkt noch niemanden hatten, der das machen konnte? Sollen wir uns das trauen?“, erzählt Schmidgruber. Die beiden haben die Frage mit Ja beantwortet – ohne zu ahnen, was auf sie zukommen wird. Die Kooperation mit dem Musk-Unternehmen war von Anfang an nicht mit den europäischen Kooperationspartnern vergleichbar.

Niederhofer bringt ein Beispiel: „In einem Call wurde kurz darüber gesprochen, ob wir theoretisch die Logistik für Ersatzteile übernehmen könnten und wer unser Logistikpartner sei. Ein paar Tage später ruft mich unser Logistiker aus Deutschland an: Drei LKWs von Starlink stehen vor der Halle und wollen jetzt tonnenweise Hardware ausladen. Ohne jede Vorankündigung. Es gab zu dem Zeitpunkt weder einen Vertrag noch sonst etwas Schriftliches. Wir haben das dann mit den Amerikanern geklärt, die Ware übernommen und ein paar Tage später die erste Installation durchgeführt.“

Kurios sei auch gewesen, wie Helferline zu dem Auftrag kam: „Die amerikanischen Mitarbeiter haben einfach bei Claude eingegeben, welches Unternehmen im DACH-Raum diese Montagen am besten durchführen könne – und Claude hat geantwortet: Helferline“, erzählt Niederhofer. Das Service lief an. „Mittlerweile installieren wir in Deutschland und Österreich vierstellig Starlink-Schüsseln pro Monat – und es könnte bald fünfstellig werden“, sagt Schmidgruber. Und inzwischen installiert man schon erste Starlink-Antennen in Frankreich und den Niederlanden.

„Das war noch lange nicht alles“

Und die Welle an neuen Aufträgen reiße seitdem nicht ab. Weitere, teilweise noch größere Projekte seien bereits in der Pipeline oder unterschrieben und werden gerade vom mittlerweile 40-köpfigen Team umgesetzt. „Wir mussten so viele Hürden überwinden und sind einfach nur dankbar, dass wir jetzt eine so positive und spannende Zeit erleben dürfen“, sagt Niederhofer. Und Schmidgruber verspricht: „Aber das war noch lange nicht alles.“

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Neue IT-Verordnung der EU: Worauf sich die Finanzbranche jetzt einstellen muss

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Neue IT-Verordnung der EU: Worauf sich die Finanzbranche jetzt einstellen muss

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Neue IT-Verordnung der EU: Worauf sich die Finanzbranche jetzt einstellen muss

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Neue IT-Verordnung der EU: Worauf sich die Finanzbranche jetzt einstellen muss

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Neue IT-Verordnung der EU: Worauf sich die Finanzbranche jetzt einstellen muss

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Neue IT-Verordnung der EU: Worauf sich die Finanzbranche jetzt einstellen muss

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Neue IT-Verordnung der EU: Worauf sich die Finanzbranche jetzt einstellen muss

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Neue IT-Verordnung der EU: Worauf sich die Finanzbranche jetzt einstellen muss

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Neue IT-Verordnung der EU: Worauf sich die Finanzbranche jetzt einstellen muss