15.03.2020

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

Manche Cyberkriminelle nutzen die Panik rund um den Coronavirus aus, um Phishing-Emails zu verschicken. In anderen Fällen werden Fake-Spendenaufrufe auf Social Media gestartet oder angebliche Heilmittel gegen Vorabzahlung verkauft.
/artikel/coronavirus-phishing-email
Coronavirus phishing email
(c) Adobe Stock / vegefox.com

Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen. Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.

Wie Cyberkriminelle den Coronavirus nutzen

Unter anderem werden Nutzer dabei in Emails zum Beispiel aufgefordert, eine Datei mit dem Namen „Corona-virus-Map.com.exe“ herunterzuladen. Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen. Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen. Dabei werden zum Beispiel die Kreditkartendaten des Opfers abgegriffen oder Keylogger installiert, welche die Login-Daten des Users zu bestimmten Websites und Online-Diensten mitschneiden und an die Cyberkriminellen übertragen.

+++Gratis-Hilfe von Teleworking bis Kinderbetreung in der Corona-Krise+++

Die Cyberkriminellen setzen dabei auf menschliche Fehler – „Social Engineering“ – und nutzen im Kontext des Coronavirus die Angst der Menschen, sowie deren Bedürfnis nach mehr Informationen aus. Oft geben sie sich dabei auch als Institutionen anderer Staaten oder als Repräsentanten der Weltgesundheitsorganisation (WHO) aus. Für die WHO war dies ein Anlass, eine Warnmeldung zu veröffentlichen, die sich auf diese Thematik bezieht. Darin heißt es unter anderem, dass die WHO niemals unaufgefordert Email-Anhänge verschicke.

FBI warnt vor weiteren Betrugsmaschen mit Coronavirus-Panik

Auch das US-amerikanische FBI warnt vor entsprechenden Internetbetrügern. Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen. Eine dritte Vorgehensweise bezieht sich schließlich auf das Anbieten vermeintlicher medizinischer Hilfe. In diesem Fall behaupten die Cyberkriminellen, ein Heilmittel gegen den Coronavirus zu verkaufen. Dafür verlangen sie vorab eine Bezahlung.

Unter anderem bezieht sich außerdem der TV-Sender NBC auf einen Bericht des IT-Sicherheitsunternehmens FireEye, laut dem unter anderem China Social Engineering rund um die Corona-Krise verwendete, um Daten aus Vietnam abzusaugen. Das System wird also nicht nur in Phishing-Versuchen gegenüber Privatpersonen, sondern auch bei staatlicher Spionage angewandt.

Vorsicht vor Hackern bei Teleworking

Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren. „Besondere Vorsicht ist deshalb geboten, da diese Systeme nunmehr unter hohem Druck erweitert oder neu implementiert werden“, heißt es hierzu zum Beispiel in einer Mitteilung von SEC Consult, ein Beratungsunternehmen für Cyber- und Applikationssicherheit. Deshalb sei es ratsam, diese Systeme einem Sicherheitscheck zu unterziehen.
Redaktionstipps
Deine ungelesenen Artikel:
09.11.2026

Patent oder Geheimhaltung? Wie das Wiener ClimateTech-Startup sequestra seine IP schützt

Einzigartige Technologie braucht Schutz, um am internationalen Markt zu bestehen. Das gilt vor allem, wenn sie von einem Startup kommt, das noch keine Marktmacht hat. Wir sprachen mit Lukas Höber, Co-Founder und CEO des Wiener Startups sequestra, darüber, wie die Austria Wirtschaftsservice (aws) das Unternehmen im Innovationsschutz unterstützt und warum in manchen Fällen Geheimhaltung der bessere Weg als ein Patent ist.
/artikel/patent-oder-geheimhaltung-wie-das-wiener-climatetech-startup-sequestra-seine-ip-schuetzt
09.11.2026

Patent oder Geheimhaltung? Wie das Wiener ClimateTech-Startup sequestra seine IP schützt

Einzigartige Technologie braucht Schutz, um am internationalen Markt zu bestehen. Das gilt vor allem, wenn sie von einem Startup kommt, das noch keine Marktmacht hat. Wir sprachen mit Lukas Höber, Co-Founder und CEO des Wiener Startups sequestra, darüber, wie die Austria Wirtschaftsservice (aws) das Unternehmen im Innovationsschutz unterstützt und warum in manchen Fällen Geheimhaltung der bessere Weg als ein Patent ist.
/artikel/patent-oder-geheimhaltung-wie-das-wiener-climatetech-startup-sequestra-seine-ip-schuetzt
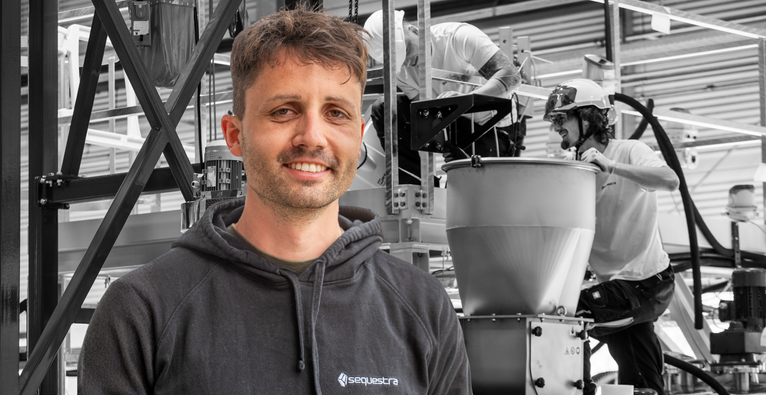
Lukas Höber ist Co-Founder und CEO von sequestra | (c) sequestra

Auch wenn die Debatte rund um den Klimawandel bekanntlich nicht geradlinig verläuft: Industrieunternehmen auf der ganzen Welt haben sich teils mehr, teils weniger ambitionierte Ziele in der CO2-Reduktion gesetzt. Die Emission des Treibhausgases kann aber nicht in allen Industrien tatsächlich vermieden werden. Überall, wo der CO2-Ausstoß unweigerlich zum Prozess dazugehört, braucht es andere Lösungen. An einer davon arbeitet das Wiener Startup sequestra – brutkasten berichtete bereits mehrmals.

CO2-Abbindung trifft Recycling

„Wir entwickeln Technologien, mit denen man CO2 stabil in mineralischen Reststoffen oder auch Primärmaterialien abbinden kann“, erklärt Co-Founder und CEO Lukas Höber im Gespräch mit brutkasten. Dabei setzt sequestra auf Abfallprodukte, etwa Schlacken, Aschen, Bauschutt oder Bergbauabfälle. „Die enthalten oft mineralische Verbindungen, die CO2 stabil abbinden können. Das sind vor allem Calcium- und Magnesiumverbindungen“, so der Gründer. Diese Stoffe nutzt sequestra in seinen Reaktoren. Das nach dem Prozess verbleibende Material soll dann nicht einfach deponiert, sondern zurück in den Kreislauf geführt werden, etwa im Straßenbau oder der Betonindustrie.

Weltweit einzigartiges Labor bereits im Einsatz

Das ist der Plan. Denn noch stehen keine sequestra-Anlagen bei Industriekunden – so weit will man Ende 2027 sein. Schon jetzt betreibt das Startup allerdings ein weltweit einzigartiges Labor, in dem Stoffe auf die Nutzbarkeit zur CO2-Abbindung untersucht werden können – brutkasten berichtete. „Firmen aus der ganzen Welt schicken uns bereits ihr Material und wir prüfen es“, sagt Höber.

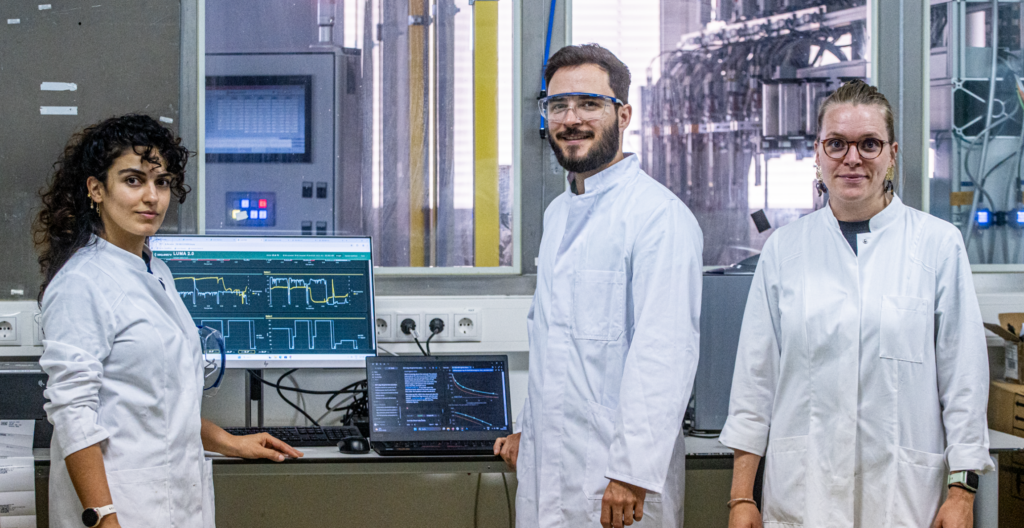
Das Labor von sequestra ist weltweit einzigartig. | © sequestra

Patentschutz mit Unterstützung der Austria Wirtschaftsservice (aws)

Die technologischen Prozesse, die sequestra für all das nutzt, sind komplex. Und sie sind weltweit einzigartig. Gleichzeitig forschen Mitbewerber auf der ganzen Welt an derartigen Lösungen. Der Schutz der IP durch Patente liegt also auf der Hand. „Wir haben bislang drei Patente angemeldet, bei einem vierten sind wir momentan im Prozess“, erzählt Höber. Dabei wird sequestra auch von der Austria Wirtschaftsservice (aws) unterstützt.

Konkret nutzte das Startup zum einen die Förderung der Austria Wirtschaftsservice (aws) „Freedom to Operate“. „Man muss auch bei den eigenen Prozessen wissen, was man machen darf. Wenn ein einzelner Prozessschritt bereits von jemand anderem patentiert ist, hat man ein Problem. Daher müssen Patentanwälte ermitteln, was noch frei ist“, erklärt Höber.

Zum anderen nationalisiert sequestra gerade zwei seiner bestehenden Patente, eines davon in den USA, Kanada und im Vereinigten Königreich, denn im ersten Schritt galten diese nur innerhalb der EU. „Hier fördert uns die Austria Wirtschaftsservice (aws) im Rahmen des Programms aws Innovationsschutz mit 50 Prozent“, sagt der Gründer. „Das ist ein extrem kostspieliger Prozess, die Förderung hilft uns also sehr.“

„In manchen Fällen ist es auch schlauer, etwas nicht patentieren zu lassen“

Ist es damit mit dem Schutz der Technologie getan? „Patente sind für uns sehr wichtig, manche komplexen Prozessabläufe kann man aber gar nicht patentieren und in manchen Fällen ist es auch schlauer, etwas nicht patentieren zu lassen“, erklärt Höber. Denn nicht nur sei die Patentierung ein teurer und sehr zeitaufwändiger Vorgang. „Sobald etwas patentiert ist, ist es öffentlich für alle auf der Welt einsehbar und in manchen Ländern kann der Patentschutz umgangen werden“, so der Gründer.

Die Lösung für diese Fälle? Geheimhaltung. Tatsächlich habe man aktuell nur rund 20 Prozent der eigenen Technologie patentiert, der Rest seien Betriebsgeheimnisse. „Als schnell wachsendes Tech-Unternehmen kann man es gar nicht anders machen“, ist Höber überzeugt. Er gibt ein internationales Beispiel: „SpaceX praktiziert das enorm. Trotz der Größe hat das Unternehmen nur ca. 500 Patente. Der Rest läuft über Geschäftsgeheimnisse, um schnell zu sein.“

Rasante Weiterentwicklung – technologisch und am Markt

Und diese Geschwindigkeit brauche man, denn die technologische Entwicklung geht auch bei sequestra zügig weiter. Ein aktuelles Forschungsprojekt, das auch von der FFG gefördert wird, soll etwa die Einsatzmöglichkeit der Technologie auf ein anderes Level heben. „Im Moment brauchen wir für unsere Reaktoren noch hochreine CO2-Ströme, die nur in bestimmten Verfahren entstehen, etwa in Biogas-Anlagen. Mit diesem Entwicklungsschritt wollen wir auch Abgase verarbeiten können, die einen weit geringeren CO2-Anteil haben“, sagt der Gründer.

Und nicht nur technologisch entwickelt sich das Startup rasant weiter, wie Höber, den wir per Videocall auf einer Konferenz in Südafrika erreichen, erzählt: „Ich spreche hier unter anderem mit Bergbauunternehmen. Danach geht es für mich weiter nach Südostasien. Das Potenzial ist enorm und die Nachfrage nicht nur in Europa hoch.“


Disclaimer: Dieser Artikel ist im Rahmen einer Medienbeauftragung mit der Austria Wirtschaftsservice (aws) entstanden.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Vom Coronavirus zum Computervirus: Die Panik als Phishing-Tool

  • Wer unvorsichtig eine Email mit vermeintlichem Bezug zum Coronavirus öffnet, der läuft Gefahr, sich dabei zugleich einen Computervirus einzufangen.
  • Das geht hervor aus diversen Medienberichten und Emails, welche intern von den IT-Abteilungen großer Unternehmen an die Mitarbeiter verschickt werden.
  • Beim Öffnen der Dateien sehen die User sogar eine Karte mit dem aktuellen Stand der Coronavirus-Verbreitung – allerdings wurde diese zusätzlich mit einer Malware versehen.
  • Diese verfolgt so gut wie immer den Zweck, Daten vom Rechner des Opfers abzugreifen.
  • Neben den bereits erwähnten Phishing-Mails wird hier auch darauf hingewiesen, dass manche Cyberkriminelle die Gutmütigkeit ahnungsloser Opfer ausnutzen könnten, indem sie via Social Media zu Spendenkampagnen für die vermeintliche Bekämpfung des Coronavirus aufrufen.
  • Weitere Vorsicht ist schließlich noch geboten, wenn im eigenen Unternehmen auf Teleworking gesetzt wird – denn auch hier ist ein Einfallstor für Hacker gegeben, wenn Daten zwischen dem Server des Unternehmens und dem Privatrechner des Mitarbeiters zirkulieren.