02.03.2022

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

Russische Hacker attackieren Ziele in der Ukraine und im Westen, Anonymous hat Russland "den Krieg erklärt". Wir haben Sicherheitsexperte Christian Haschek um eine Einschätzung gebeten, wie weit der Cyberwar gehen kann.
/artikel/christian-haschek-ukraine-cyberwar
Kaspersky | Ukraine-Cyberwar: Das kann im Kampf Anonymous gegen Russland passieren
(c) Adobe Stock - PX Media

Schon vor dem Beginn des russischen Angriffskriegs auf die Ukraine versuchten russische Hacker:innen das Land mit gezielten Attacken zu schwächen. Inzwischen wurden die Cyber-Angriffe auf Ziele in westlichen Ländern, die die Ukraine unterstützten, ausgeweitet. Auf der Gegenseite gab es nach Beginn des Einmarschs russischer Truppen unter anderem eine „Kriegserklärung“ des losen Hacker-Kollektivs „Anonymous“ an Russland via Twitter. Seitdem wurde über mehrere erfolgreiche Cyber-Attacken auf russische Regierungs- und Medienseiten berichtet.

„Da die Informationsweitergabe an die russischen Soldaten teilweise über diese Regierungsseiten läuft, kann das durchaus auch direkt für den Krieg relevant sein“, sagt Christian Haschek. Er hatte in seiner Jugend selbst „Berührungspunkte“ mit Anonymous, wie er erzählt. Seit vielen Jahren arbeitet er als Cyber-Security-Experte und betreut Unternehmen und Schulen bei der Abwehr von Hacker-Attacken.

„Es hängen viele Dinge am Internet, die eigentlich nicht daran hängen sollten“

Im Ukraine-Krieg gebe es auf beiden Seiten viele mögliche Ziele für Hacker:innen, erklärt Haschek: „Prinzipiell ist immer die Gefahr gegeben, dass jemand ein Angriffsziel findet, das verheerend ist. Denn sowohl im Westen als auch in Russland hängen viele Dinge am Internet, die eigentlich nicht daran hängen sollten“. Das sei durch die Corona-Krise noch verstärkt worden. „In der Pandemie sind viele Infrastrukturen sehr schnell und teilweise unbedacht von zuhause aus zugänglich gemacht worden. Das hat die Angriffsvektoren ziemlich vergrößert“, sagt der Experte. Für Hacker:innen auf beiden Seiten könnten sich dadurch „low hanging fruits“ ergeben. „Man darf nicht vergessen, dass sich durch die Covid-Krise auch viele Menschen erstmals wirklich mit Computern auseinandersetzen mussten. Die bieten einen besonders guten Angriffspunkt“.

Haschek gibt ein Beispiel, um was für Infrastruktur es gehen kann: „Ich habe vor ein paar Jahren im Rahmen eines Projekts alle IP-Adressen des Landes gescannt, um potenzielle Gefahren aufzuspüren. Das schlimmste, das ich gefunden hab, war eine Kläranlage, bei der viele Steuerungen kaum geschützt online zugänglich waren“. Besondere Gefahren sieht Haschek auch für Internet Service Provider, wo ein erfolgreicher Hack zu relativ großflächigen Internet-Ausfällen führen könnte.

Private Unternehmen besonders gefährdet

Generell würden eher private Unternehmen Angriffsziele bei Cyber-Attacken. „Deren Services können etwa mit jenen anderen Unternehmen wie Militär-Zulieferern verflochten sein und dann kann es kritisch werden“, sagt der Experte und verweist auf Beispiele in der Vergangenheit. Besonders gefährdet seien derzeit Unternehmen, die bereits einmal Opfer eines Hacks waren. „Statistiken zeigen, dass die meisten Firmen, die einmal mit Ransomware angegriffen wurden, später nochmal angegriffen werden. Denn wenn man nicht wirklich gut aufräumt, bleibt ‚Schläfer-Software‘ zurück, die später wieder aktiviert werden kann. Das ist auch eine der größten Gefahren, die ich jetzt sehe“, erklärt Haschek.

Dass auch bedeutende Infrastruktur wie Kraftwerke im Cyberwar unter die Kontrolle von Hacker:innen geraten könnten, glaubt Haschek weniger. Er verweist darauf, dass heimische Energieversorger auch in der Pandemie vorsichtshalber ganze Teams vor Ort in den Kraftwerken abgesondert haben, um den Betrieb wie üblich aufrechterhalten zu können. „Hier war man sicher auch in anderen Ländern sehr vorsichtig. Ich gehe davon aus, dass auch die russischen Kraftwerke gut abgesichert sind“, sagt der Experte. Hinzu käme gerade bei Kraftwerken in Osteuropa, dass sich teilweise veraltete Technologie, die gar nicht ans Internet angeschlossen werden kann, in diesem Fall als Vorteil herausstellen kann.

Nvidia-Hack: „Wenn das eine russische Gruppe gewesen wäre, hätten wir jetzt vielleicht ganz andere Probleme“

Wie gefährlich eine gut durchgeführte Cyberattacke werden kann, zeige ein ganz aktuelles Beispiel, führt Haschek aus. Vor wenigen Tagen wurde Chip-Riese Nvidia gehackt. Die Hacker:innen, die laut Berichten aus Südamerika kommen dürften, wollen das Unternehmen dazu bringen, eine künstliche Beschränkung der Grafikkarten-Chips für Krypto-Mining aufzuheben. „Dabei haben sie angeblich auch das Updater-System unter ihre Kontrolle gebracht. Damit könnte man über ein Fake-Update Software auf hunderte Millionen Grafikkarten weltweit spielen und Unmengen Unternehmen von innen angreifen, Informationen absaugen und massiven Schaden anrichten“, erklärt der Experte.

Die Forderung der Hacker-Gruppe, die nach eigenen Angaben keine politische Agenda verfolgt, sei also verhältnismäßig harmlos. „Es ist katastrophal, was hier eigentlich möglich wäre. Wenn das eine russische Hacker-Gruppe gewesen wäre, hätten wir jetzt vielleicht ganz andere Probleme“, meint Haschek. Solche Sicherheitslücken bei Tech-Riesen könnten also potenziell wirklich gefährlich werden.

Erfahrene Hacker:innen gebe es in Russland jedenfalls genug. „Unter Putin sind Gesetze erlassen worden, die Angriffe auf Ziele im Ausland nahezu straffrei gemacht haben. Da gab es seit Jahren eine Atmosphäre, in der man sich ziemlich wenig Gedanken musste, wenn man Ziele im Ausland angegriffen hat“, erzählt der Experte. Er selber habe in seiner Arbeit mit erpresserischen Attacken aus Russland zu tun gehabt. Auch Anonymous können viel anrichten. „Es ist ein sehr loses Kollektiv, dass man nicht als geschlossene Gruppe missverstehen sollte. Aber es sind einige wirkich gute Leute dabei“.

Deine ungelesenen Artikel:
19.10.2026

Easelink: Grazer Startup gewinnt asiatischen Technologiepartner und plant Markteinführung

Easelink baut sein Industrialisierungsnetzwerk aus und gewinnt mit Luxshare den ersten asiatischen Technologie-Lizenzpartner. Gemeinsam wollen beide Unternehmen die Industrialisierung und Markteinführung der kabellosen Ladetechnologie Matrix Charging in China umsetzen.
/artikel/easelink-grazer-startup-gewinnt-asiatischen-technologiepartner-und-plant-markteinfuehrung
Easelink
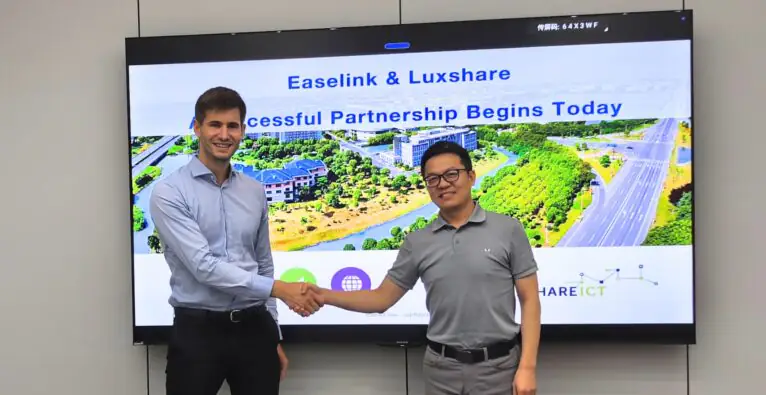
© Luxshare - (v.l.) Hermann Stockinger, Gründer & CEO Easelink und Harvey Yuan, General Manager Luxshare.

2022 schloss das Grazer Startup Easelink eine 8,3 Millionen Euro schwere Series-A-Finanzierungsrunde ab, der im Oktober 2024 ein 1,5 Mio. Euro-Investment von Verbund X Ventures folgte. Im November 2025 gründete man die Matrix Charging Interest Group (MCIG), eine Branchenkooperation zur Standardisierung der „Matrix Charging Technologie“, die vom österreichischen High-Tech-Unternehmen entwickelt wurde. Dem folgte heuer eine Kooperation mit SEG Automotive – brutkasten berichtete. Nun hat man in China den ersten Technologie-Lizenzpartner gewinnen können.

China gilt als der weltweit größte Markt für Elektromobilität und war für Easelink schon immer von zentraler strategischer Bedeutung – siehe 2018. Für die Industrialisierung und Bereitstellung von Matrix Charging verlangen die spezifischen Anforderungen des chinesischen Automobilmarkts einen Local-for-Local-Ansatz. „Mit Luxshare gewinnt Easelink einen dedizierten Lizenznehmer für China – ein weiterer Schritt in der Strategie, in allen wichtigen Automobilmärkten Lizenz- und Industrialisierungspartner für Matrix Charging aufzubauen“, liest man in der Aussendung. Die Partnerschaft hat bereits zu konkreten Marktaktivitäten geführt: Beide Unternehmen arbeiten an ersten OEM-Projekten (Original Equipment Manufacturer), um die Technologie in künftige Fahrzeugplattformen zu integrieren.

„Wir sehen großes Potenzial in unserer Zusammenarbeit mit Easelink, die es uns ermöglicht, neue Kundensegmente im Bereich der automatisierten Abrechnung zu erschließen. Darüber hinaus sind wir uns der entscheidenden Rolle bewusst, die die Standardisierung neuer Schnittstellen spielt, und setzen uns daher in der ‚Matrix Charging Interest Group‘ für die entsprechenden Standardisierungsbemühungen ein, um Interoperabilität und eine breite Marktakzeptanz sicherzustellen“, sagt Harvey Yuan, General Manager von Luxshare.

„Wachsende Präsenz in China“

Die Zusammenarbeit baut auf Luxshares Erfahrung auf, gemeinsam mit führenden internationalen Technologieunternehmen Produkte zu industrialisieren und „in großem Maßstab“ zu fertigen. Gleichzeitig wird Easelink sein lokales Team in China weiter ausbauen, um die technische und projektbezogene Zusammenarbeit mit Luxshare und chinesischen OEMs eng zu begleiten.

„Wir freuen uns sehr über die Zusammenarbeit mit einem global so bedeutenden Unternehmen wie Luxshare – einem komplementären Partner mit starkem Engineering-Know-how“, sagt Hermann Stockinger, Gründer & CEO Easelink. „Gemeinsam konzentrieren wir uns darauf, Kunden in China vor Ort zu betreuen und Matrix Charging in bestehende Wertschöpfungsketten der Automobilindustrie zu integrieren. Diese Partnerschaft ist ein wichtiger Meilenstein für unsere wachsende Präsenz in China und ein zentraler Baustein unserer Mission, den globalen Industriestandard für automatisiertes Laden zu setzen.“

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“