
02.03.2022

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

Russische Hacker attackieren Ziele in der Ukraine und im Westen, Anonymous hat Russland "den Krieg erklärt". Wir haben Sicherheitsexperte Christian Haschek um eine Einschätzung gebeten, wie weit der Cyberwar gehen kann.
/artikel/christian-haschek-ukraine-cyberwar
Kaspersky | Ukraine-Cyberwar: Das kann im Kampf Anonymous gegen Russland passieren
(c) Adobe Stock - PX Media

Schon vor dem Beginn des russischen Angriffskriegs auf die Ukraine versuchten russische Hacker:innen das Land mit gezielten Attacken zu schwächen. Inzwischen wurden die Cyber-Angriffe auf Ziele in westlichen Ländern, die die Ukraine unterstützten, ausgeweitet. Auf der Gegenseite gab es nach Beginn des Einmarschs russischer Truppen unter anderem eine „Kriegserklärung“ des losen Hacker-Kollektivs „Anonymous“ an Russland via Twitter. Seitdem wurde über mehrere erfolgreiche Cyber-Attacken auf russische Regierungs- und Medienseiten berichtet.

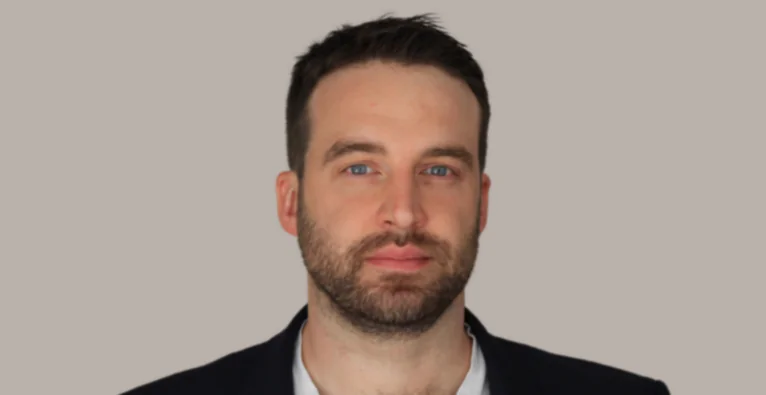
„Da die Informationsweitergabe an die russischen Soldaten teilweise über diese Regierungsseiten läuft, kann das durchaus auch direkt für den Krieg relevant sein“, sagt Christian Haschek. Er hatte in seiner Jugend selbst „Berührungspunkte“ mit Anonymous, wie er erzählt. Seit vielen Jahren arbeitet er als Cyber-Security-Experte und betreut Unternehmen und Schulen bei der Abwehr von Hacker-Attacken.

„Es hängen viele Dinge am Internet, die eigentlich nicht daran hängen sollten“

Im Ukraine-Krieg gebe es auf beiden Seiten viele mögliche Ziele für Hacker:innen, erklärt Haschek: „Prinzipiell ist immer die Gefahr gegeben, dass jemand ein Angriffsziel findet, das verheerend ist. Denn sowohl im Westen als auch in Russland hängen viele Dinge am Internet, die eigentlich nicht daran hängen sollten“. Das sei durch die Corona-Krise noch verstärkt worden. „In der Pandemie sind viele Infrastrukturen sehr schnell und teilweise unbedacht von zuhause aus zugänglich gemacht worden. Das hat die Angriffsvektoren ziemlich vergrößert“, sagt der Experte. Für Hacker:innen auf beiden Seiten könnten sich dadurch „low hanging fruits“ ergeben. „Man darf nicht vergessen, dass sich durch die Covid-Krise auch viele Menschen erstmals wirklich mit Computern auseinandersetzen mussten. Die bieten einen besonders guten Angriffspunkt“.

Haschek gibt ein Beispiel, um was für Infrastruktur es gehen kann: „Ich habe vor ein paar Jahren im Rahmen eines Projekts alle IP-Adressen des Landes gescannt, um potenzielle Gefahren aufzuspüren. Das schlimmste, das ich gefunden hab, war eine Kläranlage, bei der viele Steuerungen kaum geschützt online zugänglich waren“. Besondere Gefahren sieht Haschek auch für Internet Service Provider, wo ein erfolgreicher Hack zu relativ großflächigen Internet-Ausfällen führen könnte.

Private Unternehmen besonders gefährdet

Generell würden eher private Unternehmen Angriffsziele bei Cyber-Attacken. „Deren Services können etwa mit jenen anderen Unternehmen wie Militär-Zulieferern verflochten sein und dann kann es kritisch werden“, sagt der Experte und verweist auf Beispiele in der Vergangenheit. Besonders gefährdet seien derzeit Unternehmen, die bereits einmal Opfer eines Hacks waren. „Statistiken zeigen, dass die meisten Firmen, die einmal mit Ransomware angegriffen wurden, später nochmal angegriffen werden. Denn wenn man nicht wirklich gut aufräumt, bleibt ‚Schläfer-Software‘ zurück, die später wieder aktiviert werden kann. Das ist auch eine der größten Gefahren, die ich jetzt sehe“, erklärt Haschek.

Dass auch bedeutende Infrastruktur wie Kraftwerke im Cyberwar unter die Kontrolle von Hacker:innen geraten könnten, glaubt Haschek weniger. Er verweist darauf, dass heimische Energieversorger auch in der Pandemie vorsichtshalber ganze Teams vor Ort in den Kraftwerken abgesondert haben, um den Betrieb wie üblich aufrechterhalten zu können. „Hier war man sicher auch in anderen Ländern sehr vorsichtig. Ich gehe davon aus, dass auch die russischen Kraftwerke gut abgesichert sind“, sagt der Experte. Hinzu käme gerade bei Kraftwerken in Osteuropa, dass sich teilweise veraltete Technologie, die gar nicht ans Internet angeschlossen werden kann, in diesem Fall als Vorteil herausstellen kann.

Nvidia-Hack: „Wenn das eine russische Gruppe gewesen wäre, hätten wir jetzt vielleicht ganz andere Probleme“

Wie gefährlich eine gut durchgeführte Cyberattacke werden kann, zeige ein ganz aktuelles Beispiel, führt Haschek aus. Vor wenigen Tagen wurde Chip-Riese Nvidia gehackt. Die Hacker:innen, die laut Berichten aus Südamerika kommen dürften, wollen das Unternehmen dazu bringen, eine künstliche Beschränkung der Grafikkarten-Chips für Krypto-Mining aufzuheben. „Dabei haben sie angeblich auch das Updater-System unter ihre Kontrolle gebracht. Damit könnte man über ein Fake-Update Software auf hunderte Millionen Grafikkarten weltweit spielen und Unmengen Unternehmen von innen angreifen, Informationen absaugen und massiven Schaden anrichten“, erklärt der Experte.

Die Forderung der Hacker-Gruppe, die nach eigenen Angaben keine politische Agenda verfolgt, sei also verhältnismäßig harmlos. „Es ist katastrophal, was hier eigentlich möglich wäre. Wenn das eine russische Hacker-Gruppe gewesen wäre, hätten wir jetzt vielleicht ganz andere Probleme“, meint Haschek. Solche Sicherheitslücken bei Tech-Riesen könnten also potenziell wirklich gefährlich werden.

Erfahrene Hacker:innen gebe es in Russland jedenfalls genug. „Unter Putin sind Gesetze erlassen worden, die Angriffe auf Ziele im Ausland nahezu straffrei gemacht haben. Da gab es seit Jahren eine Atmosphäre, in der man sich ziemlich wenig Gedanken musste, wenn man Ziele im Ausland angegriffen hat“, erzählt der Experte. Er selber habe in seiner Arbeit mit erpresserischen Attacken aus Russland zu tun gehabt. Auch Anonymous können viel anrichten. „Es ist ein sehr loses Kollektiv, dass man nicht als geschlossene Gruppe missverstehen sollte. Aber es sind einige wirkich gute Leute dabei“.

Deine ungelesenen Artikel:
11.09.2026

Warum digitale Souveränität bei der Innovation beginnt

Österreichs Verwaltung und Wirtschaft laufen auf der Infrastruktur dreier US-Konzerne, und das Lagebild des Bundeskanzleramts rückt digitale Souveränität inzwischen in den Fokus der nationalen Sicherheit. Mathias Lipp-Rosenthal, Gründer der KI Schmiede, schreibt in seinem Gastbeitrag, warum heimische Anbieter längst bereit wären und was noch fehlt: der Staat als Kunde.
/artikel/warum-digitale-souveraenitaet-bei-der-innovation-beginnt
11.09.2026

Warum digitale Souveränität bei der Innovation beginnt

Österreichs Verwaltung und Wirtschaft laufen auf der Infrastruktur dreier US-Konzerne, und das Lagebild des Bundeskanzleramts rückt digitale Souveränität inzwischen in den Fokus der nationalen Sicherheit. Mathias Lipp-Rosenthal, Gründer der KI Schmiede, schreibt in seinem Gastbeitrag, warum heimische Anbieter längst bereit wären und was noch fehlt: der Staat als Kunde.
/artikel/warum-digitale-souveraenitaet-bei-der-innovation-beginnt
Mathias Lipp-Rosenthal, Gründer der KI Schmiede | Foto: Lipp-Rosenthal

Das im August veröffentlichte Gesamtstaatliche Lagebild 2026 des Krisensicherheitsberaters im Bundeskanzleramt enthält einen Satz, der bislang wenig Beachtung fand: Angesichts der Cyberbedrohung rücke digitale Souveränität weiter in den Fokus der nationalen Sicherheit. Daraus leitet es eine unbequeme Handlungsoption ab, nämlich die Förderung von EU-Anbietern und den Verzicht auf externe Anbieter bei künftigen Beschaffungen. Im (ersten) Lagebild 2025 kam der Begriff nicht vor. Aus einem Standortthema wurde binnen eines Jahres eine Sicherheitsfrage.

Der Ist-Zustand ist bekannt. Verwaltung und Wirtschaft in Österreich laufen weitgehend auf Infrastruktur dreier US-Konzerne. Der CLOUD Act erlaubt US-Behörden den Zugriff auf Daten, die diese Unternehmen verarbeiten, unabhängig vom Standort des Rechenzentrums. Als Microsoft im Frühjahr 2025 plötzlich das Konto des Chefanklägers des Internationalen Strafgerichtshofs sperrte, wurde sichtbar, dass die Verfügbarkeit einer digitalen Grundleistung an einer Entscheidung außerhalb Europas hängen kann. Die Leistungsfähigkeit der Hyperscaler steht außer Streit. Zu klären ist, welche Funktionen ein Staat in fremder Hand belassen kann.

Vorbilder im öffentlichen Sektor

Das Österreichische Bundesheer hat mit der Umstellung auf LibreOffice die Kontrolle über einen zentralen Arbeitsplatzbaustein zurückgeholt, die Schweizer Armee migriert ihr Kommando Cyber auf openDesk.

Am weitesten gehen die Niederlande. Dort stellt die Regierung die gesamte Bundesverwaltung auf digitale Souveränität um. Seit Juli 2026 ist von US-Clouds für E-Mail und Dokumente abzuraten, Daten müssen in Europa bleiben und für jeden Dienst muss ein Ausstiegsplan vorliegen.

Sicherheit als Grundbedürfnis der Wirtschaft

Die Frage stellen sich zunehmend auch heimische Unternehmen. Sie wollen wissen, ob ihre Daten in Europa liegen, wer darauf zugreifen kann und ob der Dienst, auf dem ihr Tagesgeschäft läuft, morgen noch verfügbar ist. Souverän zu arbeiten heißt für sie vor allem, Sicherheit zu haben: dass Daten nicht von Drittstaaten abgegriffen werden können und dass sie sich auf die Infrastruktur, die ihr Geschäft trägt, tatsächlich verlassen können.

Anbieter, die diesen Wechsel möglich machen, gibt es in Österreich und Europa bereits. Sie stellen Rechenleistung, Plattformdienste und KI-Modelle bereit, die europäischem Recht unterliegen und deren Betrieb nachvollziehbar bleibt. Was ihnen fehlt, ist nicht die Kompetenz, sondern die Nachfrage, die sie in jene Größe trägt, in der sie für den Mittelstand zur echten Option werden.

Mehr als ein Hackathon

Im Mai 2026 haben das Bundeskanzleramt und die TU Austria dazu einen Public AI Hackathon veranstaltet. In 48 Stunden entwickelten 25 Talente Prototypen für die öffentliche Verwaltung, präsentiert vor Staatssekretär Alexander Pröll und einer Jury aus Verwaltung, Politik und Forschung. Das Format zeigt, dass der Wille zur Zusammenarbeit zwischen Staat und Nachwuchs vorhanden ist. Es zeigt auch, wo die Grenze liegt. Zwei Tage Hackathon ersetzen keine Strategie, mit der die Startup-Szene dauerhaft in den Aufbau souveräner Infrastruktur eingebunden wird. Auf einen Prototyp sollte eine Beschaffung folgen, auf eine Veranstaltung ein Förderprogramm, auf ein Teilnahmezertifikat ein zahlender Kunde.

Der Hebel heißt öffentliche Nachfrage

Genau hier liegt der Hebel für Österreich. Öffentliche Nachfrage entscheidet, ob heimische Anbieter jene Größe erreichen, die sie brauchen, um für die Wirtschaft eine echte Option zu sein. Wenn Bund, Länder und Förderstellen gezielt bei europäischen und österreichischen Anbietern beschaffen, stärkt das deren Marktposition und signalisiert der gesamten Startup-Branche, dass sich Investitionen in souveräne Technologie lohnen. Souveränität und Innovation stehen dabei nicht im Widerspruch, sie bedingen einander: Wer die Kontrolle über seine Infrastruktur behält, kann auf ihr aufbauen, statt sie nur zu mieten.

Für Österreich heißt das, die Empfehlung des Lagebilds über einzelne Prototypen hinaus zu denken. Jede Ausschreibung, jedes Förderprogramm und jede Anschlussfinanzierung entscheidet mit darüber, ob die österreichische Startup-Branche zu jenem Anbieter heranwächst, von dem Verwaltung, Sicherheitsbehörden und Mittelstand in zehn Jahren abhängen können. Wer Gründerinnen und Gründer heute mit mehr als einem Zertifikat ausstattet, entscheidet mit über die technologische Souveränität von morgen.


Über den Gastautor:

Mathias Lipp-Rosenthal ist Gründer der KI Schmiede, einer im Juni 2026 gestarteten Beratung, die Unternehmen im DACH-Raum bei der Einführung und Schulung von KI begleitet. Zuvor war er stellvertretender Klubdirektor der Neos und Mitgründer von Voter AI; die Gründung der KI Schmiede hat brutkasten hier bereits vorgestellt.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“