
02.03.2022

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

Russische Hacker attackieren Ziele in der Ukraine und im Westen, Anonymous hat Russland "den Krieg erklärt". Wir haben Sicherheitsexperte Christian Haschek um eine Einschätzung gebeten, wie weit der Cyberwar gehen kann.
/artikel/christian-haschek-ukraine-cyberwar
Kaspersky | Ukraine-Cyberwar: Das kann im Kampf Anonymous gegen Russland passieren
(c) Adobe Stock - PX Media

Schon vor dem Beginn des russischen Angriffskriegs auf die Ukraine versuchten russische Hacker:innen das Land mit gezielten Attacken zu schwächen. Inzwischen wurden die Cyber-Angriffe auf Ziele in westlichen Ländern, die die Ukraine unterstützten, ausgeweitet. Auf der Gegenseite gab es nach Beginn des Einmarschs russischer Truppen unter anderem eine „Kriegserklärung“ des losen Hacker-Kollektivs „Anonymous“ an Russland via Twitter. Seitdem wurde über mehrere erfolgreiche Cyber-Attacken auf russische Regierungs- und Medienseiten berichtet.

„Da die Informationsweitergabe an die russischen Soldaten teilweise über diese Regierungsseiten läuft, kann das durchaus auch direkt für den Krieg relevant sein“, sagt Christian Haschek. Er hatte in seiner Jugend selbst „Berührungspunkte“ mit Anonymous, wie er erzählt. Seit vielen Jahren arbeitet er als Cyber-Security-Experte und betreut Unternehmen und Schulen bei der Abwehr von Hacker-Attacken.

„Es hängen viele Dinge am Internet, die eigentlich nicht daran hängen sollten“

Im Ukraine-Krieg gebe es auf beiden Seiten viele mögliche Ziele für Hacker:innen, erklärt Haschek: „Prinzipiell ist immer die Gefahr gegeben, dass jemand ein Angriffsziel findet, das verheerend ist. Denn sowohl im Westen als auch in Russland hängen viele Dinge am Internet, die eigentlich nicht daran hängen sollten“. Das sei durch die Corona-Krise noch verstärkt worden. „In der Pandemie sind viele Infrastrukturen sehr schnell und teilweise unbedacht von zuhause aus zugänglich gemacht worden. Das hat die Angriffsvektoren ziemlich vergrößert“, sagt der Experte. Für Hacker:innen auf beiden Seiten könnten sich dadurch „low hanging fruits“ ergeben. „Man darf nicht vergessen, dass sich durch die Covid-Krise auch viele Menschen erstmals wirklich mit Computern auseinandersetzen mussten. Die bieten einen besonders guten Angriffspunkt“.

Haschek gibt ein Beispiel, um was für Infrastruktur es gehen kann: „Ich habe vor ein paar Jahren im Rahmen eines Projekts alle IP-Adressen des Landes gescannt, um potenzielle Gefahren aufzuspüren. Das schlimmste, das ich gefunden hab, war eine Kläranlage, bei der viele Steuerungen kaum geschützt online zugänglich waren“. Besondere Gefahren sieht Haschek auch für Internet Service Provider, wo ein erfolgreicher Hack zu relativ großflächigen Internet-Ausfällen führen könnte.

Private Unternehmen besonders gefährdet

Generell würden eher private Unternehmen Angriffsziele bei Cyber-Attacken. „Deren Services können etwa mit jenen anderen Unternehmen wie Militär-Zulieferern verflochten sein und dann kann es kritisch werden“, sagt der Experte und verweist auf Beispiele in der Vergangenheit. Besonders gefährdet seien derzeit Unternehmen, die bereits einmal Opfer eines Hacks waren. „Statistiken zeigen, dass die meisten Firmen, die einmal mit Ransomware angegriffen wurden, später nochmal angegriffen werden. Denn wenn man nicht wirklich gut aufräumt, bleibt ‚Schläfer-Software‘ zurück, die später wieder aktiviert werden kann. Das ist auch eine der größten Gefahren, die ich jetzt sehe“, erklärt Haschek.

Dass auch bedeutende Infrastruktur wie Kraftwerke im Cyberwar unter die Kontrolle von Hacker:innen geraten könnten, glaubt Haschek weniger. Er verweist darauf, dass heimische Energieversorger auch in der Pandemie vorsichtshalber ganze Teams vor Ort in den Kraftwerken abgesondert haben, um den Betrieb wie üblich aufrechterhalten zu können. „Hier war man sicher auch in anderen Ländern sehr vorsichtig. Ich gehe davon aus, dass auch die russischen Kraftwerke gut abgesichert sind“, sagt der Experte. Hinzu käme gerade bei Kraftwerken in Osteuropa, dass sich teilweise veraltete Technologie, die gar nicht ans Internet angeschlossen werden kann, in diesem Fall als Vorteil herausstellen kann.

Nvidia-Hack: „Wenn das eine russische Gruppe gewesen wäre, hätten wir jetzt vielleicht ganz andere Probleme“

Wie gefährlich eine gut durchgeführte Cyberattacke werden kann, zeige ein ganz aktuelles Beispiel, führt Haschek aus. Vor wenigen Tagen wurde Chip-Riese Nvidia gehackt. Die Hacker:innen, die laut Berichten aus Südamerika kommen dürften, wollen das Unternehmen dazu bringen, eine künstliche Beschränkung der Grafikkarten-Chips für Krypto-Mining aufzuheben. „Dabei haben sie angeblich auch das Updater-System unter ihre Kontrolle gebracht. Damit könnte man über ein Fake-Update Software auf hunderte Millionen Grafikkarten weltweit spielen und Unmengen Unternehmen von innen angreifen, Informationen absaugen und massiven Schaden anrichten“, erklärt der Experte.

Die Forderung der Hacker-Gruppe, die nach eigenen Angaben keine politische Agenda verfolgt, sei also verhältnismäßig harmlos. „Es ist katastrophal, was hier eigentlich möglich wäre. Wenn das eine russische Hacker-Gruppe gewesen wäre, hätten wir jetzt vielleicht ganz andere Probleme“, meint Haschek. Solche Sicherheitslücken bei Tech-Riesen könnten also potenziell wirklich gefährlich werden.

Erfahrene Hacker:innen gebe es in Russland jedenfalls genug. „Unter Putin sind Gesetze erlassen worden, die Angriffe auf Ziele im Ausland nahezu straffrei gemacht haben. Da gab es seit Jahren eine Atmosphäre, in der man sich ziemlich wenig Gedanken musste, wenn man Ziele im Ausland angegriffen hat“, erzählt der Experte. Er selber habe in seiner Arbeit mit erpresserischen Attacken aus Russland zu tun gehabt. Auch Anonymous können viel anrichten. „Es ist ein sehr loses Kollektiv, dass man nicht als geschlossene Gruppe missverstehen sollte. Aber es sind einige wirkich gute Leute dabei“.

Deine ungelesenen Artikel:
04.11.2026

SAP stellt neue KI-Tools vor – eines davon kommt auf der Internationalen Raumstation (ISS) zum Einsatz

SAP arbeitet an einem umfassenderen Einsatz von KI in Unternehmen und stellte dafür bei seiner Entwicklerkonferenz TechEd neue Technologien vor. Sie sollen unter anderem die Zusammenarbeit von KI-Agenten verbessern, ihren Einsatz besser kontrollierbar machen und Datenanalysen selbst unter den besonderen Bedingungen der ISS ermöglichen.
/artikel/sap-stellt-neue-ki-tools-vor-eines-davon-kommt-auf-der-internationalen-raumstation-iss-zum-einsatz
04.11.2026

SAP stellt neue KI-Tools vor – eines davon kommt auf der Internationalen Raumstation (ISS) zum Einsatz

SAP arbeitet an einem umfassenderen Einsatz von KI in Unternehmen und stellte dafür bei seiner Entwicklerkonferenz TechEd neue Technologien vor. Sie sollen unter anderem die Zusammenarbeit von KI-Agenten verbessern, ihren Einsatz besser kontrollierbar machen und Datenanalysen selbst unter den besonderen Bedingungen der ISS ermöglichen.
/artikel/sap-stellt-neue-ki-tools-vor-eines-davon-kommt-auf-der-internationalen-raumstation-iss-zum-einsatz
ISS, SAP
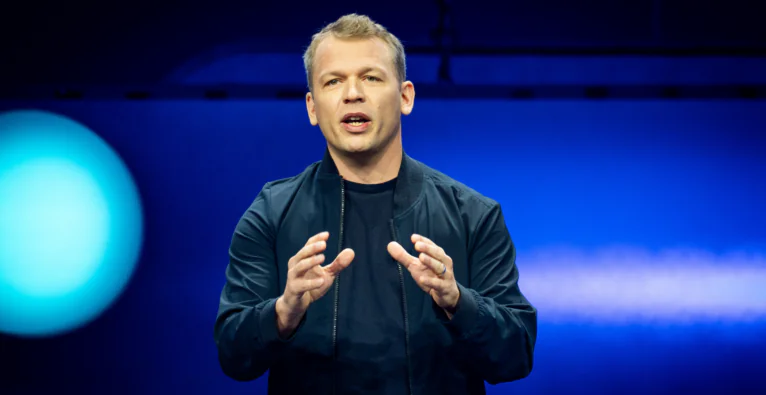
Philipp Herzig, CTO SAP I © SAP

SAP hat auf seiner jährlichen Entwicklerkonferenz „SAP TechEd“ Ende Oktober eine Reihe von KI-Innovationen bekannt gegeben, die das SAP-Portfolio für Entwickler erweitern. Erweiterungen der Joule-Lösungen und der SAP Business AI Platform – einschließlich des neuesten Foundation Models von SAP für tabellarische Daten – sollen neue Tools zur Entwicklung und Erweiterung von KI-Agenten bereitstellen. Zugleich sollen sie den Agenten Daten- und Geschäftskontext für logisches Denken sowie zusätzliche Governance-Kontrollen bieten. Um sie unternehmensweit verantwortungsvoll einsetzen zu können, so der Plan.

SAP Business AI Plattform als Basis

„Auf der SAP TechEd präsentieren Entwickler seit jeher die neuesten Innovationen“ sagt Philipp Herzig, CTO von SAP. „In diesem Jahr zeigen wir, wie KI nicht einfach nur lernt, Unternehmen zu verstehen, sondern auch Geschäftsprozesse abzuwickeln. In ‚Joule Work‘ machen Nutzer ihre Eingaben und erledigen Aufgaben in einer durchgängigen Anwendungsumgebung, in der gesamten SAP-Landschaft und darüber hinaus. Das ist die Neuerung, die wir in großem Maßstab bereitstellen.“

Die Basis von allem bildet die SAP Business AI Plattform. Sie sorge für eine schnellere Wertschöpfung, da Geschäftsprozesse von Anfang an verstanden würden, und biete eine höhere Genauigkeit. „Außerdem erfüllt sie die Anforderungen von Unternehmen, gewährleistet ab der ersten Implementierung einen sicheren, kontrollierten und konformen Betrieb und bietet eine einzigartige Kontextebene, die auf dem Prozess- und Branchenwissen aus über 50 Jahren aufbaut, das in jeder Agenten-Aktion verankert ist“, so Herzig weiter.

Code und No-Code

Gebaut werden KI-Agenten im „Joule Studio“. Das ist sowohl ohne Programmierkenntnisse per Klick-Baukasten (No-Code) möglich, als auch mit eigenem Code (Pro-Code). Dafür stehen über 70 verschiedene KI-Modelle zur Auswahl.

Durch neue Funktionen für „Joule Work“ sollen KI-Agenten noch wirkungsvoller komplexe Geschäftsprozesse über offene Protokolle (A2A und MCP) handhaben können. Diese Innovationen machen „Joule Work“ leistungsfähiger, um den Kontext besser zu verstehen, Entscheidungen zu treffen und mehrstufige Workflows über Unternehmenssysteme und Geschäftsbereiche hinweg auszuführen, so der Claim.

SAP erweitert seine KI-Plattform damit eigenen Angaben zufolge um eine neue Orchestrierungsschicht, damit Assistenten und Agenten komplexe, mehrstufige Abläufe über verschiedene SAP-Systeme hinweg zuverlässiger erledigen können. Der SAP Knowledge Graph soll künftig auch Daten aus kundeneigenen SAP- und Drittquellen einbinden, sodass Nutzer ihre Informationen in natürlicher Sprache durchsuchen und exakte, auf den eigenen Daten basierende Antworten erhalten.

Auch andere Anbieter-Einbindung möglich

Agenten anderer Anbieter sollen außerdem über ein kontrolliertes Agenten-Gateway sicher auf „Joule Agents“ zugreifen und mit ihnen zusammenarbeiten können, ohne dass „Kontrolle und Governance verloren gehen“. Das neue „SAP Enterprise AI Gateway“ bündelt zudem Authentifizierung, Richtlinien, Routing, Überwachung, Nutzungsverfolgung und Auditing des gesamten KI-Datenverkehrs im Unternehmen. Ergänzend sollen ein neuer „Joule Assistent“, der „SAP AI Agent Hub“ und ein „AI Governance Assistant“ Kunden dabei helfen, die EU-KI-Verordnung einzuhalten.

Beim „Tabular Foundation Model“ kündigt SAP das Modell „SAP-RPT-2.0“ an, das künftig auch Anomalien und Ausreißer in Tabellendaten erkennen soll. „SAP-RPT-TS“ hingegen soll Geschäftskennzahlen prognostizieren können.

Einsatz auf der ISS

„Es gibt große Weiterentwicklungen bei unseren Tabular Foundation Models“, ergänzt Herzig. „Daraus ist inzwischen eine ganze Modellfamilie geworden. Ein etwas ausgefallener technischer Ausblick ist, dass wir diese Modelle gemeinsam mit Hewlett Packard Enterprise auch auf der Internationalen Raumstation (ISS) einsetzen – für die vorausschauende Wartung im Weltraum.“ Das Modell soll zudem Ausfälle vorhersagen können, ohne dass die dafür benötigten Daten zur Erde übertragen werden müssen.

„SAP-RPT wurde generisch trainiert und kann– ähnlich wie große Sprachmodelle im Bereich Sprache – auf eine Vielzahl unterschiedlicher Anwendungsgebiete übertragen werden“, so Herzig weiter. „Creditplus verwendet solche Modelle beispielsweise für die Risikobewertung. Hitachi setzt sie für die vorausschauende Wartung seiner Maschinen ein. ‚Oxford Cancer‚ nutzt sie, um anhand von Proteinmarkern Krebserkrankungen bei Patienten besser vorherzusagen als mit bisherigen Modellen“, sagt er.

Wenn man sich die Internationale Raumstation ansehe, genauer gesagt das Columbus-Modul, in dem SAP das Modell einsetzt, gebe es dort enorme Datenmengen.

„Nicht einfach zur Erde herunterladen“

„Die Maschinen auf der ISS erzeugen Telemetriedaten, die sehr nützlich sind. Allerdings handelt es sich um rund zehn Gigabyte an Daten. Diese kann man nicht einfach zur Erde herunterladen – das würde viel zu lange dauern, wenn man schnell reagieren möchte, etwa um bestimmte Muster oder Auffälligkeiten in Zeitreihen zu erkennen“, erklärt Herzig. „Die Modelle lassen sich direkt vor Ort einsetzen, weil sie im Vergleich zu großen Sprachmodellen relativ klein sind. Sie können also unmittelbar auf der Raumstation betrieben werden. Und es ist kein Training erforderlich. Man speist die aktuellen Daten direkt als Live-Datenstrom ein und erhält sofort Vorhersagen.“

Der CTO sieht den Anwendungsfall auf der Raumstation nicht bloß als eine Marketingaktion, sondern als Zeugnis dafür, wie weit man gehen könne. Er sagt: „Wie nützlich ist die Technologie unter solch extremen Bedingungen? Auf der Erde ist heute vieles einfach. Wir haben schnelle Internetverbindungen und leistungsfähige GPUs. Bei solchen Anwendungsfällen spielt die Latenz kaum eine Rolle. Aber können wir auch in einer Umgebung echten Mehrwert schaffen, die nur eingeschränkt angebunden ist – oder zumindest sehr weit entfernt? Genau das wollten wir zeigen: Mit einer lokalen Verarbeitungsumgebung lassen sich Probleme lösen, deren Lösung sonst schwierig wäre, weil man zunächst sämtliche Daten zur Erde übertragen müsste. Anschließend müsste man sie dort auswerten und die Ergebnisse zurückübermitteln. Dann könnte es aber bereits zu spät sein.“

SAP löst „Data Drift“-Problem

Ein zentrales Problem bei klassischen KI-Modellen ist der sogenannte Data Drift: Data Scientists trainieren ihre Modelle auf historischen Daten, doch schon beim Abschluss des Trainings können sich die eintreffenden Daten statistisch verändert haben. Die neuen Modelle von SAP wollen genau hier ansetzen.

Man könne jederzeit aktuelle Daten ins Kontextfenster geben und erhalte darauf basierend präzise Vorhersagen, ohne neu trainieren zu müssen. „Veränderungen in Struktur oder Eigenschaften der Daten erkennt das Modell unmittelbar“, betont Herzig. „Das wollten wir demonstrieren: Müsste man bei veränderten Bedingungen erst alle Informationen zur Erde übertragen und das gesamte Modell neu trainieren, wäre es dafür viel zu spät. Dann würde man auf der ISS sagen: ‚Schön, dass ihr uns das jetzt mitteilt – aber das hättet ihr uns schon vor einem oder zwei Monaten sagen müssen‘.“

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“