
02.03.2022

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

Russische Hacker attackieren Ziele in der Ukraine und im Westen, Anonymous hat Russland "den Krieg erklärt". Wir haben Sicherheitsexperte Christian Haschek um eine Einschätzung gebeten, wie weit der Cyberwar gehen kann.
/artikel/christian-haschek-ukraine-cyberwar
Kaspersky | Ukraine-Cyberwar: Das kann im Kampf Anonymous gegen Russland passieren
(c) Adobe Stock - PX Media

Schon vor dem Beginn des russischen Angriffskriegs auf die Ukraine versuchten russische Hacker:innen das Land mit gezielten Attacken zu schwächen. Inzwischen wurden die Cyber-Angriffe auf Ziele in westlichen Ländern, die die Ukraine unterstützten, ausgeweitet. Auf der Gegenseite gab es nach Beginn des Einmarschs russischer Truppen unter anderem eine „Kriegserklärung“ des losen Hacker-Kollektivs „Anonymous“ an Russland via Twitter. Seitdem wurde über mehrere erfolgreiche Cyber-Attacken auf russische Regierungs- und Medienseiten berichtet.

„Da die Informationsweitergabe an die russischen Soldaten teilweise über diese Regierungsseiten läuft, kann das durchaus auch direkt für den Krieg relevant sein“, sagt Christian Haschek. Er hatte in seiner Jugend selbst „Berührungspunkte“ mit Anonymous, wie er erzählt. Seit vielen Jahren arbeitet er als Cyber-Security-Experte und betreut Unternehmen und Schulen bei der Abwehr von Hacker-Attacken.

„Es hängen viele Dinge am Internet, die eigentlich nicht daran hängen sollten“

Im Ukraine-Krieg gebe es auf beiden Seiten viele mögliche Ziele für Hacker:innen, erklärt Haschek: „Prinzipiell ist immer die Gefahr gegeben, dass jemand ein Angriffsziel findet, das verheerend ist. Denn sowohl im Westen als auch in Russland hängen viele Dinge am Internet, die eigentlich nicht daran hängen sollten“. Das sei durch die Corona-Krise noch verstärkt worden. „In der Pandemie sind viele Infrastrukturen sehr schnell und teilweise unbedacht von zuhause aus zugänglich gemacht worden. Das hat die Angriffsvektoren ziemlich vergrößert“, sagt der Experte. Für Hacker:innen auf beiden Seiten könnten sich dadurch „low hanging fruits“ ergeben. „Man darf nicht vergessen, dass sich durch die Covid-Krise auch viele Menschen erstmals wirklich mit Computern auseinandersetzen mussten. Die bieten einen besonders guten Angriffspunkt“.

Haschek gibt ein Beispiel, um was für Infrastruktur es gehen kann: „Ich habe vor ein paar Jahren im Rahmen eines Projekts alle IP-Adressen des Landes gescannt, um potenzielle Gefahren aufzuspüren. Das schlimmste, das ich gefunden hab, war eine Kläranlage, bei der viele Steuerungen kaum geschützt online zugänglich waren“. Besondere Gefahren sieht Haschek auch für Internet Service Provider, wo ein erfolgreicher Hack zu relativ großflächigen Internet-Ausfällen führen könnte.

Private Unternehmen besonders gefährdet

Generell würden eher private Unternehmen Angriffsziele bei Cyber-Attacken. „Deren Services können etwa mit jenen anderen Unternehmen wie Militär-Zulieferern verflochten sein und dann kann es kritisch werden“, sagt der Experte und verweist auf Beispiele in der Vergangenheit. Besonders gefährdet seien derzeit Unternehmen, die bereits einmal Opfer eines Hacks waren. „Statistiken zeigen, dass die meisten Firmen, die einmal mit Ransomware angegriffen wurden, später nochmal angegriffen werden. Denn wenn man nicht wirklich gut aufräumt, bleibt ‚Schläfer-Software‘ zurück, die später wieder aktiviert werden kann. Das ist auch eine der größten Gefahren, die ich jetzt sehe“, erklärt Haschek.

Dass auch bedeutende Infrastruktur wie Kraftwerke im Cyberwar unter die Kontrolle von Hacker:innen geraten könnten, glaubt Haschek weniger. Er verweist darauf, dass heimische Energieversorger auch in der Pandemie vorsichtshalber ganze Teams vor Ort in den Kraftwerken abgesondert haben, um den Betrieb wie üblich aufrechterhalten zu können. „Hier war man sicher auch in anderen Ländern sehr vorsichtig. Ich gehe davon aus, dass auch die russischen Kraftwerke gut abgesichert sind“, sagt der Experte. Hinzu käme gerade bei Kraftwerken in Osteuropa, dass sich teilweise veraltete Technologie, die gar nicht ans Internet angeschlossen werden kann, in diesem Fall als Vorteil herausstellen kann.

Nvidia-Hack: „Wenn das eine russische Gruppe gewesen wäre, hätten wir jetzt vielleicht ganz andere Probleme“

Wie gefährlich eine gut durchgeführte Cyberattacke werden kann, zeige ein ganz aktuelles Beispiel, führt Haschek aus. Vor wenigen Tagen wurde Chip-Riese Nvidia gehackt. Die Hacker:innen, die laut Berichten aus Südamerika kommen dürften, wollen das Unternehmen dazu bringen, eine künstliche Beschränkung der Grafikkarten-Chips für Krypto-Mining aufzuheben. „Dabei haben sie angeblich auch das Updater-System unter ihre Kontrolle gebracht. Damit könnte man über ein Fake-Update Software auf hunderte Millionen Grafikkarten weltweit spielen und Unmengen Unternehmen von innen angreifen, Informationen absaugen und massiven Schaden anrichten“, erklärt der Experte.

Die Forderung der Hacker-Gruppe, die nach eigenen Angaben keine politische Agenda verfolgt, sei also verhältnismäßig harmlos. „Es ist katastrophal, was hier eigentlich möglich wäre. Wenn das eine russische Hacker-Gruppe gewesen wäre, hätten wir jetzt vielleicht ganz andere Probleme“, meint Haschek. Solche Sicherheitslücken bei Tech-Riesen könnten also potenziell wirklich gefährlich werden.

Erfahrene Hacker:innen gebe es in Russland jedenfalls genug. „Unter Putin sind Gesetze erlassen worden, die Angriffe auf Ziele im Ausland nahezu straffrei gemacht haben. Da gab es seit Jahren eine Atmosphäre, in der man sich ziemlich wenig Gedanken musste, wenn man Ziele im Ausland angegriffen hat“, erzählt der Experte. Er selber habe in seiner Arbeit mit erpresserischen Attacken aus Russland zu tun gehabt. Auch Anonymous können viel anrichten. „Es ist ein sehr loses Kollektiv, dass man nicht als geschlossene Gruppe missverstehen sollte. Aber es sind einige wirkich gute Leute dabei“.

Deine ungelesenen Artikel:
07.09.2026

OnZero: Firma mit Sitz in Wien soll künftig 70.000 Haushalte in Helsinki mit KI-Abwärme beheizen

OnZero kooperiert mit dem finnischen Energieunternehmen Helen für ein Fernwärme-Großprojekt auf Basis eines KI-Serverzentrums.
/artikel/onzero-firma-mit-sitz-in-wien-soll-kuenftig-70-000-haushalte-in-helsinki-mit-ki-abwaerme-beheizen
07.09.2026

OnZero: Firma mit Sitz in Wien soll künftig 70.000 Haushalte in Helsinki mit KI-Abwärme beheizen

OnZero kooperiert mit dem finnischen Energieunternehmen Helen für ein Fernwärme-Großprojekt auf Basis eines KI-Serverzentrums.
/artikel/onzero-firma-mit-sitz-in-wien-soll-kuenftig-70-000-haushalte-in-helsinki-mit-ki-abwaerme-beheizen
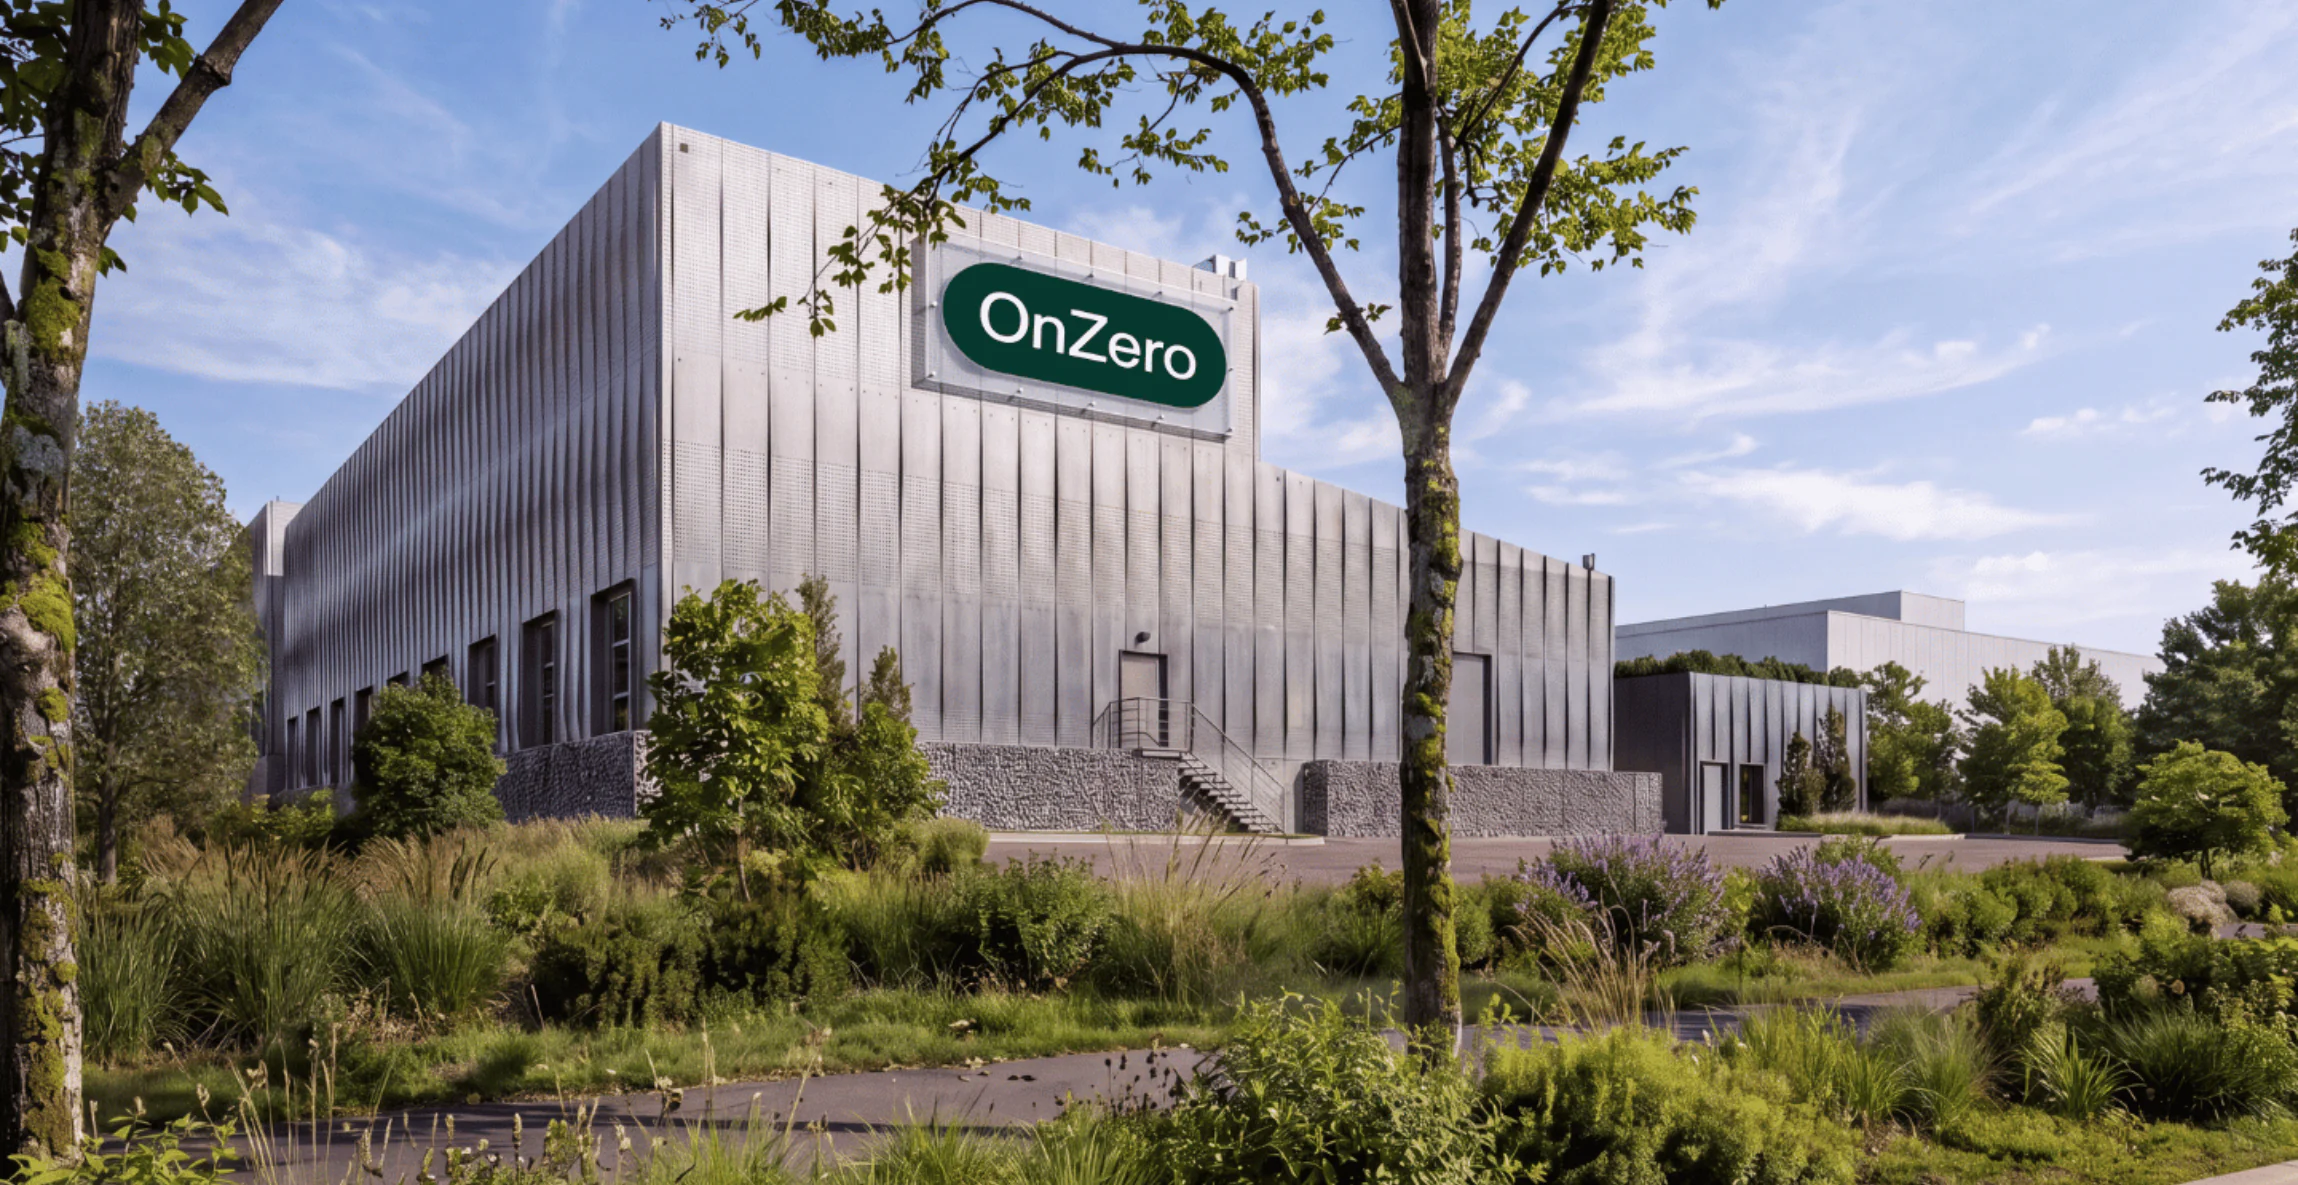
Rendering der geplanten AI Heat Factory in Helsinki | (c) OnZero

Mit seinem Konzept, die Abwärme von Servern zum Heizen zu nutzen, ist das Wiener Unternehmen OnZero auch innerhalb Österreichs nicht alleine – brutkasten berichtete etwa über die beiden Tiroler Startups Serwas, das ebenfalls KI-Abwärme nutzt, und 21energy, das Bitcoin-Mining-Heizschwammerl für den Privatgebrauch anbietet. Das Projekt, mit dem OnZero nun an die Öffentlichkeit ging, hat aber eine andere Größenordnung.

AI Heat Factory in Finnland geplant

Die Rede ist von einer „AI Heat Factory“ in der finnischen Hauptstadt Helsinki mit einer jährlichen Wärmeproduktion von rund 525.000 Megawattstunden. Damit sollen nicht weniger als 70.000 Haushalte per Fernwärme beheizt werden. Gleichzeitig soll damit der große Bedarf an Rechenleistung für KI besser gedeckt werden. „Wir haben OnZero mit dem klaren Ziel gegründet, die Kosten für KI zu senken, indem wir eine leistungsstarke KI-Infrastruktur mit der effizienten Rückgewinnung und produktiven Nutzung von Serverwärme kombinieren“, erklärt Ali Siddiqui, CEO von OnZero.

Finnischer Partner Helen nutzt Server-Abwärme schon seit 2010

Das Wiener Unternehmen kooperiert für das Projekt, dessen Start für kommendes Jahr geplant ist, mit dem finnischen Energieunternehmen Helen. Dieses bringt Erfahrungswerte mit: Bereits seit 2010 nutzt man die Abwärme von Serverzentren für die Fernwärme. Im neuen Projekt will man gemeinsam bis zu 99 Prozent der Server-Abwärme durch ein wasserbasiertes System einfangen und nutzen, heißt es in einer Aussendung. „Unser Ziel ist es, die Energieerzeugung durch Verbrennung bis 2040 auslaufen zu lassen, und die Nutzung von Abwärme spielt eine wichtige Rolle dabei“, kommentiert Tuukka Toivonen, COO für Strategie und M&A bei Helen.

Investor und ehemaliger pakistanischer Botschafter in den USA als CEO

OnZero geht auf das von Alexander Dietrich und Vlado Stanic gegründete Wiener Startup Blockbase zurück, das auf Krypto-Mining aufbaute. Die beiden sind nach wie vor als Geschäftsführer des Unternehmens eingetragen. Dieses befindet sich aber mittlerweile über eine Holding überwiegend im Besitz ausländischer Investoren, die das C-Level stellen. CEO Ali Siddiqui hält über seine Gesellschaft den größten Anteil. Der Investor war unter anderem pakistanischer Botschafter in den USA. CFO ist der frühere Steyr-Motors-CFO Christoph Cerar, COO ist der internationale Manager Stephen Smith.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Security-Experte zu Ukraine-Cyberwar: „Pandemie hat die Angriffsvektoren vergrößert“