08.06.2020

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

Wie heise online berichtet hatte A1 Telekom Austria mit einer massiven mehrmonatigen Cyber-Attacke zu kämpfen, die nun in einer koordinierten Aktion abgewehrt wurde. Kundendaten sind laut Unternehmen nicht betroffen.
/artikel/a1-telekom-austria-hacker-sechs-monate
Cybercrime Cyber Security A1 Telekom Austria - cybertrap DAO-Hack
(c) Adobe Stock / smolaw11

Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht. Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen. Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.

+++ Cyber Security: Ö-Unternehmen haben kaum Sorgen, aber wenig Ahnung +++

Hacker-Angriff vor Weihnachten erkannt – Corona kam bei Abwehr dazwischen

Schuld an der langen Dauer des Angriffs sei der Coronavirus-Lockdown. Die Bedrohung, die seit November bestehen dürfte, sei nämlich eigentlich bereits kurz vor Weihnachten vom „Computer Emergency Response Team“ des Telekom-Konzerns erkannt worden, die nun umgesetzte Aktion schon Ende März geplant gewesen. Home Office und Co hätten aber eine „derartig komplexe Koordination zunächst unmöglich“ gemacht, heißt es bei heise online. Nun mussten etwa sämtliche Mitarbeiter ihre Kennwörter ändern. Im Hintergrund passierte freilich noch viel mehr – alles exakt gleichzeitig, um kein „Schlupfloch“ für die Angreifer zu lassen.

A1 Telekom Austria von Geheimdienst-naher Gruppe gehackt?

Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“. Im Beitrag heißt es: „Das komplette Windows-Netz gehörte den Angreifern“. Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt. Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“. Allerdings habe man den Angriff keiner bekannten APT-Gruppe zuordnen können, da seitens der Hacker nur allgemein zugängliche Software benutzt wurde.

Keine Kundendaten betroffen

Nun habe man im Bereich Security deutlich nachgebessert, sagt A1 Telekom Austria Security-Chef Wolfgang Schwabl gegenüber heise online. Seitens A1 heiße es zudem, man können ausschließen, dass vom Angriff Kundendaten betroffen sind. Dies könne man durch „umfangreiches Monitoring und Analyse der Tätigkeiten des Angreifers“ versichern.

Redaktionstipps
Deine ungelesenen Artikel:
30.09.2026

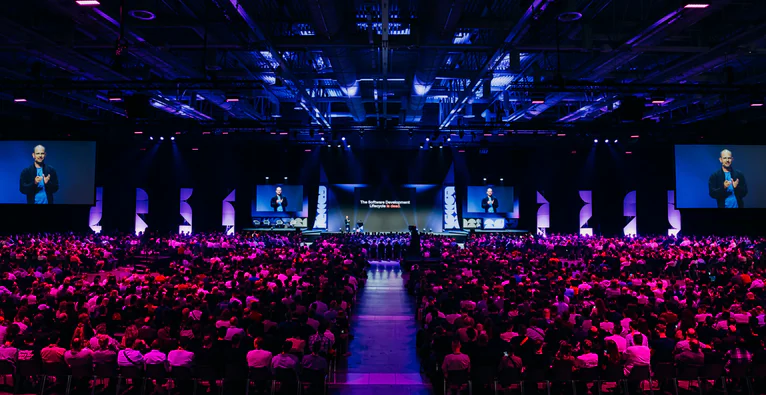
WeAreDevelopers: Mehr als 10.000 Besucher:innen bei erstem USA-World-Congress in San José

WeAreDevelopers expandierte mit seinem World Congress erstmals in die USA. Über 10.000 Brancheninsider diskutierten in San José über KI im Produktiveinsatz.
/artikel/wearedevelopers-mehr-als-10-000-besucherinnen-bei-erstem-usa-world-congress-in-san-jose
© WeAreDevelopers

Bereits im Juli 2025 kündigte das WeAreDevelopers-Team, rund um Sead Ahmetović, Benjamin Ruschin und Thomas Pamminger ihre US-Premiere 2026 an. Nun hat das 2017 in Wien gegründete Unternehmen den Sprung über den Atlantik umgesetzt. Nach Event-Stationen in Österreich und Deutschland hielt das Wiener Startup, das eine globale Entwickler-Plattform betreibt, vom 23. bis 25. September 2026 seinen ersten World Congress im Silicon Valley ab.

KI im Produktivbetrieb

In Partnerschaft mit dem US-Softwareanbieter Docker versammelte die Veranstaltung mehr als 10.000 Developer, AI Builder und Führungskräfte im San José Convention Center. Im Mittelpunkt stand die Frage, wie KI-gestützte Software den Schritt vom Prototyp in den Produktivbetrieb schafft.

„Zwei Jahre voller Demos und Pilotprojekte haben gezeigt, was möglich ist. Jetzt geht es darum, KI erfolgreich in die Systeme zu integrieren, auf die sich Unternehmen täglich verlassen. Das ist die eigentliche Aufgabe für die Branche“, sagt Sead Ahmetović, CEO und Co-Founder von WeAreDevelopers. „Genau deshalb bringen wir alle an einen Tisch.“

Docker-Präsident Mark Cavage stellte auf der Main Stage unter anderem die neuen Docker Cloud Sandboxes für die isolierte Ausführung von KI-Agenten vor. Zu den Speakern zählten Thomas Dohmke (Entire, ex-GitHub), Amjad Masad (Replit) sowie DOOM-Miterfinder John Romero.

Nächster Halt Indien

Mit dem Debüt in Nordamerika treibt das Unternehmen seine internationale Expansion voran. Den Jahresabschluss soll die WeAreDevelopers Conference India am 25. und 26. November in Bengaluru bilden.

„Softwareentwicklung mit KI braucht einen globalen Dialog. Und der muss auf technischer Ebene stattfinden: zwischen den Menschen, die die eigentliche Arbeit machen, und den Führungskräften, die über die Zukunft ihrer Unternehmen entscheiden“, betont Executive Chairman und Co-Founder Benjamin Ruschin zum Ausbau der internationalen Präsenz.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen

  • Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
  • Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
  • Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
  • Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert  hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
  • Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
  • Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.