6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie heise online berichtet hatte A1 Telekom Austria mit einer massiven mehrmonatigen Cyber-Attacke zu kämpfen, die nun in einer koordinierten Aktion abgewehrt wurde. Kundendaten sind laut Unternehmen nicht betroffen.
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht. Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen. Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Hacker-Angriff vor Weihnachten erkannt – Corona kam bei Abwehr dazwischen
Schuld an der langen Dauer des Angriffs sei der Coronavirus-Lockdown. Die Bedrohung, die seit November bestehen dürfte, sei nämlich eigentlich bereits kurz vor Weihnachten vom „Computer Emergency Response Team“ des Telekom-Konzerns erkannt worden, die nun umgesetzte Aktion schon Ende März geplant gewesen. Home Office und Co hätten aber eine „derartig komplexe Koordination zunächst unmöglich“ gemacht, heißt es bei heise online. Nun mussten etwa sämtliche Mitarbeiter ihre Kennwörter ändern. Im Hintergrund passierte freilich noch viel mehr – alles exakt gleichzeitig, um kein „Schlupfloch“ für die Angreifer zu lassen.
A1 Telekom Austria von Geheimdienst-naher Gruppe gehackt?
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“. Im Beitrag heißt es: „Das komplette Windows-Netz gehörte den Angreifern“. Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt. Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“. Allerdings habe man den Angriff keiner bekannten APT-Gruppe zuordnen können, da seitens der Hacker nur allgemein zugängliche Software benutzt wurde.
Keine Kundendaten betroffen
Nun habe man im Bereich Security deutlich nachgebessert, sagt A1 Telekom Austria Security-Chef Wolfgang Schwabl gegenüber heise online. Seitens A1 heiße es zudem, man können ausschließen, dass vom Angriff Kundendaten betroffen sind. Dies könne man durch „umfangreiches Monitoring und Analyse der Tätigkeiten des Angreifers“ versichern.
Der aws Gründungsfonds investiert in ein breites Spektrum an Zukunftstechnologien. Seit 2013 sind gemeinsam mit nationalen und internationalen Co-Investoren mehr als 750 Millionen Euro Venture Capital in über 45 heimische Startups geflossen. Vier ausgewählte Beteiligungen zeigen beispielhaft, wie österreichische Innovationen internationale Märkte erschließen und zur Wettbewerbsfähigkeit des Wirtschafts- und Innovationsstandorts beitragen.
Der aws Gründungsfonds investiert in ein breites Spektrum an Zukunftstechnologien. Seit 2013 sind gemeinsam mit nationalen und internationalen Co-Investoren mehr als 750 Millionen Euro Venture Capital in über 45 heimische Startups geflossen. Vier ausgewählte Beteiligungen zeigen beispielhaft, wie österreichische Innovationen internationale Märkte erschließen und zur Wettbewerbsfähigkeit des Wirtschafts- und Innovationsstandorts beitragen.
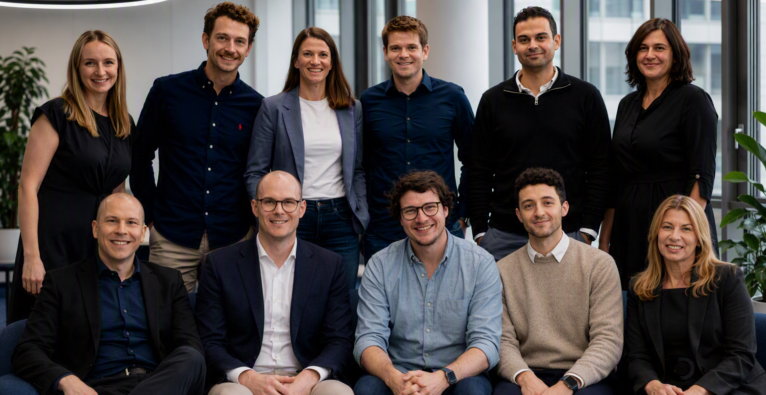
Das Team des aws Gründungsfonds | (c) aws Gründungsfonds
Dieser Text ist zuerst im brutkasten-Printmagazin von August 2026 Aufbrechen erschienen.
refinq macht Klimarisiken berechenbar
Dass ein Umspannwerk in einem Überflutungsgebiet steht, weiß der Betreiber – was ihn das pro Jahr kostet, weiß er selten. Genau hier setzt refinq an: Beim Wiener Startup lädt ein Unternehmen seine Standorte hoch und bekommt sie auf einer Karte angereichert mit Klimaszenarien und Naturdaten zurück. Ein Klick auf einen Standort zeigt, welche Gefahren dort drohen, von Hochwasser über Hitze bis Dürre, was sie kosten und welche Maßnahmen das Risiko senken; von der Landkarte zur Kennzahl zum Eurobetrag.
Wie konkret das wird, zeigt die Arbeit mit europäischen Stromnetzbetreibern: In einem Programm von Terna, Elia, Swissgrid und weiteren Netzbetreibern setzte sich refinq gegen mehr als 85 Bewerbungen durch und unterstützt nun bei der Absicherung der Leitungen und Umspannwerke gegen Extremwetter. Auch die Wiener Stadtwerke prüfen mit der Plattform mehr als 5.000 Standorte, um die Wiener Energieversorgung zu schützen. Weil jede Kennzahl offen dokumentiert ist, lassen sich die Ergebnisse zugleich als Nachweis für CSRD, EU-Taxonomie und TNFD exportieren. Im Februar führte der aws Gründungsfonds die Seed-Runde über 2,2 Millionen Euro an.
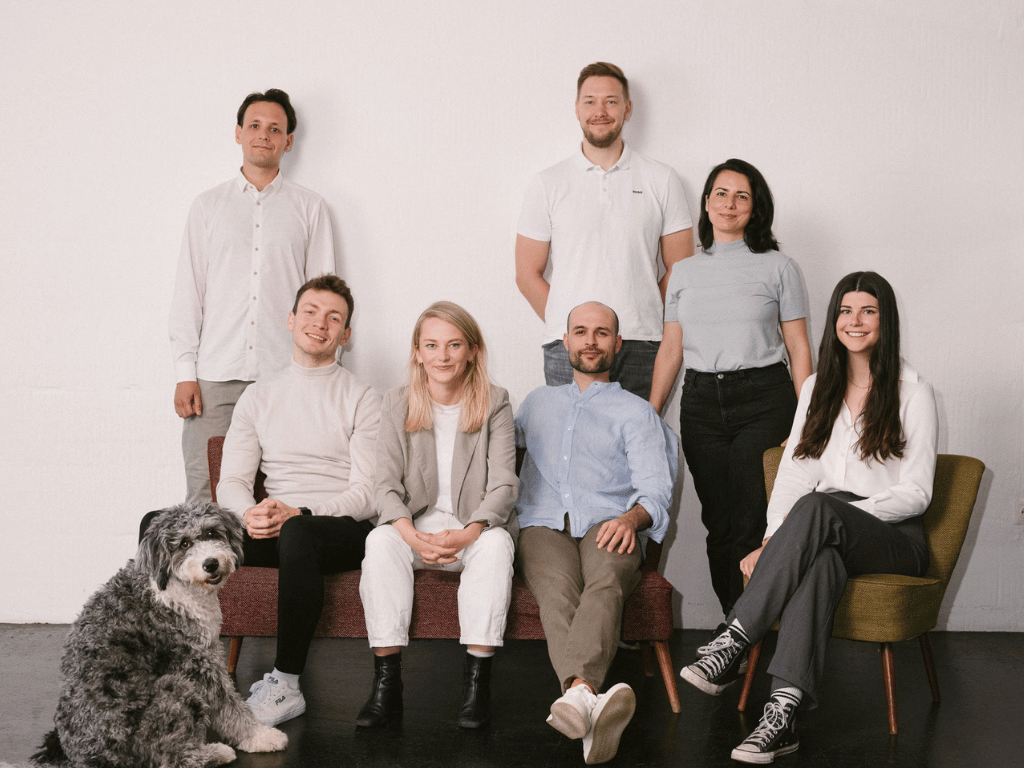
Das Team von refinq | (c) refinq
Kickscale befreit den Vertrieb von Admin-Arbeit
Verkaufsgespräche sind die am schlechtesten dokumentierte Ressource vieler Unternehmen: Was im Termin besprochen wurde, landet bestenfalls in einer kurzen Notiz. Kickscale ändert das und geht dabei weiter als ein reiner Notizassistent – die Plattform erfasst Meetings, Calls und CRM-Daten, wertet sie mit KI aus und befüllt die CRM-Felder nach jedem Gespräch automatisch, samt Follow-ups und nächsten Schritten. Dazu kommt Coaching aus echten Gesprächsdaten statt aus Vermutungen: Sichtbar wird, was die besten Verkäufer anders machen – und wie wahrscheinlich der Abschluss eines erfolgreichen Deals ist.
Bei Lufthansa City Centers spart das nach Unternehmensangaben 85 Prozent der Zeit für die Nachbereitung. Mehr als 200 Kunden nutzen die Plattform, der Schwerpunkt liegt im deutschsprachigen Raum, dazu kommen Japan, Polen, Norwegen und die Niederlande. Der Serverstandort in Deutschland, die ISO-27001-Zertifizierung und die Ausrichtung auf die Anforderungen des EU AI Act sind insbesondere für europäische Unternehmen wichtige Kriterien bei der Beschaffung. Die Seed-Runde über 2,1 Millionen Euro wurde vom aws Gründungsfonds angeführt.
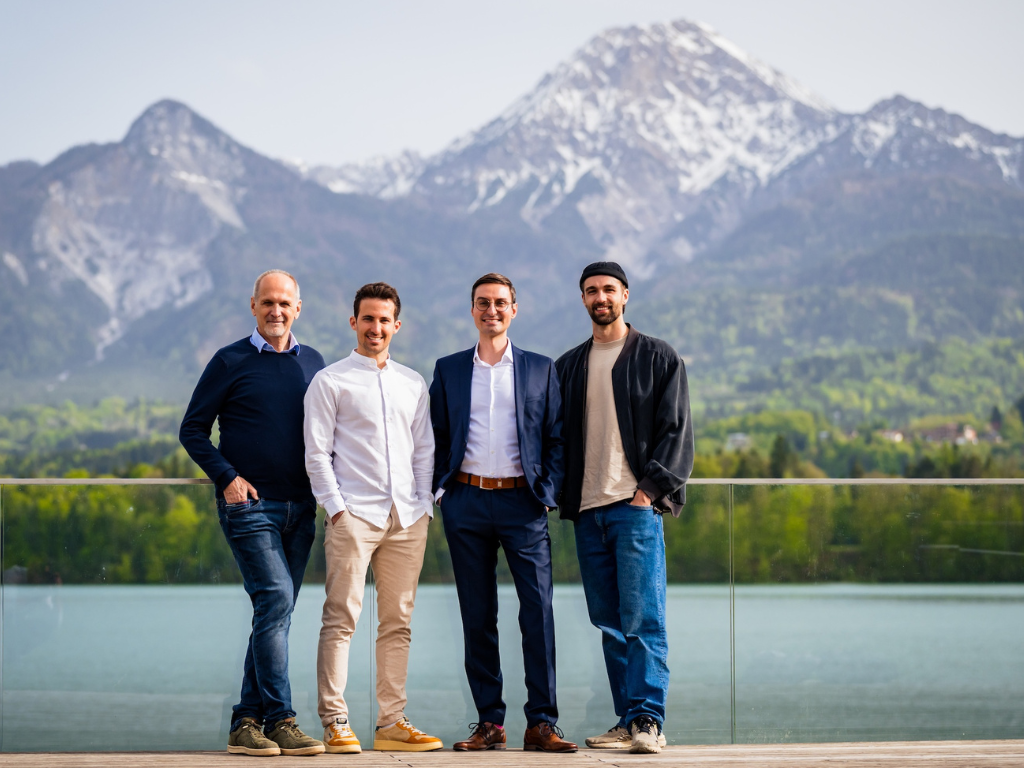
Die Gründer von Kickscale | (c) Michael Stabentheiner
Invisible-Light Labs spürt kleinste Spuren auf
Wer wissen will, welche Chemikalie in einer Probe steckt, braucht davon eine entsprechende Mindestmenge. Die Analyse scheitert dabei oft genau dort, wo es interessant wird: bei Nanoplastik in Luft und Wasser, bei Aerosolen in der Atmosphäre, bei Wirkstoffen, die nur in geringsten Konzentrationen vorliegen. Invisible-Light Labs, ein Deeptech-Spinoff der TU Wien, hat dafür EMILIE entwickelt, einen Sensor, der selbst Mengen im Billionstel-Gramm-Bereich und damit bislang kaum messbare Spuren nachweisen kann. Bestehende Infrarot-Spektrometer muss dafür niemand austauschen, und die winzigen Messchips lassen sich dorthin bringen, wo die Proben entstehen. Bei den Innovation Awards des Fachmagazins The Analytical Scientist landete EMILIE 2024 auf Platz eins. Seit 2025 baut eine strategische Partnerschaft mit Bruker Optics die internationale Verfügbarkeit des gemeinsam gebrandeten Systems aus.
An Bord der Tara Polar Station, die im September im Packeis einfriert, schickt ein EPFL-Team die Chips an einem Fesselballon in die Wolken, um kleinste Partikel zu untersuchen und besser zu verstehen, wie sie die Wolkenbildung und die Erwärmung der Arktis beeinflussen. Im Juni 2026 schloss Invisible-Light Labs eine Pre-Seed-Runde über 1,5 Millionen Euro ab, angeführt vom aws Gründungsfonds gemeinsam mit XISTA Science Ventures.
Invisible-Light Labs wurde 2019 als Spin-off der TU Wien gegründet| | (c) Invisible-Light Labs
HeartBeat.bio erkennt Herzrisiken früher
Ob ein Wirkstoff dem Herzen schadet, zeigt sich oft erst spät in der Entwicklung. Genau das will HeartBeat.bio ändern: Das Unternehmen aus dem Vienna Biocenter lässt aus Stammzellen sogenannte Cardioids wachsen: winzige schlagende Herzkammern, die dem menschlichen Herzen näher kommen als herkömmliche Zellkulturen. In automatisierten Testreihen lassen sich daran Risiken früh erkennen und Wirkstoffe gegen Herzerkrankungen suchen.
Angewendet wird das bereits: Mit Boehringer Ingelheim arbeitet HeartBeat.bio an Gentherapien gegen erbliche Herzmuskelerkrankungen, mit Molecular Devices ist eine Testlösung für die Herzsicherheit von Wirkstoffen auf den Markt gekommen. Der aws Gründungsfonds begleitet das Unternehmen seit 2023 und investiert damit in österreichische Spitzenforschung.
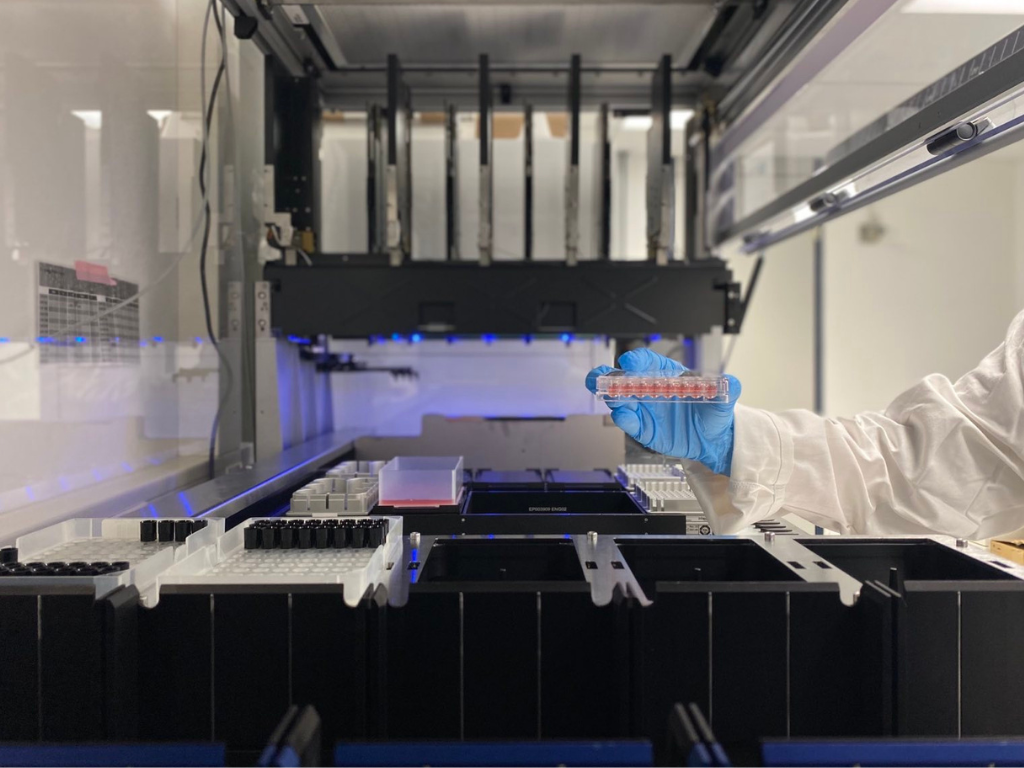
Automatisierte Zellkultur im Labor von HeartBeat.bio | (c) HeartBeat.bio
Der aws Gründungsfonds ist ein österreichischer Venture-Capital-Investor mit einem Fondsvolumen von rund 140 Millionen Euro. Er investiert im Rahmen von Frühphasenfinanzierungen in wachstumsstarke österreichische Technologieunternehmen und mobilisiert gemeinsam mit erfahrenen Co-Investoren zusätzliches privates und internationales Kapital. Als langfristiger Partner an der Seite der Gründungsteams begleitet der Fonds Startups über weitere Wachstums- und Finanzierungsphasen bis zum Exit. So trägt er dazu bei, Schlüsseltechnologien langfristig im Markt zu etablieren, international wettbewerbsfähige Unternehmen aufzubauen und den österreichischen Innovationsstandort nachhaltig zu stärken.
Hier könnt ihr mehr über den aws Gründungsfonds erfahren: gruendungsfonds.at
Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Wer sind die relevantesten Personen in diesem Artikel?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.
AI Kontextualisierung
Wer sind die relevantesten Organisationen in diesem Artikel?
Leider hat die AI für diese Frage in diesem Artikel keine Antwort …
6 Monate im System: Corona kam A1 bei Abwehr von Hacker-Angriff dazwischen
Wie ein Krimi liest sich ein heute von heise online veröffentlichter Bericht.
Demnach hatte die A1 Telekom Austria zuletzt mit einem massiven Hacker-Angriff zu kämpfen.
Ganze sechs Monate habe es gedauert, bevor dieser nun in einer koordinierten Aktion abgewehrt wurde.
Wie heise online berichtet hatten sich die Hacker, nachdem sie zunächst mit gestohlenen Zugangsdaten einen einfachen User-Account gekapert hatten, Schritt für Schritt zu immer umfassenderen Benutzerrechten „vorgearbeitet“.
Diese hätten allerdings keine Schadsoftware platziert oder Daten verschlüsselt.
Das deute auf eine Advanced Persistent Threat (APT) hin, „wie sie typischerweise von staatlich gelenkten, Geheimdienst-nahen Gruppen durchgeführt werden“.