28.09.2018

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

Im Vorfeld des Roundtable zum Thema Cyber-Security, den der Brutkasten und A1 am 4. Oktober veranstalten, gibt Aron Molnar von Offensity im Interview einen Einblick in die aktuelle Gefahrensituation für Unternehmer.
/artikel/offensity-gruender-zur-cyber-security-eine-sicherheitsgarantie-kann-es-nicht-geben
Offensity
Aron Molnar, Gründer von „Offensity“, ist Teil des Security-Teams von A1 Digital und berät dort KMUs im Bereich der IT-Security.

Als Vertreter der „Ethical Hacker“-Szene und Entwickler von Offensity – einer Security-Monitoring-Lösung, die im Rahmen des Intrapreneurship-Programms der A1 Telekom Austria Group entwickelt wurde – ist Aron Molnar inzwischen Teil des Security-Teams von A1 Digital. Dort berät er KMUs im Bereich der IT-Security und entwickelt Offensity weiter.

+++ .roundtable Cyber Security – Ladenhüter auf der Agenda von Startups? +++


Gegen welche Cyber-Bedrohungen müssen sich die Unternehmen im Jahr 2018 wappnen?

Ganz allgemein gibt es immer drei Sicherheits-Komponenten, mit denen man sich auseinander setzen muss. Zum einen geht es um die Vertraulichkeit von Daten – dass diese nicht abhanden kommen können. Zweitens um die Integrität dieser Daten – dass die niemand ändert und z.B. auf einer Corporate-Website falsche News veröffentlicht. Und schließlich betrifft es die Verfügbarkeit von Systemen und Daten. Extremes Beispiel: Wenn Amazon für zehn Minuten down ist, dann bedeutet das einen riesigen Umsatzausfall.

Wie sieht es bezüglich des Sicherheitsbewusstseins der Firmen aus?

Mit Offensity sehe ich, dass vor allem die Sicherung der Integrität von Daten stiefmütterlich behandelt wird. Da fehlt es eindeutig am Problembewusstsein – man kennt zu wenige Szenarien und hat keine Vorstellung davon, wie die Änderung von Daten jemand anders nützen könnte. Wenn aber jemand eine Firmen-Website hackt und dort die Nachricht veröffentlicht, dass der Finanzchef des Unternehmens verhaftet worden sei, dann lässt sich damit z.B. ein Aktienkurs beeinflussen.

Als Angreifer überlegt man sich zuerst, was man eigentlich will: Aktienkurse manipulieren oder vielleicht jemanden erpressen?

Als Hacker würde ich mir also zuerst anschauen, ob es beim Unternehmen, dem ich schaden will, eine Schwachstelle dieser Art gibt…?

Nicht unbedingt. Als Angreifer überlegt man sich zuerst einen „Business Case“, der definiert, was man eigentlich will: Aktienkurse manipulieren oder vielleicht jemanden erpressen? Und dann erst sucht man nach einer Schwachstelle, die dieses Anliegen unterstützt.

Wie kann man das Gründern und etablierten Unternehmen am besten vermitteln?

Die ganz großen Unternehmen haben ja in der Regel eine ordentliche Security-Abteilung und können mit diesen Gefahren umgehen. Problematischer ist es bei den KMUs, wo es sich oft einfach nicht auszahlt, jemanden extra einzustellen – und so „nebenbei“ kann das niemand ordentlich machen. Wenn ich einem KMU einen grundlegenden Tipp geben soll, dann lautet der, zuerst einmal in allen relevanten Bereichen – das umfasst z.B. Server, Office-PCs und Content Management Systeme – die neuesten Updates zu installieren. Damit die Systeme dann auf dem jeweils aktuellsten Stand sind, gibt es diverse Lösungen, die auf Updates hinweisen bzw. diese einspielen. Eine Antiviren-Software sowie Security-Lösungen für Emails, um Malware, Spam und Phishing zu blocken, ist ebenfalls ein Muss.

Gab es in der jüngeren Vergangenheit unter all den bekannt gewordenen Security-Pannen welche, die du heraus heben würdest?

Bedeutend waren zuletzt sicherlich v.a. jene Vorfälle, bei denen „Verschlüsselungs-Trojaner“ eingesetzt wurden – damit werden Angriffe skalierbar. Im Prinzip geht es darum, dass eine Schadsoftware die Daten eines Unternehmens verschlüsselt und für die Eigentümer unlesbar und damit unzugänglich macht. Die Firma wird dann vom Angreifer erpresst – wer nicht zahlt, der verliert alle betroffenen Daten. Die deutsche Reederei Maersk hat durch so einen Vorfall hunderte Millionen Euro an Schaden erlitten. Skalierbar ist ein solcher Hack, weil er auch Private treffen kann – und dort halt vielleicht nur 200 bis tausend Euro erpresst werden. Auch LinkedIn wurde bekanntlich Opfer eines Angriffs – nur ist man da heute noch nicht sicher, wie lange der gedauert hat. Zwischen 2012 und 2016 wurde jedenfalls eine dreistellige Millionen-Anzahl an Mailadressen- und Passwort-Kombinationen geleakt. Da befindet man sich natürlich stark im Business-Umfeld und trifft viele Leute aus dem Top-Managment. Bei uns, bei der A1 Telekom, waren ungefähr 300 MitarbeiterInnen betroffen. Die wurden seitens des Unternehmens sofort darüber in Kenntnis gesetzt und aufgefordert, ihre Passwörter zu ändern bzw. zurück zu setzen.

Es gibt keine vollständige Liste an möglichen Bedrohungs-Szenarien, denn es kommen ständig neue dazu.

Ist ein System, das von dir und dem Offensity-Team nicht geknackt werden kann, sicher?

Nein, so eine Garantie kann es nicht geben. Mit Offensity schauen wir auch nicht nur die jeweiligen Systeme an, sondern prüfen ein Unternehmensumfeld. Es hosten z.B. viele Firmen ihre Daten bei Google, und da müssen dann auch die Privatsphäre-Einstellungen so sein, dass man von außen nicht rein kann. Wir prüfen also das, wo wir wissen, dass es bei vielen Firmen problematisch ist. Es gibt jedoch keine vollständige Liste an möglichen Bedrohungs-Szenarien, denn es kommen ständig neue dazu.

In welcher Frequenz sollte so eine Prüfung wiederholt werden?

Wenn Firmen genug Budget für Security haben, dann machen sie so genannte „Penetration Tests“ im Halbjahres- oder Jahresintervall. Das sind bis zu zweiwöchige Prüfungen, aber sehr punktuell. Wir erfahren jedoch täglich von 40 neuen Schwachstellen, also kann da am nächsten Tag schon wieder eine Lücke bestehen.

Wenn in den nächsten Jahren das 5G-Netz ausgebaut wird und noch viel mehr Menschen und Geräte im Internet hängen: Worauf muss man künftig besonders achten?

Es ist nicht so, dass dann alles anders wird. Aber es eröffnen sich gerade mit der Machine-2-Machine-Kommunikation neue Geschäftsfelder. Da gilt es etwa zu überlegen, wie ich 50 Geräte, die alle eine SIM-Karte haben, mit einem Update ausstatte, ohne mich überall einloggen zu müssen. Oder auch zu gewährleisten, dass ein Gerät aus dem Netz draußen bleibt, wenn es der Anwender so will. Für Firmen, die in großem Stil mehrere hunderttausend Geräte in Umlauf bringen, ist das eine Herausforderung. Privatpersonen glauben oft, dass ein Angriff auf ihre Geräte ohne bedeutende Auswirkungen bleibt. Dem ist nicht so, da diese Geräte als Sprungbrett zu anderen Systemen, wie etwa Smartphones oder PCs genutzt werden können. Auf diesen könnte man wiederum das Bankkonto des Opfers plündern. Aber selbst wenn der vernetzte Kühlschrank betroffen ist und dann von außen jemand aus Spaß immer wieder Eiswürfel runter lässt, ist das wahrscheinlich ein Ärgernis.
⇒ Zur Page des Security-Dienstes

Deine ungelesenen Artikel:
29.09.2026

So will A1 den KI-Boom für sich nutzen

ICT ist für die A1 Group aktuell der Wachstumsmarkt schlechthin. Die große Aufgabe: KI operativ in Unternehmen zu bringen. Welche Strategien man dabei verfolgt, erklärten Group-CEO Alejandro Plater und Group-CTO Alexander Kuchar am Rande des "A1 ICT Summit".
/artikel/so-will-a1-den-ki-boom-fuer-sich-nutzen
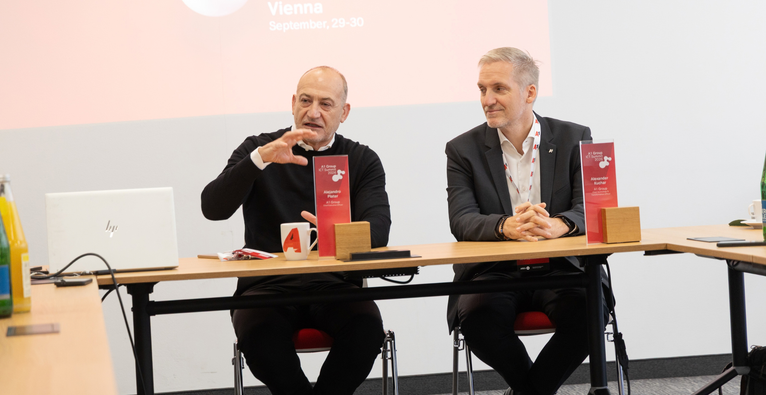
A1 Group CEO Alejandro Plater und A1 Group CTO Alexander Kuchar | (c) A1 Group

„Als sich das Internet durchgesetzt hat, gab es ‚Greenfield-Unternehmen‘ wie Google, die keine Legacy hatten und etablierte Unternehmen wie Microsoft, die sich transformieren mussten. Jetzt sind wir in der gleichen Situation. Während OpenAI, Anthropic und Co. etwas komplett Neues aufbauen, müssen die bestehenden Player, wie etwa auch wir, die Transformation schaffen“, sagt Alejandro Plater, CEO der A1 Group, am Rande des A1 ICT Summit. Und er fügt an: „Microsoft ist diese Transformation damals sehr gut gelungen. Wir wollen wie Microsoft sein.“

ICT als entscheidender Wachstumsmarkt

Mehr noch als um die Herausforderungen, die KI innerhalb des Konzerns mit sich bringt, geht es für die Gruppe dabei darum, dem Markt zu liefern, was gebraucht wird. Das große Schlagwort lautet ICT mit umfassenden Cloud- und KI-basierten Angeboten für Unternehmen. Von 2021 auf 2025 wuchs der Gruppenumsatz in dem Bereich von 285 auf 573 Millionen Euro – eine durchschnittliche jährliche Wachstumsrate von 19 Prozent. Was das mit dem KI-Boom zu tun hat, bringt Plater auf den Punkt: „Wir sind groß und haben die Möglichkeiten, schnell auf alle Entwicklungen zu reagieren. Viele Unternehmen sind klein und haben diese Möglichkeiten nicht. Das ist eine große Chance für uns.“

„Souveränität heißt für uns in erster Linie: Du hast die Wahl.“

Eine Rolle spielt dabei natürlich auch das aktuell große Thema Digitale Souveränität. „Souveränität heißt für uns in erster Linie: Du hast die Wahl. Es gibt mehrere Alternativen und du kannst entscheiden“, erklärt Alexander Kuchar, CTO der A1 Group. Das trifft vor allem auf den Cloud-Bereich zu, wo man mit der Tochter Exoscale ein eigenes Angebot mit Data-Centern an zahlreichen europäischen Standorten hat, gleichzeitig aber auch Angebote der US-Hyperscaler vertreibt. „Es kommt hier immer auf die konkreten Kundenbedürfnisse an, welche Variante die sinnvollste ist“, sagt der CTO.

In Sachen KI setzt A1 dagegen primär auf Open-Source-Modelle, also einen genuin souveränen Ansatz. Dass diese technologisch nicht mit den Frontier-LLMs der US-Giganten mithalten können, sieht Kuchar wenig problematisch. Die Entwicklung verlaufe verschoben, aber parallel. „Was die Frontier-Modelle heute können, werden die Open-Source-Modelle in kurzer Zeit können“, so der CTO. Entscheidend seien die tatsächlichen Bedürfnisse der Unternehmenskunden – und hier spiele etwa auch die Abwägung zwischen Performance und Kosten eine große Rolle. Die Wahl falle daher oft bewusst auf schwächere Modelle, die den spezifischen Zweck aber – günstiger – erfüllen.

Strategie: Leute vor Ort

CEO Plater sieht das Thema aus der Vogelperspektive: „Es geht nicht primär um die Technologie. Es geht um das Leadership in den Unternehmen.“ Entscheidend sei, wie die Technologie operativ ankomme und es gelinge, die ganze Organisation mitzunehmen. A1 setzt dabei auf Präsenz in seinen Märkten. „Es ist überraschend, wie unterschiedlich unsere Märkte sind. Wenn ein US-Player kommt, und den Unternehmen erklären will, wie sie ihr Business zu führen haben, wird das nicht funktionieren“, sagt Alexander Kuchar. Und Plater ergänzt: „Das ist unsere Strategie: Wir haben Leute vor Ort, die die Sprache sprechen. Wir haben Callcenter und Techniker, die zu einem kommen. Bei den Hyperscalern erreichst du niemanden.“

Dass die besagten Callcenter schon in absehbarer Zeit nicht mehr mit Menschen, sondern mit KI-Agenten besetzt sein werden, ist für den CEO gleichzeitig eine Selbstverständlichkeit: „Die KI passt sich sogar an den spezifischen Dialekt der Anrufenden an. Menschen können es damit nicht aufnehmen“, meint er. Und ob aber Kund:innen nicht dennoch mit echten Menschen sprechen wollen? „Man wird nicht erkennen, dass es eine KI ist“, so Plater, „bloß, wenn die Regulatorik vorschreibt, das schon bei Gesprächsbeginn kenntlich zu machen.“

Generell sei die Regulatorik auch etwas, das ihn beschäftige, sagt der CEO, konkret die Unterschiede zwischen den Ländern bzw. den Großregionen: „So viel ist klar: Die weniger regulierten bewegen sich schneller – im Positiven wie im Negativen – und die stärker regulierten bewegen sich langsamer – im Positiven wie im Negativen.“

„Je weniger Systeme, Tools und Prozesse man hat, desto einfacher ist es zu kontrollieren.“

Ein großes damit verbundenes Thema ist die Sicherheit. „Wir arbeiten mit mehreren Strategien daran, die Cyber-Security stetig zu verbessern“, sagt dazu Plater. Erstens versuche man etwa, wo es gehe, zu vereinfachen. „Je weniger Systeme, Tools und Prozesse man hat und je simpler alles ist, desto einfacher ist es zu kontrollieren.“ Zweitens habe man eigene Teams, die ständig die neuesten Entwicklungen im Auge behielten und solche, die konstant Angriffe auf das eigene System simulieren, um Lücken zu finden. Auch hier sieht der CEO eine große Chance für die A1 Group, die CTO Kuchar benennt: „Wir bieten hier maßgeschneiderte Lösungen für KMU.“

Und wie sieht es mit den zuletzt vielfach kolportierten globalen Bedrohungsszenarien durch KI aus, die bis zur befürchteten Auslöschung der Menschheit gehen? „Ich bin nicht sehr fatalistisch bei dem Thema“, sagt Plater. Man müsse solche Szenarien schon in Perspektive setzen. „Was sind die tatsächlichen Möglichkeiten, die so drastisch sein könnten? Das ist für mich eher Science Fiction. Aber wer weiß, vielleicht irre ich mich.“

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

Offensity-Gründer zur Cyber-Security: „Eine Sicherheitsgarantie kann es nicht geben“