22.02.2018

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

Ab 25.Mai ersetzt die von der EU 2016 beschlossene Datenschutz-Grundverordnung alte Rechtsgrundlagen und bringt Neuerungen. Für Unternehmen heißt das Endspurt in internen Projekten. Es drohen ihnen hohe Strafen, gefordert wird viel.
/artikel/3-monate-zur-dsgvo-ein-lagebericht-mit-schreckgespenstern
DSGVO
(c) fotolia.com - sonne_fleckl

„Maximal 40 Prozent der Unternehmen beschäftigen sich ernsthaft mit dem Thema“, sagt Rechtsanwalt Philipp Summereder. Summereder betreut mit seiner Kanzlei Unternehmen, Städte und Gemeinden in der praktischen Umsetzung der EU-Datenschutz-Grundverordnung DSGVO. Er ist Vorstand im Verein DAVITS aus Linz, der es sich auf die Fahnen geschrieben hat, eine „Instanz und Clearingstelle für angewandte Web- und Netzwerksicherheit“ zu sein.

+++ EU-Datenschutzverordnung: Das müssen Startups beachten +++

Neue Rechte für den privaten Nutzer

Für den Nutzer am heimischen Laptop ändert sich auf den ersten Blick wenig. Dabei werden der Person und ihren personenbezogenen Daten von der DSGVO wichtige, neue Rechte eingeräumt. Neben Betroffenenrechten und Schadensersatzbestimmungen sind das die Rechte zur Datenportabilität oder ein erweitertes Recht auf „Vergessen werden“.

In der Theorie darf in Zukunft jeder Kunde auf ein Unternehmen zugehen und einen lückenlosen Datenauszug über seine Person verlangen, um damit direkt zur Konkurrenz zu wechseln. Das Thema Profiling wird geregelt, die Rechte zur Datenlöschung für den Betroffenen verbessert.

„Wer seine Pflichten bislang erledigt hat, hat damit auch jetzt nicht mehr viel Arbeit. Wer bislang nichts getan hat, wird bis Mai ein wenig schwitzen“

Unternehmenspflichten in der DSGVO-Praxis

Geändert hat sich auch, dass die Verantwortung für Datensicherung in die Hände der Unternehmen gelegt wird. Die Meldepflicht und das Registrierungsverfahren bei der Datenschutzbehörde werden abgeschafft. „Wer seine Pflichten bislang erledigt hat, hat damit auch jetzt nicht mehr viel Arbeit. Wer bislang nichts getan hat, wird bis Mai ein wenig schwitzen“, sagt Summereder dazu.

In der Praxis sind die Anwendungsbereiche vielfältig und betreffen auch die Personalabteilung. Jeder Bereich ist betroffen, in dem personenbezogene Daten verarbeitet werden. Unternehmen müssen einen lückenlosen Gesamtüberblick über ihre verschiedenen Datenquellen und Zwecke der Datenverarbeitung abliefern, ansonsten drohen ihnen Strafen in Millionenhöhe.

Ausnahmeregelungen für kleinere Unternehmen

Da stellt sich die Frage, warum sich laut Summereder maximal 40 Prozent der Unternehmen damit beschäftigen. Erst recht, wenn das Thema seit April 2016 am Tisch liegt und das in einer Zeit, wo Datenschutz viele Menschen beschäftigt. Es mag an Unsicherheit liegen, ob und wie stark auch der kleine Unternehmer oder die kleine Unternehmerin von nebenan betroffen ist?

Die DSGVO sieht eine Ausnahmeregelung für Unternehmen mit weniger als 250 Mitarbeitern vor, „es sei denn die von ihnen vorgenommene Verarbeitung birgt ein Risiko für die Rechte und Freiheiten der betroffenen Personen, die Verarbeitung erfolgt nicht nur gelegentlich oder es erfolgt eine Verarbeitung besonderer Datenkategorien.“

Der Umfang dieser Ausnahme und die Anwendung ist aber umstritten. In der Zeitschrift „Aufsichtsrat aktuell“ empfiehlt EY-Rechtsanwalt Johannes Peter Gruber Unternehmen ab 20 Mitarbeitern eine oder einen Datenschutzbeauftragten.

Das DSG 2018 und Öffnungsklauseln

Im Zuge der Einführung der DSGVO werden den nationalen Gesetzgebern Öffnungsklauseln eingeräumt. Sie gewähren Spielraum in der Umsetzung der DSGVO, u.a.:

  • Ausnahmen von der Löschungsverpflichtung von Betroffenendaten
  • Beschränkungsmöglichkeiten der Betroffenenrechte
  • Ausnahmen von der Verpflichtung zur Durchführung einer Datenschutz-Folgenabschätzung, wenn die Verarbeitung auf einer gesetzlichen Grundlage beruht

Hierfür wurde in Österreich das Datenschutz-Anpassungsgesetz (DSG 2018) entwickelt, eine Novelle des DSG 2000.

  • Es präzisiert die Regelungen für Datenschutzbeauftragte im Unternehmen oder zum Datengeheimnis in Personalabteilungen
  • Für Minderjährige legt es das Mindestalter zur Einwilligung in datenverarbeitende Angebote auf 14 fest
  • Es erleichtert Unternehmen die Löschung oder Berichtigung von Daten, wenn das aus wirtschaftlichen oder technischen Gründen nur zu bestimmten Zeitpunkten erfolgen kann.

Der Goldrausch und die Angst vor Klagen

Gegründet wurde der Verein DAVITS im September 2016 und ist nicht der einzige seiner Art. Andere Projekte wie das DatenCockpit vom Zentrum für Verwaltungsforschung oder das Bundesrechenzentrum mit seinem Web-Tool „DataReg“ entwickeln IT-Lösungen und beraten zur Erfüllung der Dokumentationspflichten aus der DSGVO.

Philipp Summereder warnt in diesem Kontext vor „vermeintlichen Experten, die auf Kosten von Unternehmen in einer Art Goldrausch schnelles Geld machen wollen“. Es stehen Schreckgespenster im Raum wie „Klagevereine, um durch zweckwidrige Nutzung von Betroffenenrechten Geld zu lukrieren.“

Privacy by design & default.

Klar ist, das jedes Unternehmen langfristig von der DSGVO betroffen ist. Wird die viele Arbeit die Neuerungen der DSGVO also wert sein und zum Schutz von persönlichen Daten beitragen? Es geht um „eingestaubte Prozesse im Unternehmen“, führt Summereder aus.

Automatisierte Systeme der Datenverarbeitung sollen in Zukunft Privacy by Design und Privacy by Default garantieren:

  • Einerseits sollen sie by design so entwickelt sein, dass personenbezogene Daten zuverlässig geschützt sind
  • Andrerseits sollen in Standardeinstellungen by default vom Nutzer keine Daten übertragen werden. Was das für Tracking-Tools oder Suchmaschinen im Detail bedeutet, bleibt unklar
  • In der Informationssicherheit werden internationale Standards wie die ISO/IEC 27000-Normenreihe empfohlen

Quo vadis, Datenschutz?

Die Baustellen sind vielfältig und die Diskussionen reichen vom Reizthema Cookies über Online Tools zum Tracking & Remarketing bis hin zu öffentlich verfügbaren Daten, wie man sie im Telefonbuch oder Handelsregister findet.

Wer seine Daten wirklich schützen möchte, wird wohl auch in Zukunft nicht umhin kommen selbst aktiv zu werden und zu Lösungen wie dem Tor-Browser, VPNs oder Proxyservern zu greifen.

Unternehmen müssen sich mit der Frage auseinandersetzen, auf welche Dienstleister sie zurückgreifen und sich vertraglich absichern lassen. Mögliche Hackerangriffe und Systemfehler verpflichten sie eine „Data Breach Notification“ vorzubereiten, um in 72 Stunden zu reagieren, wenn personenbezogene Daten verletzt werden. Philipp Summereder meint, der Grundtenor in drei Monaten zur Einführung der DSGVO wird positiv sein.

Es geht um Data Due Dilligence – die notwendige Sorgfalt im Umgang mit Daten. 84 Prozent der Österreicher und Österreicherinnen meinen in einer Studie von Integral, es ist wichtig für sie, dass der Staat sich aktiv um Datenschutz kümmert. 47 Prozent sind der Ansicht, sie sind selbst für diesen Schutz verantwortlich.

Es wird sich zeigen, wie viele Menschen ihre neuen Rechte ab 25. Mai tatsächlich nutzen und wie Unternehmen in der Lage sind, mit einem Verfahrensverzeichnis Auskunft über ihre Datenverarbeitungstätigkeiten zu erteilen.

+++ Internet Security made in Austria +++

Deine ungelesenen Artikel:
24.09.2026

MPC²: Warum Stahlkonzerne und Chemie-Riesen auf ein steirisches Startup setzen

Das Leobener Startup MPC² will mit seiner portablen Korrosionsprüfung den Weltmarkt erobern und wird dabei auch von der Austria Wirtschaftsservice (aws) unterstützt. Wir sprachen mit Gründer Manuel Prohaska.
/artikel/mpc%c2%b2-warum-stahlkonzerne-und-chemie-riesen-auf-ein-steirisches-startup-setzen
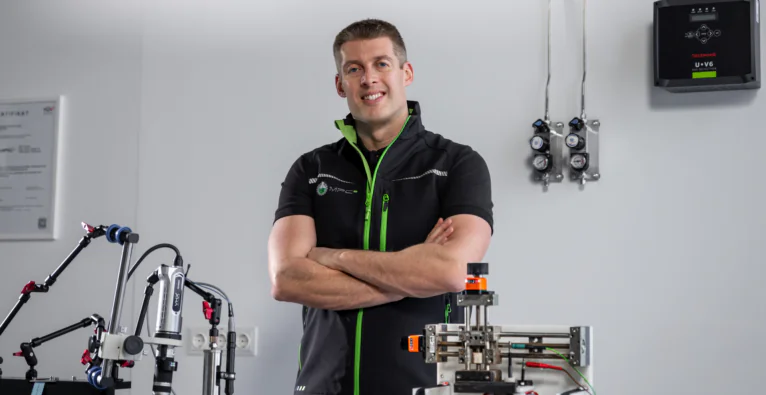
Manuel Prohaska ist Gründer von MPC² | (c) LA-Cinematics / MPC²

Es ist eines dieser Themen, mit denen sich Normalverbraucher:innen im Alltag zwar nicht beschäftigen, die aber letztlich indirekt alle betreffen: Korrosionsprüfung. Oder sehr vereinfacht gesagt: Rohre müssen leckagefrei sein und bleiben, vor allem dort, wo nicht nur sinnbildlich mit Hochdruck gearbeitet wird.

Doch die Überprüfung der Korrosionsbeständigkeit kritischer Komponenten bei bestehenden Anlagen ist mit dem derzeitigen Standard-Prozedere schwierig bis schlicht unmöglich. „Die regelmäßige Korrosionsprüfung ist in manchen Märkten und Anwendungen verpflichtend, kann jedoch verlässlich nur im Labor durchgeführt werden. Dazu müssen Bauteile ausgebaut werden, was teilweise einfach nicht möglich ist. Daher behilft man sich oft mit separaten ‚Qualifizierungsstücken‘, vor allem während der Fertigung der Komponenten. Und dann dauert die Überprüfung im Labor mindestens eine, oftmals bis zu sechs Wochen“, sagt Manuel Prohaska, Gründer des steirischen Startups MPC².

Korrosionsprüfung direkt vor Ort in Stunden statt Wochen

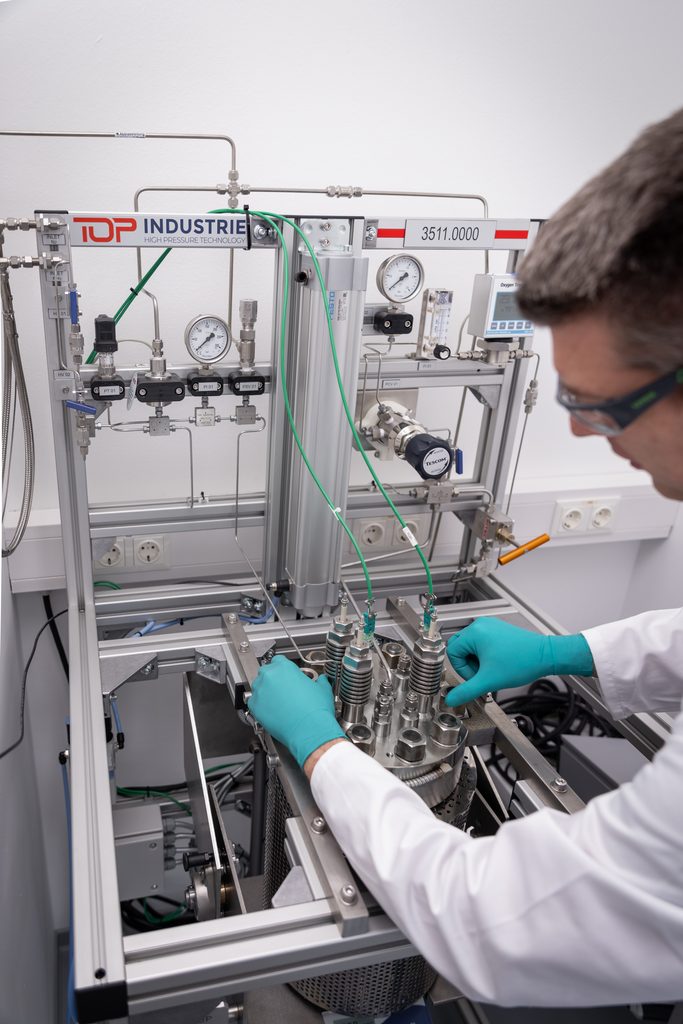
Mit dem patentierten System „Corrosion Ray“ arbeiten er und sein Team an einer Lösung. „Wir versuchen, die Korrosionsprüfung zu revolutionieren, indem wir sie zum Kunden bringen, anstatt der Kunde die Proben zu uns ins Labor“, sagt Prohaska. Mit dem mobilen Gerät lassen sich Rohre und insbesondere deren Schweißnähte ohne Beschädigung direkt vor Ort prüfen. „Wir nutzen dazu elektrochemische Methoden und liefern Ergebnisse, die qualitativ und vor allem quantitativ Laborergebnissen entsprechen“, so der Gründer.

Nicht nur die Überprüfungszeit lasse sich damit von Wochen auf Stunden reduzieren. „Auch der Umweltaspekt ist nicht zu vernachlässigen. Wir sparen mit der Methode im Vergleich zur konventionellen Auslagerungsprüfung 99 Prozent der Energie, brauchen kaum Chemikalien und deutlich weniger Wasser“, sagt Prohaska. Für Kunden sei aber der finanzielle Aspekt am entscheidendsten. „Bei großen Anlagen bedeutet ein Tag Ausfall sechs- bis siebenstellige Einbußen“.

„Wir sind mit unserer Prüfmethodik einfach näher an der Wahrheit“

Prohaska weiß sehr genau, wovon er spricht. In seinen früheren beruflichen Stationen baute der studierte Werkstoff- und Korrosionswissenschaftler nicht nur genau die fachliche Expertise auf, die er jetzt mit MPC² umsetzt. Als Geschäftsführer von Betrieben mit mehreren Hundert Mitarbeiter:innen lernte er auch die betriebswirtschaftliche Seite genau kennen.

(c) LA-Cinematics / MPC²

Aktuell befindet sich „Corrosion Ray“ aber noch im fortgeschrittenen Prototypen-Stadium. Die Technologie dahinter nicht: Schon jetzt setzen mehrere Stahlkonzerne, Komponenten-Hersteller und Chemie-Riesen, die auch die Zielgruppe für das neue System sind, auf die bestehenden Korrosionsprüfungs-Angebote von MPC² – teilweise mit sechsstelligen Auftragseingängen. „Wir haben einen speziellen Prüfstand, mit dem wir unsere Methode auch mit konventionellen Korrosionsprüfungen vergleichen. Wir sind mit unserer Prüfmethodik einfach näher an der Wahrheit, als mit den alten Methoden, die lange dauern und gleichzeitig relativ ungenau sind“, so Prohaska.

Mit Predictive Maintenance auf den Weltmarkt

Momentan ist das Angebot mit diesem Prüfstand noch der lukrativste Geschäftsbereich des Unternehmens. In den kommenden Jahren soll sich das ändern. Bis 2035 will MPC² auf 60 Millionen Euro Jahresumsatz anwachsen. Davon soll „Corrosion Ray“ laut Plan 65 bis 70 Prozent bringen. Technologisch soll dann der Bereich Predictive Maintenance im Zentrum stehen. „Wir können Kunden schon jetzt sehr genau sagen, wo es in ein paar Jahren Probleme beim Material geben wird. Mit den Daten, die wir jetzt dazu sammeln, wollen wir diese Lebensdauer-Vorhersage mit Hilfe von KI künftig noch deutlich präziser machen“, erklärt Prohaska.

Um diese Ziele umzusetzen, will das vierköpfige Team in einem ersten Schritt 600.000 Euro Investment-Kapital aufnehmen, mit dem die Kleinserienfertigung von „Corrosion Ray“ aufgebaut werden soll. „Wir halten schon jetzt Ausschau nach strategischen Investoren. Noch wichtiger werden die, wenn es in einigen Jahren an die große Produktion geht“, sagt der Gründer. Dann sei auch eine größere Kapitalrunde geplant.

aws als größter Fördergeber – „sonst wären wir nicht so weit gekommen“

Bislang finanziert sich das Unternehmen aus den eigenen Umsätzen und aus Förderungen. Dank der hohen Auftragseingänge werden kommendes Jahr die Unternehmenseinnahmen erstmals den Förderbetrag übersteigen. Dennoch sei man noch auf die Fördergelder angewiesen. „Den mit Abstand größten Anteil beim Fördervolumen hatten die Programme aws Preseed und aws Seedfinancing – Deep Tech“, erzählt Prohaska. „Das war extrem wichtig, sonst wären wir nicht so weit gekommen.“ Dabei betont der Gründer auch das Service: „Wenn man etwas gebraucht hat, waren sie immer da.“


Disclaimer: Dieser Artikel ist im Rahmen einer Medienbeauftragung mit der Austria Wirtschaftsservice (aws) entstanden.

Toll dass du so interessiert bist!
Hinterlasse uns bitte ein Feedback über den Button am linken Bildschirmrand.
Und klicke hier um die ganze Welt von der brutkasten zu entdecken.

brutkasten Newsletter

Aktuelle Nachrichten zu Startups, den neuesten Innovationen und politischen Entscheidungen zur Digitalisierung direkt in dein Postfach. Wähle aus unserer breiten Palette an Newslettern den passenden für dich.

Montag, Mittwoch und Freitag

AI Summaries

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Welche gesellschaftspolitischen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Welche wirtschaftlichen Auswirkungen hat der Inhalt dieses Artikels?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Innovationsmanager:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Investor:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Welche Relevanz hat der Inhalt dieses Artikels für mich als Politiker:in?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Was könnte das Bigger Picture von den Inhalten dieses Artikels sein?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Wer sind die relevantesten Personen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern

AI Kontextualisierung

Wer sind die relevantesten Organisationen in diesem Artikel?

Leider hat die AI für diese Frage in diesem Artikel keine Antwort …

3 Monate zur DSGVO: Ein Lagebericht mit Schreckgespenstern